Amazon kombiniert Netzwerkgraphen mit agentischer KI, um Ursachen von Störungen in Minuten zu finden
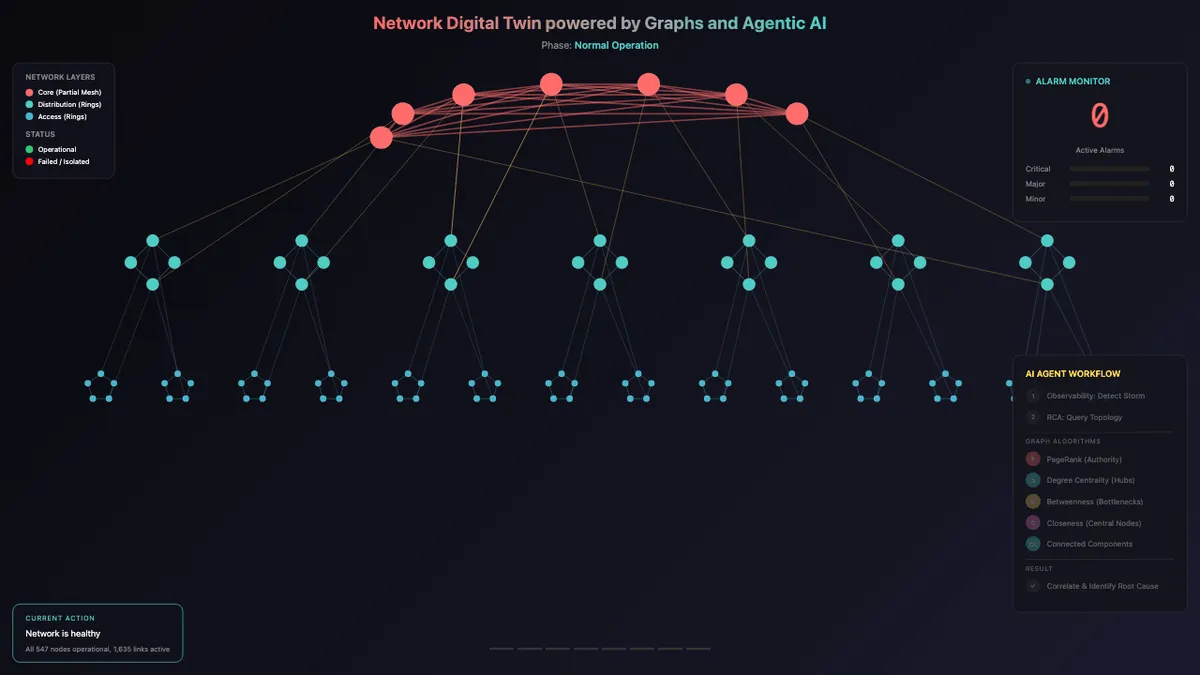
Forschende von Amazon Science haben einen Ansatz beschrieben, der einen Graphen als "digitalen Zwilling" des Netzwerks, kaskadierte Graphalgorithmen und agentische KI verbindet, um die Ursache von Netzwerkstörungen zu ermitteln. Laut den Autoren haben sie das Verfahren gemeinsam mit NTT DOCOMO auf der Mobile World Conference Anfang des Jahres demonstriert und dabei in kommerziellen Netzen eine Ursachenanalyse in Minuten erreicht.
- Amazon Science beschreibt einen Graphen als digitalen Zwilling des Netzwerks, kombiniert mit agentischer KI, um die Ursachen von Störungen zu finden.
- Eine dreistufige Kaskade aus Zerlegung, Clustering und Zentralitätsranking verringert die Kandidaten von Tausenden Knoten auf Hunderte und dann auf Dutzende.
- Die Zentralitätsmaße werden relativ zu den alarmierenden Knoten neu berechnet, die Varianten richten sich nach dem Topologietyp: hierarchisch, sternförmig oder vermascht.
- Amazon gibt an, den Ansatz mit NTT DOCOMO auf der Mobile World Conference demonstriert und in kommerziellen Netzen eine Ursachenanalyse in Minuten erreicht zu haben.
- Laut den Autoren dauert die Behebung komplexer, mehrschichtiger Störungen in herkömmlichen Network Operations Centern im Schnitt vier bis fünf Stunden.
Warum Graphen zu Netzwerken passen
In einem Beitrag von Imen Grida Ben Yahya und Nameet Dutia argumentiert Amazon Science, Netzwerke seien von Natur aus Graphen. Jedes Gerät, jede Verbindung, jeder offene Kommunikationskanal und jede Dienstabhängigkeit ist ein Knoten oder eine Kante in einer Struktur, die Millionen von Elementen umfassen kann. Die Frage für die Betriebsteams sei, so die Autoren, wie sich KI-Agenten dazu bringen lassen, über diese Struktur autonom, adaptiv und schnell zu schlussfolgern.
Der Beitrag zeichnet nach, wie sich die Nutzung von Graphen in der Netzwerkforschung entwickelt hat. Frühe Graphen bildeten die physische Topologie ab, sodass Betreiber Pfade berechnen und Störungen eingrenzen konnten. Wissensgraphen und Ontologien fügten Semantik hinzu und ermöglichten maschinenlesbare Abläufe sowie die Interoperabilität zwischen mehreren Herstellern. Alarmkorrelationsgraphen führten anschließend hierarchische Beziehungen zwischen Netzwerkereignissen ein und verdichteten Zehntausende rohe Alarme binnen Minuten zu einer einzigen Kausalkette, setzten aber vordefinierte Alarmhierarchien voraus.
Abhängigkeitsgraphen beseitigten diese Voraussetzung. Sie werden in Echtzeit automatisch aus Controllern für Software-defined Networking (SDN) und Network Functions Virtualization (NFV) erzeugt und ermöglichten laut dem Beitrag eine bayessche Fehlerlokalisierung mit 95 Prozent Genauigkeit in unter 30 Sekunden, ganz ohne manuell geschriebene Regeln. Es folgten kausale Teilgraphen und Graph Neural Networks (GNNs), wobei Letztere verborgene Abhängigkeiten zwischen Funkzellen und raumzeitliche Dynamiken lernen. Heute, so die Autoren, laufen diese Darstellungen unter einer agentischen Schicht zusammen, die für jedes Störungsmuster das passende Graphwerkzeug auswählt.
Das Ursachenproblem und die drei Säulen
Die Ursachenanalyse sehen die Autoren als natürliches Bewährungsfeld. Bei komplexen, mehrschichtigen Störungen dauert die Behebung in herkömmlichen Network Operations Centern im Schnitt vier bis fünf Stunden und kann sich über Tage hinziehen. Den Engpass führen sie auf kognitive Überlastung statt auf mangelnde Expertise zurück: Die Mitarbeitenden könnten Hunderte Alarme, Konfigurationsdateien und Telemetriedaten über Tausende Knoten hinweg nicht schnell genug miteinander korrelieren.
Die zeitliche Korrelation, bei der ein Alarm A vor einem Alarm B bedeutet, dass A die Ursache von B ist, versagt in komplexen Topologien häufig. Störungen können sich über parallele Pfade ausbreiten, Abfrageintervalle können den zeitlichen Ablauf verwischen, und die eigentliche Ursache löst womöglich überhaupt keinen Alarm aus.
Amazons Konzept stützt sich auf drei Säulen: Graphmodellierung, graphzentrierte Analytik und agentische Orchestrierung. Die erste ist ein kontinuierlich synchronisierter digitaler Zwilling, ein Graph, dessen Knoten Geräte mit ihren Attributen und dessen Kanten Verbindungen darstellen. Er nimmt Abhängigkeiten, Live-Alarme und KPIs aus mehreren Quellen über Netzsegmente und Schichten hinweg auf.
Eine dreistufige Kaskade von Graphalgorithmen
Auf diesem Graphen durchläuft das System drei Stufen, die den Suchraum für die jeweils nächste Stufe weiter einengen.
- Zerlegung: Anhand von Anzahl und Stärke der Verbindungen findet das System die am stärksten vernetzten Teile der Topologie. Gekappte Verbindungen können das Netz in getrennte Teilgraphen zerlegen, sodass sich die Analyse auf Grenzknoten konzentrieren kann. Das reduziert die Kandidaten von Tausenden auf Hunderte Knoten.
- Clustering: Algorithmen zur Community-Erkennung (Louvain oder Label Propagation) gruppieren Knoten, die häufig interagieren oder gemeinsame Abhängigkeiten haben. So lassen sich Störungen innerhalb eines Clusters von solchen unterscheiden, die Clustergrenzen überschreiten, und die Kandidaten sinken von Hunderten auf Dutzende.
- Zentralitätsranking: Eine Reihe von Zentralitätsalgorithmen ordnet die verbleibenden Kandidaten danach, wie wahrscheinlich jeder von ihnen die Ursache ist.
Die zentrale Idee der letzten Stufe: Gängige Zentralitätswerte sind statisch und ändern sich bei einer Störung nicht. Für die Ursachenanalyse fragen die Autoren, welcher Knoten im Verhältnis zu einer bestimmten Störung am wichtigsten ist. Deshalb bilden die alarmierenden Knoten den Bezugsrahmen, und jedes Maß wird gegen die Menge der betroffenen Knoten neu berechnet.
Personalized PageRank startet seinen Random Walk von den alarmierenden Knoten aus und konzentriert sich auf deren gemeinsame Vorgänger, sodass Fehler in hierarchischen Topologien nach oben zurückverfolgt werden. Die Variante der Degree Centrality zählt nur Kanten zu alarmierenden Knoten: Ein Gateway mit 50 Verbindungen insgesamt, aber keiner zu einem alarmierenden Knoten, erhält den Wert null, ein Switch mit fünf Alarmverbindungen den Wert fünf. So lassen sich die Zentren sternförmiger Topologien erkennen. Die alarmrelative Closeness misst die durchschnittliche Entfernung allein zu alarmierenden Knoten und bringt damit Störungen am Rand von Mesh-Topologien zutage.
Die agentische Schicht ordnet jeden betroffenen Teilgraphen anhand von Graphmetriken wie Gradverteilung und Durchmesser als hierarchisch, sternförmig oder vermascht ein und entscheidet dann, welche Variante sie stärker gewichtet.
Was das für Netzbetreiber bedeutet
Die Autoren verstehen die Arbeit als Wandel vom Graphen als passivem Datenmodell hin zu einem aktiven Fundament für agentisches Schlussfolgern. Die Kombination aus präzisen Graphalgorithmen und einem adaptiven Agenten soll die Diagnosezeit von Stunden auf Minuten senken. Die Quelle berichtet über die Demonstration mit NTT DOCOMO auf der MWC, nennt dazu aber keine weiteren Leistungszahlen. Ein begleitender Beitrag behandelt die Lösungsarchitektur und ein Runbook mit gängigen Routinen.
Amazon Science: Graph-centric agentic intelligence