AWS: Agenten schrieben den Emulator für mehr als 200 Dienste ohne menschliche Codeprüfung
AWS zufolge schrieben und testeten autonome Agenten jede Codezeile des AWS Emulator, einer kostenlosen lokalen Kopie von mehr als 200 AWS-Diensten, während ein Merge-Gate kontrollierte, welche Änderungen in die Codebasis gelangten. Damit verschiebt sich der Fokus von der Prüfung jeder einzelnen Zeile auf die Regeln, Tests und Sicherheitskontrollen, mit denen Entwickler von Agenten geschriebenen Code steuern.
- AWS zufolge schrieben und testeten Agenten den gesamten Code des AWS Emulator.
- Der Emulator umfasst mehr als 400 API-Modelle und mehr als 200 AWS-Dienste.
- Ein Merge-Gate prüft Builds, Codierungsstandards, Sicherheit und Fidelity-Regressionen.
- AWS zufolge hat sein Team den Code des Emulators weder geschrieben noch geprüft.
- Der Emulator bildet weder die IAM-Richtlinienauswertung noch konto- oder regionsübergreifendes Verhalten nach.
Agenten bauten den Emulator auf Grundlage von AWS-Spezifikationen
AWS Emulator ist seit dem 11. November 2026 allgemein verfügbar und wird laut AWS „ohne zusätzliche Servicegebühr“ angeboten. Er umfasst mehr als 400 öffentliche API-Modelle, die mehr als 200 AWS-Dienste abbilden. AWS hat ihn als lokale Testumgebung für Anwendungen entwickelt, die von AWS-APIs abhängen.
Das Projekt begann mit einem Vorschlag von Matt Goldberg, einem Senior Principal Engineer im AWS-Developer-Tools-Team. Dem Coding-Agenten Kiro wurde eine Aufgabe in drei Schritten gestellt: Tests auf Grundlage der AWS CLI zu schreiben, diese Tests gegen das echte AWS bestehen zu lassen und anschließend eine In-Memory-Implementierung zu bauen, die dieselben Tests besteht. Goldberg schreibt, Kiro habe in etwa 15 Minuten einen brauchbaren Emulator für Amazon SQS und bis Montag eine grobe Version des restlichen AWS erzeugt.
AWS verfügte für diesen Prozess über zwei wichtige Grundlagen. Die öffentlichen API-Modelle des Unternehmens, die im Smithy-Format verfasst sind, beschreiben die Dienste, während die AWS-Cloud eine Live-Referenz liefert, gegen die Tests geprüft werden können. Laut AWS nutzte das Projekt letztlich Zehntausende Fidelity-Tests und Hunderte Agenten, die täglich Tausende Fehler behoben.
Ein Merge-Gate ersetzte die Prüfung jeder einzelnen Codezeile
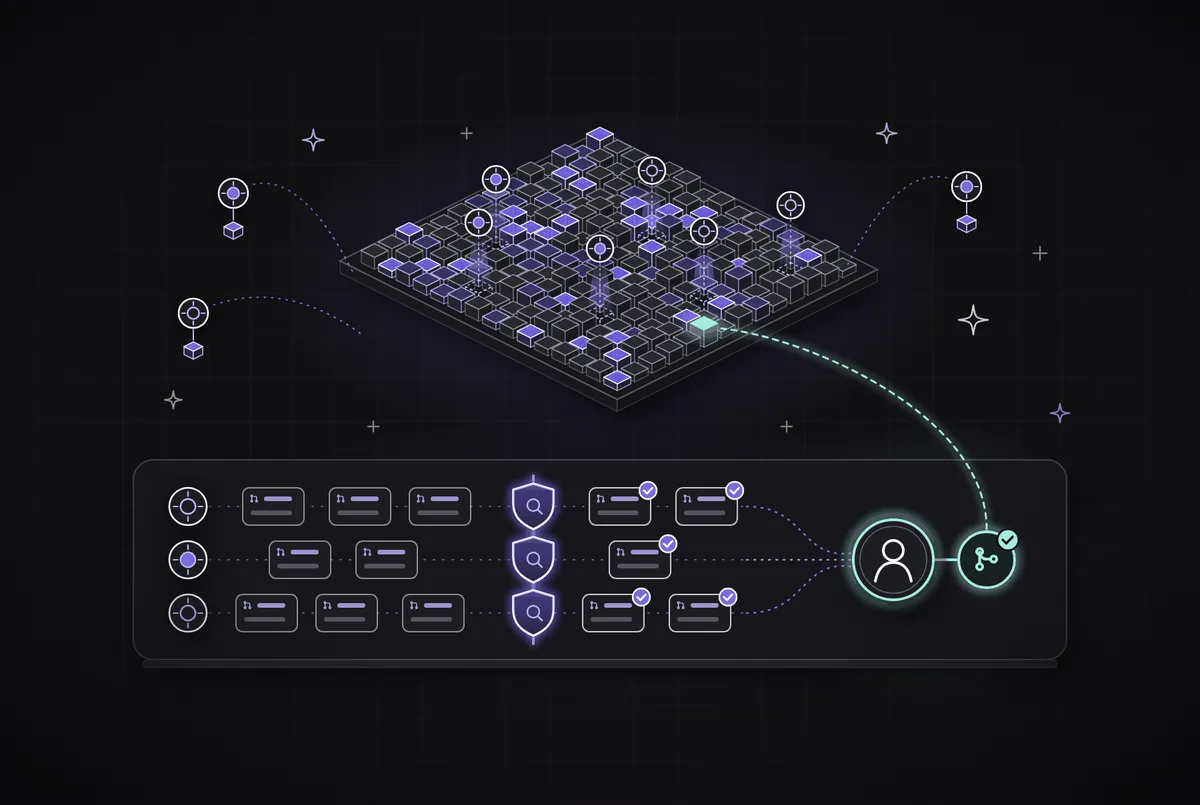
AWS zufolge übernahmen drei Gruppen von Agenten den zentralen Entwicklungsprozess. Eine Gruppe erstellte Fidelity-Tests auf Grundlage realer Kundenszenarien, etwa zum Anlegen einer Warteschlange und zum Senden einer Nachricht, und prüfte sie gegen AWS. Eine zweite führte diese Tests gegen den Emulator aus und meldete Fehler, wobei sie Probleme mit derselben Grundursache zusammenfasste. Eine dritte wies jedem Agenten ein Problem zu und bearbeitete den Code, bis der Fehler behoben war.
Jede Korrektur durchlief anschließend ein Merge-Gate. Das Gate prüfte, ob die Änderung kompiliert werden konnte, kontrollierte Codierungsstandards, suchte nach Sicherheitsproblemen und prüfte auf Fidelity-Regressionen. Änderungen, die scheiterten, wurden zur Überarbeitung zurückgeschickt, während Änderungen, die alle Prüfungen bestanden, zusammengeführt wurden. Laut dem AWS News Blog prüfte außerdem ein unabhängiger Sicherheitsagent Änderungen während der Fehlerbehebung und erneut in der Release-Pipeline auf kontradiktorische Weise.
„Der Emulator wurde vollständig von autonomen Agenten geschrieben. Unser Team hat keinen Code geschrieben oder geprüft“, sagte Goldberg in AWS’ Launch-Beitrag vom 11. November 2026. Er sagte außerdem: „Ohne dieses Merge-Gate würden wir dem, was unsere Agenten bauen, nicht vertrauen.“
Der Ansatz hängt von ungewöhnlich leistungsfähigen Testgrundlagen ab
Das Beispiel von AWS bedeutet nicht, dass Agenten in jeder Codebasis sicher die menschliche Prüfung ersetzen können. Für den Emulator gab es für jede Operation eine maschinenlesbare Spezifikation und ein Live-System, das das erwartete Verhalten überprüfen konnte. Die meisten Produkte und internen Systeme verfügen nicht über beides.
Die Quelle nennt mehrere Probleme, mit denen Teams konfrontiert sind, wenn diese Grundlagen fehlen. Codierungsregeln können weiterhin nur in den Köpfen der Mitarbeiter existieren, während das beabsichtigte Verhalten einer Änderung über das Ticket hinaus unklar sein kann. Sicherheitsbefunde können außerdem gemeinsam mit gewöhnlichen Anmerkungen aus der Prüfung auftauchen, statt einer separaten kontradiktorischen Kontrolle unterzogen zu werden. In einer von Qodo zitierten Umfrage aus dem Jahr 2026 unter 500 Entwicklern und 300 Engineering-Leitern aus den USA war die Prüfung und Validierung von KI-generiertem Code für 25,8 Prozent der Entwickler und 26,0 Prozent der Engineering-Leiter die wichtigste Einschränkung bei der Auslieferung. Weitere 36,4 Prozent der Entwickler sagten, dass KI-generierter Code genauso viel Prüfzeit benötigte, aber mehr geistige Anstrengung erforderte.
Der Quelle zufolge verschiebt AWS’ Modell die Rolle des Ingenieurs hin zur Definition von Regeln, zur Festlegung dessen, was als korrekt gilt, und zur Entscheidung, bei welchen Befunden ein Mensch eingreifen muss. Qodo beschreibt einen ähnlichen Ablauf für alltägliche Pull Requests: Diese werden anhand von REVIEW.md, Organisationsanweisungen und verknüpften Tickets geprüft, während Sicherheitsbefunde nach Schweregrad gekennzeichnet und die behobenen Punkte dokumentiert werden.
AWS Emulator hat weiterhin dokumentierte Einschränkungen
Auch die eigene Dokumentation von AWS nennt wichtige Grenzen. Nicht unterstützte Operationen geben HTTP 501 zurück, der Emulator wertet IAM-Richtlinien nicht auf dieselbe Weise wie AWS aus, und er unterstützt nur ein Konto statt konto- oder regionsübergreifendes Verhalten. AWS weist Nutzer an, den Emulator nicht für Sicherheitstests zu verwenden, weil eine Anfrage, die AWS ablehnen würde, lokal erfolgreich sein könnte.
Im Repository finden sich weiterhin von den Agenten erstellte Issues. Offene Lücken liegen unter issues/things-that-do-not-work/, behobene Probleme unter issues/things-that-now-work/. Der öffentliche Main-Branch hatte beim Abruf am 12. November 2026 etwa 29.700 Commits. Zu den jüngsten Commits gehörten Beiträge von Agenten mit den Namen IssueFinderAgent und IssueFixerAgent. Das AWS-Projekt zeigt, wie sich ein großes, klar spezifiziertes System mit Agenten und einem strengen Gate bauen lässt. Es zeigt aber auch, dass das Gate von Tests und Spezifikationen abhängt, die korrektes Verhalten ausreichend genau definieren.