Check Point: Antidetect-Browser und KI helfen, Online-Betrug zu skalieren
Laut Check Point Research werden Antidetect-Browser in kriminellen Ökosystemen für Account-Übernahmen und Zahlungsbetrug eingesetzt. KI und Automatisierung könnten den Umfang solcher Operationen weiter steigern. Mit den Tools kann ein einzelner Täter viele Browserprofile betreiben, die wie getrennte Nutzer, Geräte und Standorte wirken.
- Check Point Research dokumentierte den Einsatz von Antidetect-Browsern in kriminellen Ökosystemen für Account-Übernahmen und Zahlungsbetrug.
- Tools wie AdsPower, MultiLogin und Kameleo vereinen Fingerprint-Manipulation, Proxy-Anbindung, Automatisierung und Multi-Account-Verwaltung.
- AdsPower bewirbt einen Model-Context-Protocol-Server für Workflows mit großen Sprachmodellen, was laut Check Point Operationen skalieren kann.
- Check Point empfiehlt, Infrastruktur-, Netzwerk- und Sitzungssignale zu überwachen statt nur das Verhalten einzelner Accounts.
Wie Antidetect-Browser die Verbindung zwischen Accounts verschleiern
Jeder Browser gibt Details preis, anhand derer Websites Nutzer unterscheiden können, so Check Point. Dazu zählen Bildschirmauflösung, Zeitzone, Browsertyp, Schriftarten, WebGL-Informationen und Hardwaremerkmale. Zusammen ergeben sie einen Browser-Fingerabdruck.
Antidetect-Browser manipulieren diese Signale, sodass jedes Profil wie ein anderer Nutzer oder ein anderes Gerät erscheint. Sie werden vielfach zur Verwaltung mehrerer Accounts auf Plattformen wie Facebook, Instagram, TikTok, YouTube und X genutzt, außerdem im E-Commerce, bei Finanzdienstleistern und in beruflichen Netzwerken. Check Point weist darauf hin, dass die Tools auch legitime Einsatzzwecke haben.
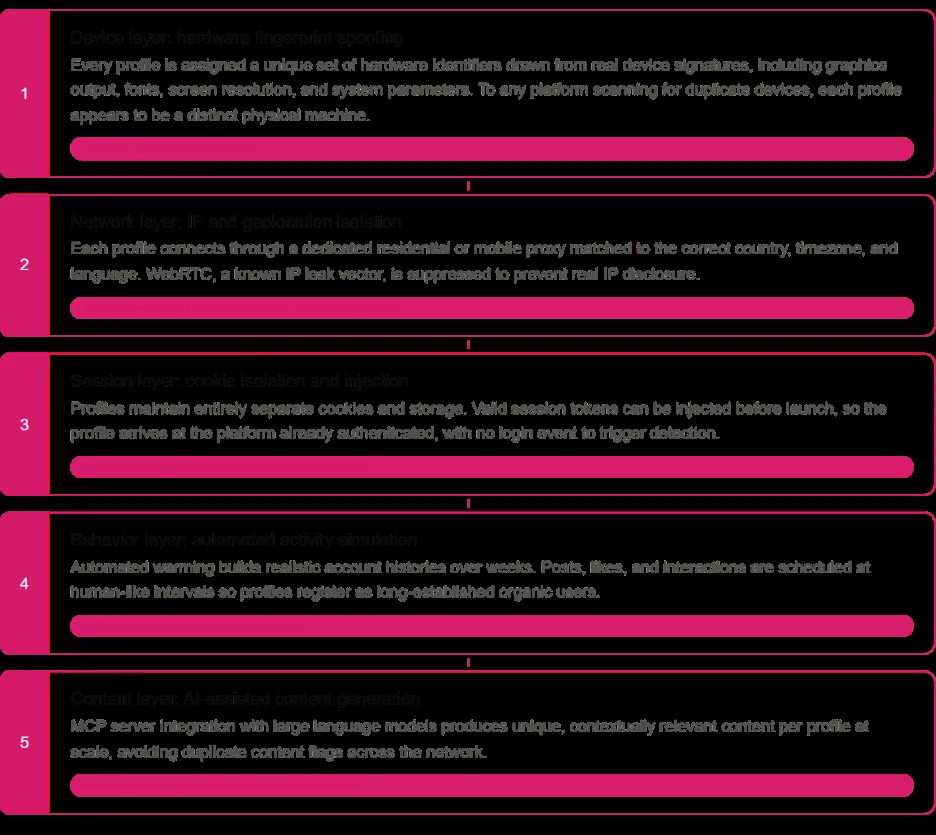
Für die Plattformen entsteht dadurch ein Sichtbarkeitsproblem: Ein Täter kann viele Profile steuern, jedes mit eigenen Geräteeigenschaften und eigener Netzwerkidentität. Check Point Research identifizierte fünf Ebenen, auf denen diese Browser den Zusammenhang verschleiern können: Gerät, Netzwerk, Sitzung, Verhalten und Inhalt.
Einsatz in der Cyberkriminalität und ein kommerzielles Ökosystem
Die Forscher stießen in Untergrundforen und auf kriminellen Marktplätzen auf Hinweise, dass Antidetect-Browser in umfassendere Angriffsabläufe eingebunden werden. Dazu gehören Account-Übernahmen, bei denen gestohlene Session-Cookies in Browserprofile geladen werden, Betrug mit Zahlungskarten, betrügerische Kreditanträge und die massenhafte Erstellung künstlicher Accounts.
In einer Forenanzeige wurde eine Adversary-in-the-Middle-Engine angeboten, die abgegriffene Sitzungsdaten direkt in Antidetect-Browser exportieren kann. Ein weiterer Rekrutierungsbeitrag bewarb Infostealer-Malware, die mit mehreren Antidetect-Plattformen kompatibel ist und zum Abgreifen von Daten wie Session-Cookies und Authentifizierungstokens dient.
Check Point beschreibt ein kommerzielles Ökosystem. AdsPower veröffentlicht Preisstufen für Tausende Profile und bietet Automatisierungsvorlagen für Likes, Kommentare, Direktnachrichten und das Auslesen von Followern. Über die Oberfläche lassen sich pro Profil Fingerprint-Parameter wie WebRTC, Zeitzone, Standort und Sprache festlegen. MultiLogin stellt isolierte Profile, Automatisierungsunterstützung und mobile Infrastruktur bereit, während Kameleo Fingerprint-Manipulation und Automatisierung bietet. Die Untersuchung ergab zudem, dass diese Tools in russischsprachigen Untergrundforen diskutiert und beworben werden, samt Abonnements, Dokumentation, Kundensupport und Integrationen.
Wo KI den Umfang vergrößert
Viele Identitäten zu pflegen erforderte bislang erheblichen manuellen Aufwand: Profile mussten angelegt und betrieben, Inhalte geschrieben und verbreitet werden. Laut Check Point lassen sich Teile dieses Ablaufs zunehmend automatisieren.
Das Unternehmen verweist darauf, dass AdsPower einen eigenen Model-Context-Protocol-Server zur Anbindung an Workflows mit großen Sprachmodellen bewirbt, dazu Automatisierungsvorlagen und Werkzeuge, mit denen sich vor dem operativen Einsatz eine Aktivitätshistorie für Accounts aufbauen lässt. Damit wird ein Ablauf denkbar, in dem KI Inhalte erzeugt und Automatisierung sie über mehrere isolierte Identitäten verteilt.
Check Point warnt außerdem vor koordinierten, unauthentischen Aktivitäten. Solche Accounts können für Einflussoperationen genutzt werden, was nach Einschätzung des Unternehmens vor Wahlen zu einem größeren Problem wird.
Was Organisationen tun sollten
Check Point argumentiert, dass die Erkennung einzelner Accounts womöglich nicht mehr ausreicht, weil Antidetect-Browser viele der Signale manipulieren, mit denen beurteilt wird, ob eine Sitzung, ein Gerät oder ein Nutzer legitim ist. Das Unternehmen empfiehlt Organisationen:
- Infrastruktursignale überwachen: auf Indikatoren für Antidetect-Browser, großflächige Nutzung von Residential-Proxys und Muster der WebRTC-Unterdrückung achten.
- Sitzungsüberwachung stärken: Anomalien bei bereits authentifizierten Sitzungen und ungewöhnliche Abfolgen von Cookie-Injektionen erkennen.
- Betrugskontrollen überprüfen: Kontrollen bewerten, die stark auf Gerätekonsistenz oder Sitzungskontinuität setzen, da sich diese Signale manipulieren lassen.
- Zusammenhängende Aktivitäten suchen: verdächtiges Verhalten über Accounts hinweg bewerten, nicht nur innerhalb eines Profils.
Für Sicherheits- und Betrugsteams lautet die Botschaft, den Blick von einzelnen Accounts auf die Infrastruktur zu richten, die sie verbindet. In den Worten von Check Point lautet die entscheidende Frage zunehmend, ob Tausende scheinbar unabhängiger Accounts tatsächlich unabhängig sind.
Check Point: Antidetect Browsers: How AI Is Scaling Online Fraud and Account Takeovers