Check Point: Cyberangriffe pro Organisation im September wöchentlich um 48 Prozent gestiegen
Organisationen waren im September 2026 durchschnittlich 2.803 Cyberangriffen pro Woche ausgesetzt. Das sind 16 Prozent mehr als im August und 48 Prozent mehr als ein Jahr zuvor, wie aus dem monatlichen Threat-Landscape-Report von Check Point hervorgeht. Das Unternehmen verzeichnet zudem mehr Phishing, riskante GenAI-Prompts und eine Ransomware-Aktivität, die deutlich über dem Vorjahresniveau liegt.
- Organisationen verzeichneten im September 2026 laut Check Point durchschnittlich 2.803 Cyberangriffe pro Woche, 16 Prozent mehr als im Vormonat und 48 Prozent mehr als im Vorjahr.
- Der Bildungssektor war mit 6.656 wöchentlichen Angriffen pro Organisation die am stärksten attackierte Branche. Europa verzeichnete mit 61 Prozent den stärksten regionalen Anstieg.
- Jeder 39. GenAI-Prompt in Unternehmen barg ein hohes Risiko für den Abfluss sensibler Daten. Betroffen waren 89 Prozent der Organisationen, die GenAI-Tools regelmäßig nutzen.
- Jede 91. E-Mail wurde als Phishing eingestuft, nach 1 von 112 im August.
- Es wurden 824 Ransomware-Angriffe gemeldet, 53 Prozent mehr als im September 2025. Angeführt wird die Statistik von The Gentlemen mit 13 Prozent.
Angriffe nehmen in allen Branchen und Regionen zu
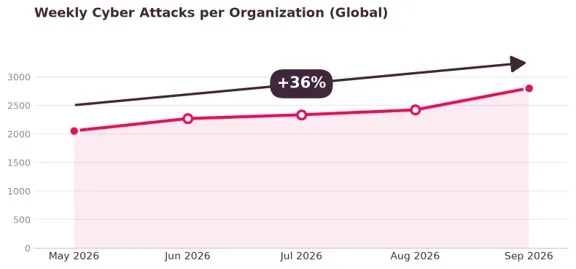
Laut Check Point stieg die Zahl der wöchentlichen Angriffe pro Organisation von 2.055 im Mai auf 2.803 im September, ein Plus von 36 Prozent in fünf Monaten. Das Unternehmen sieht darin ein anhaltendes Wachstum und keinen einmaligen Monatsausschlag.
Der Bildungssektor blieb mit durchschnittlich 6.656 wöchentlichen Angriffen pro Organisation die am häufigsten attackierte Branche, ein Anstieg von 59 Prozent gegenüber dem Vorjahr. Gegenüber August nahmen die Angriffe auf den Sektor um 24 Prozent zu, was Check Point mit dem Beginn des Studien- und Schuljahres in Verbindung bringt. Auf Platz zwei folgte die Telekommunikation mit 3.483 wöchentlichen Angriffen pro Organisation (plus 29 Prozent), danach die öffentliche Verwaltung mit 3.443 (plus 37 Prozent).
Regional verzeichnete Lateinamerika mit 3.813 wöchentlichen Angriffen pro Organisation das höchste Volumen, ein Plus von 35 Prozent gegenüber dem Vorjahr. Es folgten Afrika mit 3.701 und der asiatisch-pazifische Raum (APAC) mit 3.593. Europa verzeichnete mit 61 Prozent gegenüber September 2025 das schnellste Wachstum, Nordamerika legte um 50 Prozent zu.
GenAI-Prompts legen sensible Daten offen
Laut Check Point stellte im September jeder 39. GenAI-Prompt in Unternehmen ein hohes Risiko für den Abfluss sensibler Daten dar. Betroffen waren 89 Prozent der Organisationen, die GenAI-Tools regelmäßig nutzen. Weitere 14 Prozent der Prompts enthielten potenziell sensible Informationen. Der durchschnittliche Nutzer erzeugte im Monat 131 Prompts, und jede Organisation setzte im Schnitt acht Tools ein.
Lateinamerika hatte mit 1 von 25 die höchste regionale Rate an Hochrisiko-Prompts, bei einem weltweiten Durchschnitt von 2,5 Prozent. Nordamerika folgte mit 1 von 37, APAC mit 1 von 48 und Europa mit 1 von 57. Unter den Branchen lagen die Unternehmensdienstleistungen mit 4,9 Prozent (1 von 20 Prompts) vorn, vor den Finanzdienstleistungen mit 4,1 Prozent und dem Gesundheits- und Medizinsektor mit 3,5 Prozent.
Die häufigste Kategorie sensibler Daten war Netzwerk und IT-Infrastruktur, die in Prompts von 71 Prozent der Organisationen auftauchte. Es folgten Finanzdaten mit 70 Prozent, rechtliche und regulatorische Daten mit 68 Prozent, Mitarbeiter- und HR-Daten mit 62 Prozent sowie personenbezogene Daten mit 60 Prozent. Check Point weist darauf hin, dass diese Werte den Anteil der Organisationen angeben, in denen die jeweilige Kategorie beobachtet wurde, nicht den Anteil der Prompts.
Phishing und Ransomware
Im September wurde jede 91. E-Mail beziehungsweise 1,1 Prozent als Phishing eingestuft, nach 1 von 112 (0,89 Prozent) im August. Von diesen Phishing-Mails enthielten 81 Prozent Links und 11 Prozent Anhänge. Nordamerika hatte mit 1 von 79 E-Mails die höchste regionale Rate. Verbände und gemeinnützige Organisationen hatten mit 2,17 Prozent die höchste Branchenquote, doppelt so viel wie der weltweite Durchschnitt, gefolgt von Bau und Ingenieurwesen mit 2,05 Prozent.
Check Point zählte im September 824 Ransomware-Angriffe, 53 Prozent mehr als im September 2025. Die Daten stammen von den öffentlichen Prangerseiten von Double-Extortion-Gruppen, die nach Angaben von Check Point systembedingte Verzerrungen aufweisen. Auf Unternehmensdienstleistungen entfielen 31,3 Prozent der gemeldeten Opfer, auf Konsumgüter und Dienstleistungen 15,2 Prozent und auf die industrielle Fertigung 11,0 Prozent. Nordamerika machte 46 Prozent der Vorfälle aus, Europa 25 Prozent und APAC 17 Prozent. Die USA stellten 41,9 Prozent der Opfer.
The Gentlemen war mit 13 Prozent der veröffentlichten Angriffe die am weitesten verbreitete Gruppe, gefolgt von Qilin mit 9 Prozent und Akira mit 5 Prozent. Weitere 80 Erpressergruppen meldeten ebenfalls Angriffe. Check Point beschreibt The Gentlemen als schnell wachsende Ransomware-as-a-Service-Operation, die Mitte 2025 gegründet wurde und zugleich als Initial Access Broker agiert.
Was das für Organisationen bedeutet
Check Point folgert, dass das Cyberrisiko sowohl im Umfang als auch in der Breite wächst und Organisationen die Angriffsfläche verringern sollten, bevor daraus geschäftliche Folgen entstehen. Das Unternehmen wirbt für einen Prevention-First-Ansatz, der KI-gestützten Schutz, geteilte Bedrohungsinformationen und konsistente Governance über Netzwerke, Cloud, Arbeitsumgebungen und KI-Systeme hinweg verbindet.
Für Sicherheitsteams hebt der Report zwei praktische Punkte hervor: Weil Phishing-Mails häufig auf Links setzen, ist die Prüfung von URLs wichtig. Und da die Zahl der Prompts über eine größere Auswahl an Tools hinweg steigt, wird es wichtiger zu verstehen, was Mitarbeitende mit GenAI-Diensten teilen und welche Kontrollen gelten. Die Zahlen stammen von Check Point selbst und beruhen auf der eigenen Telemetrie sowie der Beobachtung von Ransomware-Leak-Seiten.