Check Point: Unternehmen formulieren eigene KI-Leitplanken in einfacher Sprache
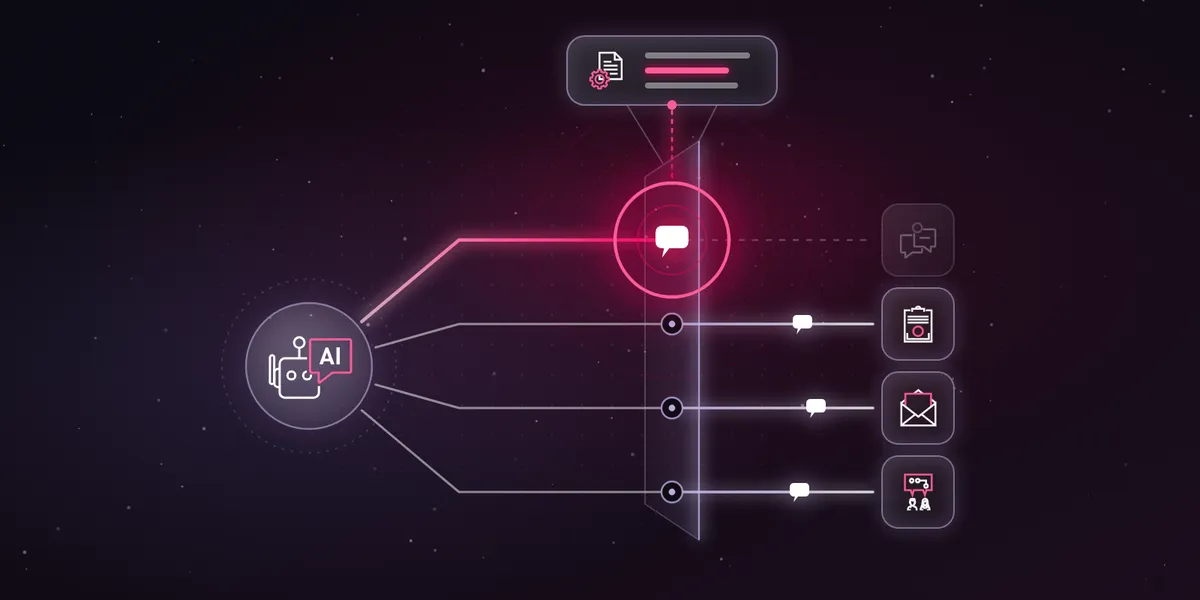
Check Point hat im Rahmen von Check Point AI Security individuelle Guardrails eingeführt. Unternehmen können damit eigene KI-Regeln in einfacher Sprache formulieren, testen und bei jeder Nachricht und jedem Tool-Aufruf durchsetzen. Das Unternehmen argumentiert, dass gerade die Regeln den größten Schaden verhindern, die kein Anbieter standardmäßig mitliefert.
- Mit den individuellen Guardrails von Check Point formulieren Unternehmen KI-Regeln in einfacher Sprache und setzen sie bei jeder Nachricht und jedem Tool-Aufruf durch.
- Laut dem Cloud Security Report 2026 von Check Point setzen nur 14 Prozent der Organisationen formale GenAI-Richtlinien durch und prüfen sie.
- Gespeicherte Guardrails laufen ohne LLM und verursachen laut Check Point bei ein oder zwei Regeln im 95. Perzentil etwa 35 bis 40 Millisekunden Verzögerung.
- Die Unterstützung für selbst gehostete Umgebungen ist ab November 2026 vorgesehen.
- Check Point rät, zunächst im Erkennungsmodus zu starten, und weist darauf hin, dass Guardrails jeweils nur eine Nachricht prüfen.
Die Regeln, die auf keiner Anbieterliste stehen
Check Point verweist auf eine Lücke zwischen den Bedrohungslisten, die Guardrail-Produkte gemeinsam abdecken, und den Regeln, die ein Unternehmen tatsächlich braucht. Das Unternehmen beruft sich auf seinen Cloud Security Report 2026, wonach nur 14 Prozent der Organisationen angeben, formale GenAI-Richtlinien zu haben, die aktiv durchgesetzt und geprüft werden.
Als Beispiele nennt Check Point mehrere Chatbot-Pannen, bei denen kein Angreifer beteiligt war. 2024 erklärte ein kanadisches Gericht Air Canada für haftbar, nachdem der Chatbot einem Fluggast eine Rückerstattung für Trauerfälle zugesagt hatte, die die Fluggesellschaft gar nicht anbot. New Yorks Assistent für Kleinunternehmen riet Arbeitgebern, sie könnten einen Teil des Trinkgelds ihrer Beschäftigten einbehalten; die Stadt nahm ihn dieses Jahr vom Netz. Beim Paketdienstleister DPD beschimpfte der Chatbot einen Kunden. Laut Check Point verstieß jeder dieser Fälle gegen eine Regel, die sich der Betreiber in einem Satz hätte aufschreiben können.
Dieselbe Lücke gibt es beim Schutz vor Datenabfluss (Data Loss Prevention, DLP). Check Point weist darauf hin, dass jedes Land eigene Kategorien geschützter Daten definiert. Bei US-Gesundheitsdaten müssen 18 Merkmale entfernt werden, damit sie als anonymisiert gelten, das koreanische Datenschutzgesetz beschränkt die Verarbeitung von Einwohnermeldenummern streng, und eine Bank in Spanien muss DNI- und NIE-Nummern erkennen, die auf keiner US-Liste auftauchen.
Warum Prompts, Stichwörter und Zweitmodelle nicht genügen
Check Point beschreibt drei gängige Lösungen und ihre Schwächen. Eine Zeile im System-Prompt wie „Gib keine Anlageberatung“ ist eine Bitte an das Modell und keine Kontrolle: Das Modell lässt sich davon abbringen, und nirgends wird festgehalten, wenn es danebenliegt. Stichwortlisten und reguläre Ausdrücke erfassen exakte Formate, aber keine Bedeutung, und schlagen in beide Richtungen falsch an. Das Unternehmen nennt einen Bank-Chatbot, der einen Kunden rügte, weil dieser in einer Frage zu den Sparkonten von Virgin Money das Wort „virgin“ getippt hatte.
Die dritte Möglichkeit, ein zweites KI-Modell jede Nachricht beurteilen zu lassen, versteht zwar Bedeutung, kostet laut Check Point aber bei jeder Nachricht Hunderte Millisekunden und Geld und gibt jede Nachricht an einen Modellanbieter weiter.
So funktioniert der Builder
Ein Nutzer beschreibt in einem Satz, was erkannt werden soll. Der KI-Assistent des Builders stellt bei unklarem Umfang ein oder zwei Rückfragen und erstellt dann eine Richtlinie, die sich vor dem Speichern lesen lässt. Für jeden Teil wählt er den passenden Regeltyp:
- Bedeutungsregeln decken Themen ab, etwa ob eine Antwort Finanzberatung enthält. Sie erkennen Umschreibungen, funktionieren sprachübergreifend und bieten drei Empfindlichkeitsstufen.
- Musterregeln decken exakte Formate ab, etwa eine IP-Adresse, eine interne Kontonummer oder eine nationale Ausweisnummer, ohne Feinjustierung.
- Logik verknüpft beide, zum Beispiel: Melde dies, außer es ist auch jenes vorhanden.
Getestet wird im selben Gespräch. Nutzer fügen Beispielnachrichten ein oder lassen den Builder welche erzeugen, sehen, welche Regel ausgelöst hat, und beschreiben notwendige Änderungen. Laut Check Point dauert der Weg von der Beschreibung bis zur getesteten Erkennung unter fünf Minuten.
Tempo, Agenten und Grenzen
Das KI-Modell hilft nur beim Erstellen der Guardrail. Nach dem Speichern läuft sie ohne großes Sprachmodell im Hintergrund, die Prüfung braucht also keine externen Aufrufe. Laut Check Point verursacht eine Richtlinie mit ein oder zwei Regeln im 95. Perzentil etwa 35 bis 40 Millisekunden Verzögerung und kann daher bei jeder Nachricht statt nur stichprobenartig laufen. Ab November 2026 ist sie auch in selbst gehosteten Umgebungen einsetzbar.
Jede Guardrail lässt sich auf Nutzernachrichten, Modellantworten oder die Ein- und Ausgaben von Tool-Aufrufen eines Agenten begrenzen. Eine DLP-Regel für nationale Ausweisnummern könnte prüfen, was ein Support-Agent in ein Ticket oder eine ausgehende E-Mail schreibt. Ein Muster wie der Befehl, eine Datenbanktabelle zu löschen, lässt sich nur auf ein Datenbank-Tool anwenden, was es sehr präzise macht.
Check Point nennt auch Grenzen. Guardrails funktionieren am besten bei jeweils einem klar umrissenen Thema und prüfen jeweils eine Nachricht, sodass sie Probleme nicht erkennen, die sich erst im Verlauf eines Gesprächs zeigen. Für gezielte Angriffe sind sie nicht gedacht; dafür sind die Prompt-Angriffsdetektoren in derselben Richtlinie zuständig. Schwierig bleibt die Beurteilung, ob generierter Code sicher ist. Das Unternehmen empfiehlt, eine neue Guardrail zunächst im Erkennungsmodus laufen zu lassen und zu beobachten, was sie meldet, bevor etwas blockiert wird.
Was das für Unternehmen bedeutet
Für Unternehmen, die KI-Anwendungen und Agenten einsetzen, lautet das Versprechen: Die Durchsetzung geschäftsspezifischer Regeln muss nicht mehr auf die Roadmap eines Anbieters warten oder von seitenlangen regulären Ausdrücken abhängen. Laut Check Point erhalten solche Regeln mit individuellen Guardrails denselben Schutz wie allgemeine Bedrohungen. Das Unternehmen bietet Demo-Sitzungen, Dokumentation und ein Webinar an und kündigt als Nächstes einen Beitrag über Audio-Guardrails und Spracheingabe für Agenten in seiner Serie an.
Check Point: Custom Guardrails: The AI Rules No Vendor Can Write for You