Check Point wird Teil der NVIDIA-OpenShell-Architektur und lenkt vom Kurs abgekommene KI-Agenten zurück
Check Point ist nach eigenen Angaben Teil der NVIDIA OpenShell Reference Architecture für sichere KI-Agenten, die auf der GTC Berlin vorgestellt wurde. Das Unternehmen ergänzt eine Prüfung, ob jede Aktion eines Agenten zur zugewiesenen Aufgabe passt, und kann einen Agenten wieder auf Kurs bringen, statt ihn einfach abzuschalten.
- NVIDIA hat auf der GTC Berlin die OpenShell Reference Architecture für sichere KI-Agenten vorgestellt, Check Point ist daran beteiligt.
- Check Point prüft jede vorgeschlagene Agentenaktion anhand von Aufgabe, Kontext und Regeln und kann umlenken, blockieren oder eindämmen.
- NVIDIA Sentry auf BlueField-4 setzt Sicherheit aus einer hardwareisolierten Domäne durch und kann einen Agenten binnen Millisekunden unter Quarantäne stellen.
- Check Point AI Factory Firewall beobachtet mit NVIDIA DOCA Argus Workloads von außen und erkennt Bedrohungen wie Modellmanipulation und Container-Ausbrüche.
Agenten können auch ohne Angreifer danebenliegen
Check Point argumentiert, dass KI-Agenten eine neue Art von Risiko schaffen. Sie planen, nutzen Werkzeuge, arbeiten mit sensiblen Daten und übergeben Aufgaben an andere Agenten. Ihr Nutzen liegt darin, Dinge zu erledigen, die niemand Schritt für Schritt vorgegeben hat. Laut dem Unternehmen kann ein Agent jede Regel befolgen und trotzdem das Falsche tun, ganz ohne Angreifer.
Check Point nennt drei Wege, wie das passieren kann. Ein Agent kann auf sensible Daten, Zugangsdaten oder interne Systeme zugreifen. Er kann nicht vertrauenswürdige oder irreführende Inhalte wie eine gültige Anweisung aufnehmen. Und er kann diese Anweisung anschließend über Werkzeuge, externe Kommunikation oder andere Agenten umsetzen.
Bestehende Kontrollen bleiben laut Unternehmen wichtig: Isolation begrenzt, worauf ein Agent zugreifen kann, Netzwerksicherheit begrenzt, wohin er sich verbinden kann, und Monitoring zeigt, was er getan hat. Doch eine Aktion kann erlaubt und trotzdem falsch sein. Die fehlende Frage lautet in den Worten von Check Point, ob der nächste Schritt der Aufgabe dient, die dem Agenten gestellt wurde.
Was NVIDIA auf der GTC Berlin angekündigt hat
Auf der GTC Berlin stellte NVIDIA die NVIDIA OpenShell Reference Architecture für sichere KI-Agenten vor, ein Konzept, um Agenten sicher und im großen Maßstab zu betreiben. Zwei Bestandteile sind laut Check Point für die Sicherheit agentischer Systeme am wichtigsten.
- NVIDIA OpenShell ist die geschützte Laufzeitumgebung, in der Agenten arbeiten. Sie regelt, welche Dateien, Werkzeuge und Netzwerke jeder Agent nutzen darf. Die Software ist Open Source, und Check Point baut nach eigenen Angaben darauf auf und trägt Beiträge zurück.
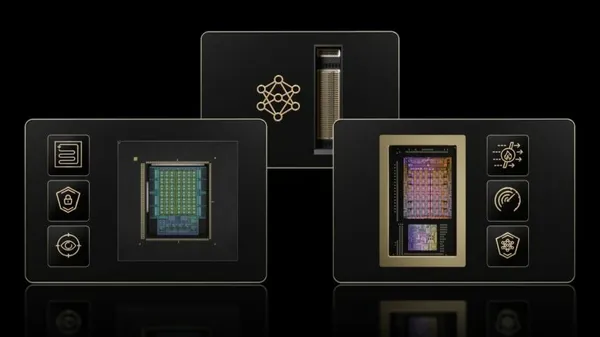
- NVIDIA Sentry läuft auf NVIDIA BlueField-4 und setzt Sicherheitsregeln aus einer hardwareisolierten Domäne außerhalb des Rechners durch, auf dem der Agent läuft, und damit außerhalb seiner Reichweite. Es kann einen Agenten innerhalb von Millisekunden unter Quarantäne stellen.
Umlenken statt nur blockieren
Check Point bewertet jede von einem Agenten vorgeschlagene Aktion im Kontext: die ursprüngliche Aufgabe, was der Agent gesehen hat, die bereits ausgeführten Schritte und die geltenden Regeln. Das erlaubt mehr als ein schlichtes Ja oder Nein.
Das Unternehmen nennt ein Beispiel. Ein Beschaffungsagent, der Angebote von Lieferanten vergleicht, will nach vierzig Schritten eine vertrauliche Preistabelle an eine externe Adresse mailen. Die Adresse ist erreichbar und der Agent darf E-Mails versenden, doch die Aktion passt nicht zur Anfrage des Nutzers. Check Point kann genau diese eine E-Mail blockieren und dem Agenten den Grund nennen: "Teile die Tabelle nicht außerhalb des Unternehmens. Fasse den Vergleich mit freigegebenen Daten zusammen und mach weiter." Der Agent korrigiert seinen Kurs, und die Arbeit geht weiter.
Das sei besonders wichtig, wenn Agenten zusammenarbeiten, so das Unternehmen, denn der Fehler eines Agenten werde zur vertrauenswürdigen Eingabe eines anderen, und der Fehler breite sich aus.
Umlenken ist nicht immer die Antwort. Check Point nennt Situationen, die einen sofortigen Stopp erfordern: gestohlene Zugangsdaten, ein Agent, der aus seiner Sandbox auszubrechen versucht, Daten, die aktiv das Unternehmen verlassen, sowie wiederholte, vorsätzliche Regelverstöße.
Wie die Ebenen zusammenspielen
Check Point beschreibt einen mehrschichtigen Aufbau, in dem jeder Teil eine eigene Aufgabe hat.
- NVIDIA OpenShell sorgt über eine kontrollierte Laufzeitumgebung für richtlinienbasierte Steuerung jedes einzelnen Agenten.
- Check Point am Agenten prüft dort genauer, wo OpenShell eine Aktion zulässt, ob sie zur Aufgabe passt, und lenkt sie andernfalls um oder blockiert sie.
- NVIDIA BlueField und NVIDIA Sentry bilden eine unabhängige Durchsetzungsebene außerhalb des Hosts, die per Silizium von der Agentenumgebung isoliert ist.
- Check Point AI Factory Firewall schützt die Infrastruktur mit Bedrohungsabwehr und Segmentierung. Sie nutzt NVIDIA Sentry, basiert auf NVIDIA DOCA Argus, beobachtet Workloads von außen und erkennt Bedrohungen wie Manipulation von Modellen, Diebstahl von Zugangsdaten, Container-Ausbrüche und unautorisierte GPU-Nutzung. Laut Check Point arbeitet sie auch dann weiter, wenn der Workload selbst kompromittiert ist.
Der Ablauf zur Laufzeit sieht so aus: Der Agent erhält eine Aufgabe, und seine Identität, die Aufgabe und die geltenden Regeln werden an Check Point übermittelt. Vor einem wichtigen Werkzeugaufruf schickt OpenShell die vorgeschlagene Aktion zur Prüfung an Check Point. Eine normale Aktion läuft weiter, eine aufgabenfremde wird mit einer sichereren Alternative blockiert, und eine eindeutige Bedrohung löst eine stärkere Eindämmung aus. Die Regeln von OpenShell und die Infrastruktursicherheit setzen weiterhin eigenständig durch, auch bei Aktionen, die Check Point nicht sehen kann. Sicherheitsteams erhalten Entscheidungen und Infrastruktursignale gemeinsam für Untersuchungen und bessere Richtlinien.
Was das für Kunden bedeutet
Laut Check Point arbeiten Agenten weiter, wenn sich ein Fehler korrigieren lässt, statt abgeschaltet zu werden, während schwere Bedrohungen schnell durch eine Eindämmung gestoppt werden, auf die der Agent keinen Zugriff hat. Zudem laufe jede Prüfung dort, wo der passende Kontext vorliegt, ohne Agenten durch doppelte Kontrollen auszubremsen.
Für Unternehmen, die KI-Fabriken und Agentensysteme aufbauen, sei das ein Weg zu "Autonomie mit Verantwortlichkeit", so das Unternehmen. Das Gesamtbild beschreibt es als Richtung, auf die es hinarbeitet, wobei sich die Bausteine Schritt für Schritt zusammenfügen. Check Point sagt, es bringe den Ansatz in die KI-Nutzung durch Beschäftigte, in produktive KI-Anwendungen und in die dahinterliegende Infrastruktur.