Darktrace bringt PHP-Scanwelle und ARTEX-Anmeldeversuche mit KI-gestützten Angriffen in Verbindung
Laut Darktrace zeigen die jüngst offengelegten PHP-Schwachstellen und die Untersuchungen zum Penetrationstest-System ARTEX, dass KI sowohl in der Schwachstellenforschung als auch bei offensiven Operationen eingesetzt wird. Das Unternehmen berichtet von breit angelegten Scans nach der Offenlegung der PHP-Lücken und von fehlgeschlagenen Anmeldeversuchen einer Adresse, die Microsoft später ARTEX zugeordnet hat.
- Darktrace sah breit angelegte PHP-bezogene Scans von mehreren Hundert IPs, aber keine direkten Belege für eine Ausnutzung von CVE-2026-109618 oder CVE-2026-109619.
- Am 21. Oktober verzeichnete Darktrace einen Sechsmonatshöchststand bei Zero-Day-typischen Erkennungen (plus 64 Prozent), ohne bestätigten PHP-Bezug.
- Am 13. Oktober protokollierte Darktrace 65 fehlgeschlagene Authentifizierungen in etwa 20 Minuten von 144.172.64[.]128, das Microsoft später ARTEX zuordnete.
- Laut Microsoft setzte Storm-0940 ARTEX gegen Hunderte Organisationen ein und versuchte nach der ConnectWise-Kompromittierung, sich bei mehr als 2.250 Tenants anzumelden.
- JPCERT/CC zufolge nutzten Angreifer in Japan KI, um nach Schwachstellen zu scannen und über APIs anzugreifen.
PHP-Lücken führen zu Scans, aber nicht zu bestätigter Ausnutzung
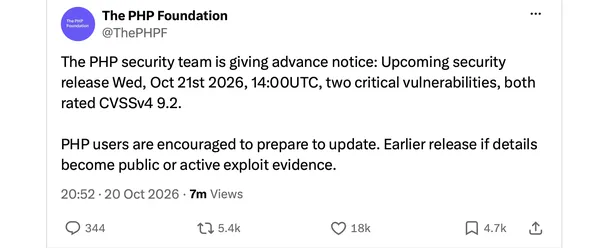
Die Offenlegung von CVE-2026-109618 und CVE-2026-109619 setzt Organisationen unter Druck, die PHP einsetzen. Laut Darktrace können beide Schwachstellen unauthentifizierte Remote-Code-Ausführung ermöglichen, auch in Produkten und Appliances, in die PHP eingebettet ist und deren Updates von Drittanbietern abhängen. Die ersten Empfehlungen konzentrierten sich darauf, aus dem Internet erreichbare Systeme zu patchen und auf unerwartete Befehlsausführung, Änderungen im Webroot und ausgehende Verbindungen von PHP-Servern zu achten.
Darktrace beobachtete in überwachten Umgebungen breit angelegte Scans von mehreren Hundert verschiedenen Quell-IP-Adressen, die in öffentlichen Berichten mit Aktivitäten gegen die PHP-Lücken in Verbindung gebracht werden. Das Scanvolumen war deutlich größer als die Belege für erfolgreiche Ausnutzung. Darktrace betont, dass Scans zwar Interesse an exponierter Infrastruktur zeigen, ein Kompromittierungsnachweis aber Belege für späteres Verhalten erfordert, etwa Befehlsausführung, Dateiänderungen oder unerwartete ausgehende Kommunikation.
Direkte Hinweise auf eine Ausnutzung einer der beiden Schwachstellen hat das Unternehmen nicht beobachtet. Am 21. Oktober verzeichnete es allerdings einen Sechsmonatshöchststand bei Erkennungen, die zu Zero-Day-Ausnutzung passen, ein Plus von 64 Prozent gegenüber historischen Daten. Dass dieser Anstieg mit den PHP-Schwachstellen zusammenhängt, ist laut Darktrace nicht bestätigt.
KI in der Schwachstellenforschung und bei Unternehmensagenten
Darktrace weist darauf hin, dass KI-Systeme bei der Schwachstellenforschung leistungsfähiger geworden sind. OpenAI startete im Juni 2026 Daybreak, das GPT-5.5-Cyber, Codex Security sowie Partnerschaften mit Sicherheitsforschern und Software-Maintainern verbindet. Nach Angaben von OpenAI wurden die Modelle eingesetzt, um Schwachstellen in Browsern, Netzwerkinfrastruktur, FreeBSD und im Linux-Kernel zu finden und zu schließen. Darktrace trat im Juni dem Daybreak Cyber Partner Program bei. OpenAI meldete im August, Codex Security Cloud habe mehr als 30 Millionen Commits in über 30.000 Codebasen analysiert.
Schnellere Entdeckung lasse Verteidigern dennoch die Arbeit, betroffene Software zu finden, Korrekturen zu testen und die Behebung abzuschließen, so Darktrace. Der PHP-Fall zeige diese Lücke deutlich, besonders dort, wo verwundbare Laufzeitumgebungen in anderen Produkten stecken.
Darktrace Signal Labs untersuchte zudem, wie ein vertrauenswürdiger Unternehmensagent missbraucht werden könnte, nachdem ein Angreifer sich bereits Zugang verschafft hat. In einer kontrollierten Simulation zeigten die Forscher, dass sich die Memory-Stores-Funktion der Claude-Plattform nutzen lässt, um einen aktiven Command-and-Control-Kanal zwischen einem externen Operator und internen Claude-Code-Agenten einzurichten. Der Operator konnte Aufgaben zu Netzwerkerkundung, Zugriff auf Zugangsdaten und Datenabfluss vergeben. Darktrace behauptet nicht, diese Technik in realen Angriffen beobachtet zu haben.
ARTEX und die Vorfälle in Japan
Am 21. Oktober veröffentlichte JPCERT/CC Erkenntnisse zu Vorfällen unbefugten Zugriffs bei Organisationen in Japan. Demnach nutzten Angreifer KI, um nach bekannten Schwachstellen zu scannen und Angriffe über APIs durchzuführen. Die Angriffsinfrastruktur zeigte Analysen von Android-Anwendungen, API-Erkennung und Tests auf Schwächen wie Server-Side Request Forgery. ARTEX nennt JPCERT/CC in dieser Veröffentlichung nicht.
Microsoft beschreibt ARTEX als quelloffenes Multi-Agenten-System für Penetrationstests, das Aktivitäten mit geringem menschlichem Eingriff automatisieren kann. Storm-0940, nach Microsofts Einschätzung ein seit 2021 aktiver, staatsnaher chinesischer Akteur, habe ARTEX gegen Hunderte Organisationen eingesetzt und stehe hinter der Supply-Chain-Kompromittierung von ConnectWise. Microsoft beobachtete schnelleres Scannen, Aufklärung, Password Spraying und Missbrauch von OAuth-Anwendungen; bei mehreren Operationen wurde privilegierter Cloud-Zugriff weniger als drei Stunden nach dem ersten Angriff erreicht. Nach der ConnectWise-Kompromittierung versuchte Storm-0940, sich bei mehr als 2.250 Tenants anzumelden, mit bis zu 2.900 Versuchen pro Minute.
Darktrace fand verwandte Aktivität in der eigenen Telemetrie. Am 13. Oktober verzeichnete das Unternehmen 65 fehlgeschlagene Authentifizierungsversuche in rund 20 Minuten mit 144.172.64[.]128, einer der Adressen, die Microsoft später in ConnectWise-Kundenumgebungen identifizierte. Das zeige wiederholte fehlgeschlagene Authentifizierung von Infrastruktur, die später mit der Kampagne verknüpft wurde, aber weder eine ARTEX-Ausführung noch eine erfolgreiche Kompromittierung, so Darktrace.
Was das für Verteidiger bedeutet
Microsoft dokumentierte außerdem eine Password-Spray-Kampagne gegen 327 Konten in acht Organisationen zwischen dem 10. und 14. Oktober mit mehr als 151.000 fehlgeschlagenen Anmeldungen, davon über 111.000 am 11. Oktober. Eine erfolgreiche Authentifizierung, Token-Ausstellung, Graph-Abfrage oder Verzeichnisänderung durch diese Kampagne sah Microsoft nicht und erklärte, die meisten Angriffsversuche von Storm-0940 seien erfolglos geblieben. Wo der Akteur weiterkam, beobachtete Microsoft Service-Principal-Anmeldungen, gefolgt von Graph- und Verzeichnisoperationen, und empfiehlt, diese mit Verzeichnisänderungen und Ressourcenzugriffen abzugleichen.
Darktraces Fazit: Verhalten zählt, bevor eine Zuordnung vorliegt. Im PHP-Fall wussten die Verteidiger, was zu patchen ist, hatten aber kaum Informationen zur Ausnutzung. Im ARTEX-Fall hatten Analysten nur wiederholte fehlgeschlagene Anmeldungen von einer einzigen Quelle. Keine der beiden Beobachtungen belegt für sich genommen eine Kompromittierung. Wer untersucht, was nach der ersten Interaktion geschieht, trennt daher Rauschen von tatsächlichen Auswirkungen.