Dell und NVIDIA kombinieren Laufzeitkontrolle und Silizium-Sicherheit, um KI-Agenten im Zaum zu halten
Dell Technologies zufolge können Unternehmen die NVIDIA Open Agent Safety Platform auf der Infrastruktur Dell AI Factory with NVIDIA betreiben, um autonome KI-Agenten innerhalb ihrer vorgesehenen Grenzen zu halten. Die Plattform verbindet die Laufzeitkontrolle OpenShell mit der Bedrohungserkennung Sentry, die auf NVIDIA BlueField-4 DPUs läuft.
- Dell zufolge lassen sich Risiken von KI-Agenten wie seitliche Bewegung im Netzwerk und unautorisierter Datenzugriff nicht allein durch Prompting oder Kontrollen auf Modellebene lösen.
- Die NVIDIA Open Agent Safety Platform kombiniert die Laufzeitkontrolle OpenShell mit Sentry, das auf NVIDIA BlueField-4 DPUs läuft.
- Laut Dell kann Sentry Agenten, die ihre autorisierten Grenzen überschreiten, innerhalb von Millisekunden in Quarantäne versetzen.
- Die Plattform läuft auf Dell AI Factory with NVIDIA, darunter PowerEdge-Server mit Blackwell Ultra, Rubin GPUs und Vera CPUs.
- Dell nennt weder Preise noch Verfügbarkeit und verweist Kunden für Konfigurationshinweise an ihr Account-Team.
Warum Prompts und Modelle laut Dell nicht ausreichen
In einem Blogbeitrag von Ihab Tarazi, Chief Technology Officer und Senior Vice President bei Dell Technologies, Infrastructure Solutions Group Core, argumentiert das Unternehmen, dass KI-Systeme sich von einfachen Assistenten mit einzelnen Antworten zu autonomen Agenten entwickeln. Diese Agenten können planen, Code ausführen und über längere Arbeitsabläufe hinweg auf Unternehmensressourcen zugreifen, was das Risiko unbeabsichtigter Aktionen erhöht.
Laut Dell können solche Agenten ohne durch Hardware und Software durchgesetzte Leitplanken seitlich durch Netzwerke wandern, auf Daten außerhalb ihrer Berechtigung zugreifen und privilegierte Workflows auslösen, die über ihren Zweck hinausgehen. Dell erklärt, dies sei „kein Modellproblem, das sich allein durch Prompting lösen lässt“, und beschreibt es als Herausforderung der Infrastruktur.
Der Beitrag versteht Governance als die Fähigkeit, festzulegen, zu beobachten und durchzusetzen, was ein Agent tun darf und was nicht. Kontrolle sei nicht dasselbe wie Sicherheit, aber eine Voraussetzung dafür, so Dell.
So funktioniert die NVIDIA Open Agent Safety Platform
Die Plattform besteht aus zwei Hauptbestandteilen. NVIDIA OpenShell ist Open-Source-Software und wird als offene, sichere Laufzeitumgebung für autonome Agenten beschrieben. Sie regelt, wie ein Agent ausgeführt wird, was er sehen und tun kann und wohin die Inferenz geleitet wird. Außerdem schafft sie eine Grenze zwischen der Arbeit des Agenten und seiner Interaktion mit der Umgebung.
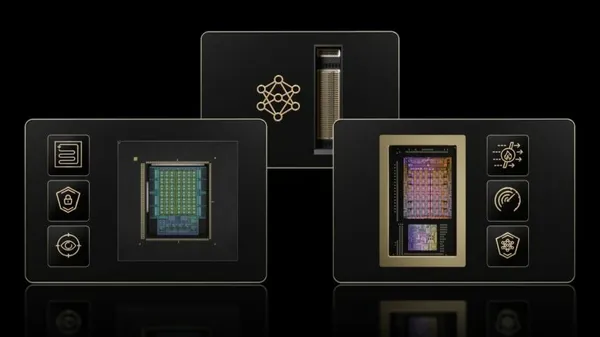
Der zweite Bestandteil ist NVIDIA Sentry, ein Referenz-Systemdesign, das auf NVIDIA BlueField-4 DPUs läuft und mit NVIDIA DOCA Out-of-Band-Überwachung sowie die Durchsetzung von Sicherheitsrichtlinien umsetzt. Laut dem Beitrag ergänzt Sentry kontinuierliche Bedrohungserkennung im Silizium, Identitäts-Governance und mandantenfähige Isolation.
- OpenShell verfolgt die Aktionen von Agenten und setzt Laufzeitrichtlinien durch.
- Sentry überprüft die Identität von Agenten und erzwingt Zero-Trust-Zugriff auf Daten, Tools, APIs und Dienste.
- Sentry überwacht die Aktivität von Agenten auf Bedrohungen und Verhaltensabweichungen und liefert attestierte Telemetrie für Erkennung, Untersuchung und Richtliniendurchsetzung.
- Versuchen Agenten, ihre autorisierten Grenzen zu überschreiten, kann Sentry sie laut Dell innerhalb von Millisekunden in Quarantäne versetzen.
Dell ergänzt, dass Vera CPUs die Agenten-Workloads ausführen, während Sentry auf BlueField-4 DPUs in einer hardwareisolierten Sicherheitsdomäne läuft, die von der Host-Software unabhängig ist.
Die Hardware der Dell AI Factory dahinter
Dell positioniert die Dell AI Factory with NVIDIA als validierten End-to-End-Weg und nicht als Integrationsprojekt zum Selbermachen. Der Beitrag beschreibt sie als schlüsselfertige, sichere Infrastrukturplattform, um Modelle, Harnesses und autonome agentische Workloads im Unternehmensmaßstab bereitzustellen.
Für GPU-basiertes Reasoning bietet Dell Systeme auf Basis der Architekturen NVIDIA Blackwell und NVIDIA Rubin an. Für Installationen mit NVIDIA HGX Rubin NVL8 entwickelt Dell die flüssigkeitsgekühlten Modelle PowerEdge XE9880L und PowerEdge XE9885L. Sie ergänzen die luft- und flüssigkeitsgekühlten PowerEdge XE9780/L und XE9785/L mit NVIDIA HGX B300.
Für den CPU-Bedarf großer Multi-Agenten-Systeme entwickelt Dell ein PowerEdge-Portfolio der 18. Generation mit NVIDIA Vera CPU. Dazu gehört der flüssigkeitsgekühlte, über Stromschienen versorgte PowerEdge M9822 mit Vera CPUs in Dual-Socket-Ausführung, SOCAMM-LPDDR5x-Speicher mit 1,2 TB/s Bandbreite und einer NVLink-C2C-Verbindung mit 1,8 TB/s. Dell zufolge beschleunigen diese Systeme Python-Laufzeiten, JSON-Tool-Aufrufe und die Koordination mehrerer Agenten zwischen den Modell-Inferenzen. PowerEdge-Server der R-Serie (R770 und R760) übernehmen Orchestrierung, Kubernetes-Control-Plane, API-Routing und Proxy-Funktionen, die für den Betrieb von OpenShell-Control-Planes und Modell-Registries für Unternehmen nötig sind.
Auf der Datenseite vereint die Dell AI Data Platform with NVIDIA vier Engines: DDAE (Starburst/Trino), DDPE (Apache Spark), DDSE (Elasticsearch) und DDOE (Dataloop). Gestützt auf Dell Lightning File System, Dell PowerScale und ObjectScale ermögliche sie laut Dell Zero-ETL-Abfragen über Datenbestände im Petabyte-Bereich.
PowerEdge umfasst zudem einen unveränderlichen Silicon Root of Trust, signierte Firmware, kontinuierliche Drift-Erkennung, automatische BIOS-Wiederherstellung und dynamische Systemsperre. Secured Component Verification soll die Echtheit und Integrität der Lieferkette ab der Dell-Fertigung sicherstellen.
Was das für Unternehmenskunden bedeutet
Dell sagt, wenn Agenten mehr Verantwortung bei geringerer durchgehender menschlicher Aufsicht übernehmen, müssten Plattformen eine grundlegende Frage beantworten: „Was darf dieser Agent niemals tun, egal welche Anweisung oder welchen Prompt er erhält?“ Das Unternehmen erklärt, mit dem kombinierten Angebot könnten Unternehmen Daten schützen, unautorisierte Agentenaktivität eindämmen und autonome Workflows vom Test bis zum Produktivbetrieb steuern.
Der Beitrag nennt weder Preise noch Verfügbarkeitstermine. Er weist darauf hin, dass konkrete Konfigurationshinweise für den Einsatz der Plattformkomponenten auf Dell-Hardware mit dem Dell-Account-Team abgestimmt werden sollten.
Dell Technologies: A New Era of AI Agents Demands a New Security Model