GitLab ergänzt KI-gestützte Rotation geleakter Zugriffstoken
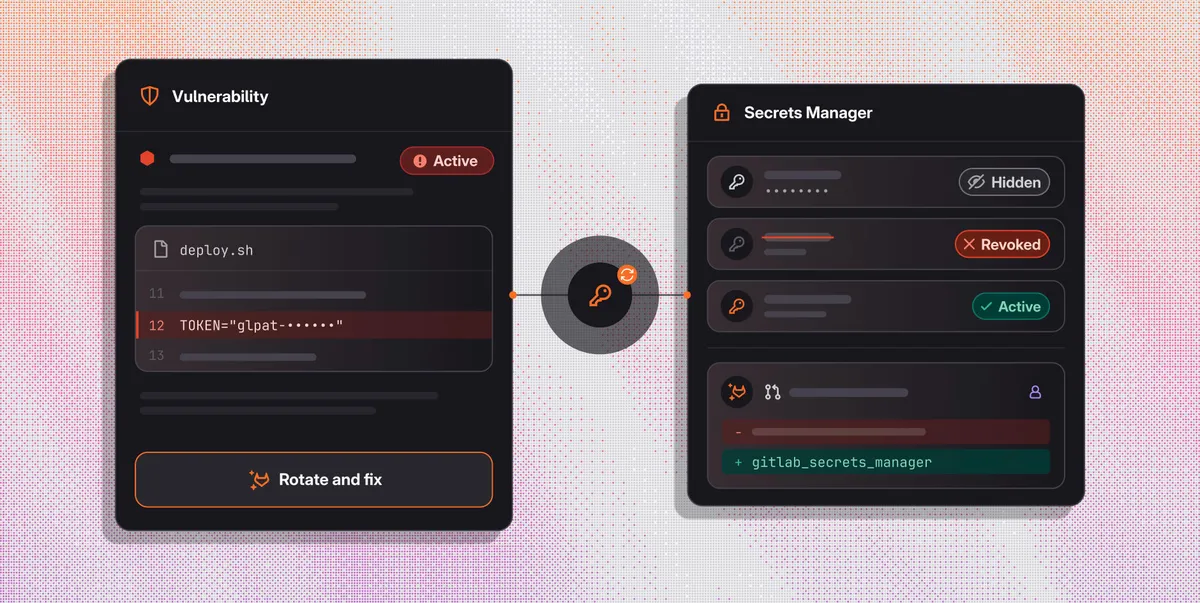
GitLab führt einen Beta-Workflow ein, der geleakte persönliche Zugriffstoken rotiert und GitLab Duo nutzt, um den betroffenen CI/CD-Code zu aktualisieren. Die Funktion widerruft das offengelegte Token, speichert einen Ersatz in GitLab Secrets Manager und erstellt einen Merge Request zur Prüfung.
- Die Beta von GitLab 19.6 kann geleakte PATs von einer Sicherheitslückenseite aus rotieren.
- GitLab Secrets Manager speichert das Ersatz-Token.
- GitLab Duo öffnet einen Merge Request, um CI/CD-Jobs zu aktualisieren.
- Der Ersatzwert wird Nutzern oder Agenten nicht offengelegt.
- Ein Python-Tool kann Token gruppenweit gesammelt rotieren.
Ein Workflow für Erkennung und Behebung
Ab GitLab 19.6 können GitLab-Ultimate-Nutzer ein aktives persönliches GitLab-Zugriffstoken, kurz PAT, direkt auf einer Sicherheitslückenseite beheben. Nach dem Öffnen eines aktiven PAT-Funds wählen Nutzer KI-Aktionen > Mit KI beheben > Rotieren und beheben.
GitLab zufolge widerruft der Workflow das geleakte Token und erstellt einen Ersatz mit demselben Namen, denselben Berechtigungsumfängen und derselben Laufzeit. Die Laufzeit wird dabei ab dem Datum der Rotation neu berechnet. Der Ersatz wird als Projektgeheimnis in GitLab Secrets Manager gespeichert und ist für alle Branches und Umgebungen verfügbar. Die Sicherheitslücke markiert das alte Token als inaktiv.
Die GitLab Duo Agent Platform startet anschließend eine Developer-Flow-Sitzung, die einen Merge Request öffnet. Die vorgeschlagenen Änderungen entfernen das fest im Code hinterlegte Token und konfigurieren CI/CD-Jobs so, dass sie den Ersatz aus Secrets Manager lesen. Nutzer prüfen und mergen den Request, bevor sie die Sicherheitslücke schließen.
Der Ersatzwert bleibt verborgen
Die Rotation findet statt, bevor der GitLab-Duo-Agent startet, sodass der Agent das neue Token nicht sieht. Laut GitLab erhält der Agent die Sicherheitslücke und deren Dateiposition, den Namen des neuen Geheimnisses sowie den Namen des Nutzers, damit er den Merge Request zuweisen kann.
Die resultierende Pipeline-Konfiguration kann das Geheimnis anhand seines Namens referenzieren und weiterhin die bestehende Variable GITLAB_TOKEN im Deployment-Skript verwenden. Secrets Manager fügt den Wert zur Laufzeit ein. GitLab zufolge verhindert dieses Konzept, dass der Ersatzwert Nutzern oder ihren Agenten offengelegt wird.
Der Workflow behebt ein häufiges Problem bei der manuellen Behebung. Der sofortige Widerruf eines Tokens kann abhängige Pipelines unterbrechen, während eine verzögerte Rotation die geleakte Zugangsdaten aktiv lässt. Beim manuellen Ersetzen müssen außerdem der Besitzer ermittelt, Berechtigungsumfänge abgeglichen, der neue Wert sicher gespeichert sowie Skripte und CI/CD-Jobs aktualisiert werden.
Einschränkungen der Beta und Regeln für Besitzer
Die Beta erfordert GitLab Ultimate 19.6 oder höher. Auf GitLab.com ist sie standardmäßig aktiviert. In GitLab Self-Managed ist sie hinter dem Feature-Flag secrets_manager_pat_rotation verfügbar. Für GitLab Dedicated gibt es sie bislang nicht.
Die Rotation unterstützt GitLab-PATs einschließlich PATs mit feingranularen Berechtigungen. Andere vom System erkannte Geheimnisse, etwa Schlüssel von Cloud-Anbietern, werden bislang jedoch nicht abgedeckt. Das geleakte Token funktioniert sofort nicht mehr, und die Rotation kann nicht rückgängig gemacht werden. Das neue Geheimnis ist auf das aktuelle Projekt beschränkt. Skripte außerhalb von GitLab CI/CD und Jobs in anderen Projekten, die das alte Token verwendet haben, benötigen daher ein neues Token.
Auf GitLab.com können Nutzer nur ihre eigenen Token rotieren. In GitLab Self-Managed können Administratoren auch Token anderer Nutzer rotieren. Kann die GitLab-Duo-Sitzung nicht gestartet werden, rotiert GitLab das alte Token dennoch und speichert den Ersatz, sodass die Codeänderung manuell abgeschlossen werden kann.
Sammelrotation für Gruppen
GitLab beschreibt außerdem leaked-token-rotation-automation, eine unabhängige Python-CLI und CI/CD-Komponente für die Rotation von Token in einer Gruppe. Sie kombiniert die GraphQL-Mutation projectSecretCreateFromLeakedToken mit einer Anfrage, die den GitLab Duo Developer Flow startet.
Das Tool kann aktive geleakte PATs in den Repositories einer Gruppe rotieren und für jeden Fund einen Merge Request öffnen. Es kann außerdem GitLab-PATs in den CI/CD-Variablen eines Projekts finden, rotieren, Ersatzwerte in Secrets Manager speichern und GitLab Duo auffordern, Jobs zu aktualisieren, die diese Variablen verwenden. Gruppen-, Instanz-, Dateityp- und versteckte Variablen werden übersprungen.
Jeder Lauf startet im Testmodus. Für die Ausführung ist --apply erforderlich. Standardmäßig endet der Lauf nach 10 Rotationen und kann mit --limit angepasst werden. GitLab zufolge enthalten die Berichte niemals Tokenwerte. Die Funktion und das Automatisierungstool erfordern die GitLab Duo Agent Platform und Secrets Manager. Die Rotationen verbrauchen GitLab Credits für die Developer-Flow-Sitzung, das gespeicherte Geheimnis und jeden CI/CD-Job, der es ausliest.