GitLab empfiehlt ein einheitliches Setup für agentisches Engineering
GitLab hat eine empfohlene Konfiguration für agentisches Engineering veröffentlicht, die lokale Coding-Harnesses mit der GitLab Duo Agent Platform verbindet. Das Setup soll Teams ermöglichen, Arbeit von der Zuweisung eines Issues bis zum Merge zu automatisieren und zugleich Reviews, Pipelines, Scans, Freigaben und Prüfprotokolle beizubehalten.
- GitLab verbindet lokale Coding-Harnesses mit der Duo Agent Platform.
- Das Setup ermöglicht automatisierte Reviews und die Reparatur von Pipelines.
- Claude Code kann GitLab-Workflows über MCP verwalten.
- Sicherheitsprüfung und -behebung erfordern GitLab Ultimate.
- Die Konfiguration bewahrt bestehende Reviews, Kontrollstufen und Prüfprotokolle.
Ein lokaler Harness, verbunden mit GitLab-Steuerungen
GitLabs Ansatz belässt Entwickler in den Coding-Tools, die sie bereits verwenden, darunter Claude Code, Codex, Cursor und OpenCode, und leitet längere, Repository-bewusste Workflows über GitLab. Das Unternehmen erklärt, seine Plattform sei Cloud-, Modell- und Agent-neutral. Teams könnten daher die für ihre Organisation passenden Harnesses, Modelle und Bereitstellungswege beibehalten.
Nach Angaben von GitLab ist diese Verbindung wichtig, weil von Agenten erzeugte Änderungen den vollständigen Kontext des Softwarelebenszyklus benötigen, der in einer einheitlichen Plattform vorliegt. Identität, Richtlinien, CI-Pipelines, Sicherheit, Freigaben und Prüfungen sollten eine Änderung von der Planung über den Merge bis in die Produktion begleiten. Ohne diese Kontrollen könnten Kontext und Nachweise laut dem Unternehmen auf Personen und Tools verteilt werden.
Das Setup nutzt GitLab Duo Skills und MCP
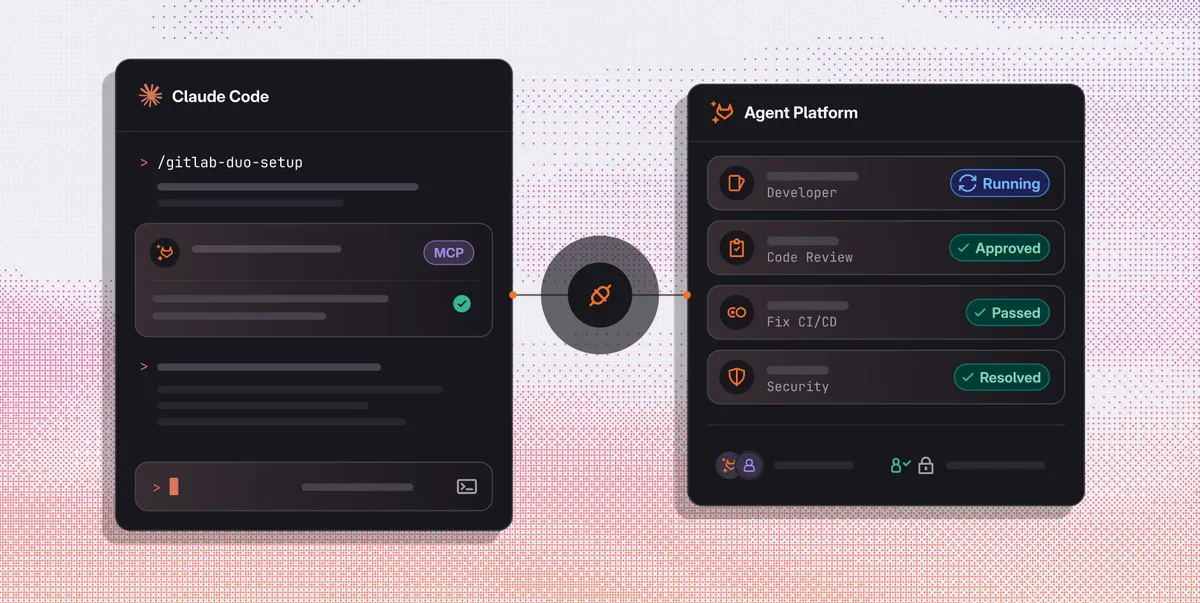
Das empfohlene Setup beginnt mit dem GitLab Duo Setup Skill. Nachdem er in Claude Code installiert und aufgerufen wurde, kann der Skill eine übergeordnete Gruppe konfigurieren, Duo Agent Platform und Flow Execution aktivieren, die Flows Code Review, Duo Developer und Fix CI/CD Pipeline hinzufügen, automatische Code-Reviews einschalten und in Projekten mit CI/CD Automatisierungen für fehlgeschlagene Pipelines erstellen.
Außerdem fügt er den GitLab-MCP-Server zu Claude Code hinzu und führt den Nutzer durch die Anmeldung. Bevor Änderungen vorgenommen werden, legt der Skill einen Plan vor, der die betroffenen Gruppen und Projekte umfasst, und wartet auf eine Freigabe. GitLab zufolge ist es sicher, den Skill zweimal auszuführen, da Projekte, in denen bereits eine Fix-CI/CD-Pipeline-Automatisierung vorhanden ist, übersprungen werden.
Zu den Voraussetzungen gehören eine übergeordnete GitLab.com-Gruppe mit GitLab Credits, ein Projekt mit einer Pipeline, offene Issues und Merge Requests, die Rolle „Owner“ in der übergeordneten Gruppe sowie die Installation und Anmeldung von Claude Code. Außerdem benötigen Nutzer git und die GitLab CLI und müssen dort mit glab auth login angemeldet sein. Für den Sicherheits-Workflow ist eine Ultimate-Lizenz für die GitLab-Instanz erforderlich.
Vier Workflows laufen über das Terminal
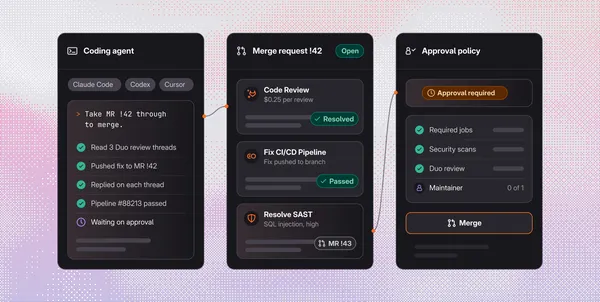
Sobald der GitLab-MCP-Server verbunden ist, kann Claude Code Issues finden, einen Flow starten, Diskussionen in Merge Requests und den Pipeline-Status lesen sowie über eine OAuth-Verbindung auf Threads antworten. GitLab zufolge enthält jeder Aufruf ein KI-Prüfereignis für das Plattformteam.
Die dokumentierten Workflows umfassen die Übergabe eines zugewiesenen Issues an den Developer-Flow, automatisierte Code-Reviews und Antworten auf deren Ergebnisse, die Behebung von Merge-Konflikten sowie die Nutzung einer Automatisierung zur Reparatur einer fehlgeschlagenen Pipeline. Mit GitLab Ultimate können Teams außerdem Sicherheitsbefunde nach dem Einspielen des Codes prüfen und beheben. Der optionale MR-Follow-up-Skill hilft einem lokalen Harness dabei, den Fortschritt auf Repository-Seite zu überwachen und im Namen des Nutzers Aktionen auszuführen.
Für Nutzer soll der kombinierte Ablauf Übergaben reduzieren und zugleich bei jedem Merge Request dieselben Engineering- und Sicherheitsstandards gewährleisten. Für GitLab verlagert das Modell die Arbeit von Agenten in bestehende Lebenszykluskontrollen. So kann die Automatisierung schneller vorankommen, ohne die Reviews, Scans, Freigaberichtlinien und Prüfprotokolle zu entfernen, die die Bereitstellung steuern.