Google findet mit Gemini und Z3 Go-Fehler, die Fuzzing übersah
Ein Google-Entwickler hat mit Gemini 4 Argon und dem Constraint-Solver Z3 Laufzeitabstürze gefunden, die Go-Fuzzing nicht aufspüren konnte. Der Workflow entdeckte drei absichtlich eingebaute Parserfehler und drei bislang unentdeckte Fehler in Googles Tool skill-lint.
- Gemini 4 Argon übersetzte Go-Pfade für Grenzprüfungen in Z3-Bedingungen.
- Der Workflow fand drei absichtlich eingebaute Fehler und drei bislang unentdeckte Fehler in skill-lint.
- Ein 59 Byte langes Gegenbeispiel legte einen Parserabsturz offen, den Fuzzing übersehen hatte.
- Z3 unterstützt die Fehlersuche, liefert aber keinen vollständigen Korrektheitsbeweis.
Eine Solver-Pipeline für Go-Grenzprüfungen
Karl Weinmeister, Director of Developer Relations bei Google, beschrieb den Ansatz in einem Beitrag im Google Developers Blog. Er entwickelte ihn bei der Arbeit an skill-lint, einem eigenständigen Go-Kommandozeilentool, das SKILL.md-Dateien prüft und von LLMs erzeugte Zeilenänderungen anwendet.
Die Methode setzt beim kompilierten Maschinencode von Go an und nicht nur beim Quellcode. Der Go-Compiler entfernt Grenzprüfungen, deren Sicherheit er beweisen kann, und lässt explizite Laufzeit-Panikfallen bei Operationen zurück, die er nicht ausschließen kann. Weinmeister kompilierte ausgewählte Funktionen für RISC-V und übergab Gemini 4 Argon sowohl deren Go-Quellcode als auch die Disassemblierung.
Argon übersetzte den Pfad zu jeder verbleibenden Panikfalle in Regeln für den Constraint-Solver Z3. Z3 prüfte anschließend, ob diese Bedingungen erfüllbar waren, und erzeugte bei einem möglichen Absturz eine konkrete Eingabe. Zum Abschluss spielte go test die Bytes gegen die echte Go-Funktion ab.
Warum ein Solver findet, was Fuzzing übersieht
Fuzzing sucht durch das Erzeugen von Eingaben, während dieser Workflow rückwärts von einer möglichen Fehlerbedingung aus arbeitet. Dadurch kann der Solver Eingaben ansteuern, die eine bestimmte Grenzprüfungsfalle erreichen, statt sich auf zufällige Stichproben zu verlassen.
Weinmeister testete das System mit drei Parsern, die absichtlich eingebaute Panics enthielten. Es fand alle drei und identifizierte anschließend drei bislang unentdeckte Fehler in skill-lint. Außerdem testete er sichere Parser: Der Go-Compiler entfernte bei einem TOML-Schlüsselparser jede Grenzprüfung, während Z3 für die verbleibenden Fallen in einem HTTP-Header-Scanner und einem Varint-Decoder unsat zurückgab.
Der Beitrag beschreibt die Methode als Werkzeug zur Fehlersuche und nicht als Beweissystem. Ein sat-Ergebnis liefert eine konkrete Eingabe, die auf eine mutmaßliche Falle zielt, und ein Absturz während go test bestätigt, dass der Fehler tatsächlich besteht. Ein unsat-Ergebnis bedeutet lediglich, dass die modellierten Bedingungen keinen Absturz finden konnten. Laut Weinmeister macht dieser Kompromiss den Ansatz für einzelne Go-Funktionen praktikabel und vermeidet zugleich den Aufwand eines vollständigen Korrektheitsbeweises.
Ein konkretes Beispiel für einen übersehenen Absturz
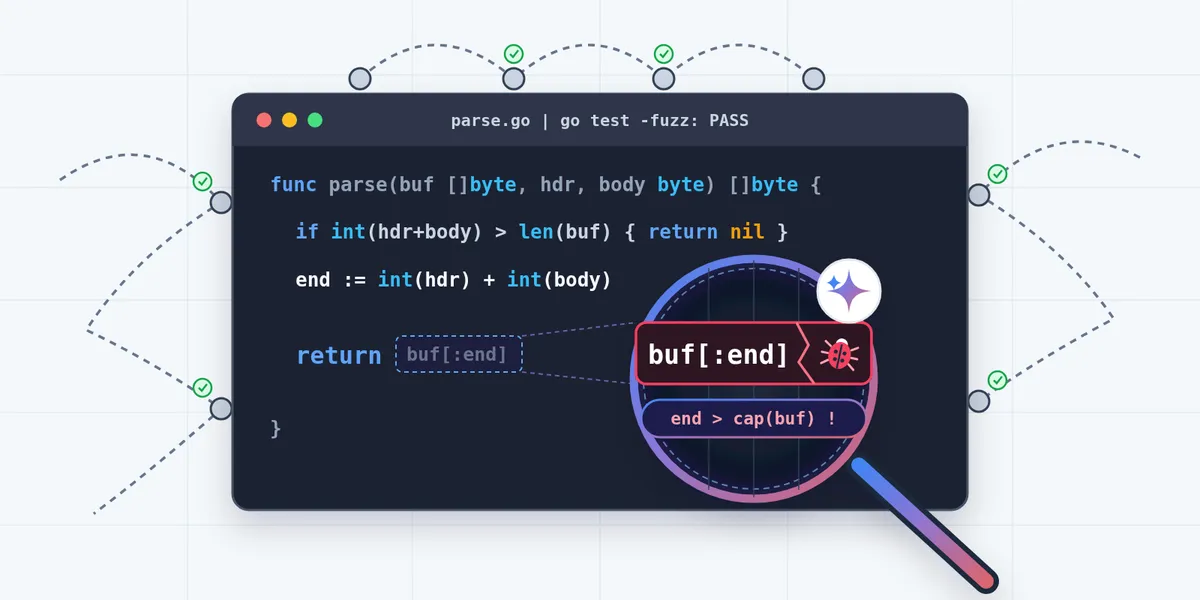
Ein Testparser namens ParseTwoChunkFrame prüfte die kombinierte Länge von Header und Body, bevor er einen Puffer aufteilte. Der Parser speicherte die beiden Längen als 8-Bit-Werte, sodass ihre Summe während der Schutzprüfung bei 256 überlaufen konnte. Eine spätere Berechnung verwendete die vollständigen Werte, wodurch die Prüfung passieren konnte, bevor eine Slice-Operation über die Kapazität des Puffers hinausging.
Argons Z3-Modell fand ein 59 Byte langes Gegenbeispiel mit hdrLen = 48 und bodyLen = 236. Ihre Summe beträgt 284, doch die 8-Bit-Berechnung läuft auf 28 über. Die Prüfung passiert daher, während der spätere Slice-Zugriff den Index 288 erreicht und eine Panik auslöst.
Weinmeister zufolge wurde der Absturz durch 19.4% der möglichen Kombinationen aus Header- und Body-Länge ausgelöst. Ein nicht initialisierter Lauf von go test -fuzz übersah ihn jedoch in einem 3-Sekunden-Test sowie in drei 60-Sekunden-Tests. In einer 10-Sekunden-Untersuchung nutzten 89% von 386,741 Fuzz-Aufrufen Ansichten auf einen gemeinsam genutzten Puffer, während nur 0.07% cap == len aufwiesen. Da Go diesen Slice-Ausdruck anhand der Kapazität prüft, erlaubte die freie Kapazität dem fehlerhaften Parser, Bytes hinter der Länge des Puffers zurückzugeben, ohne eine Panik auszulösen.
Was der Ansatz für Go-Entwickler bedeutet
Der Workflow wird als Ergänzung zu Fuzzing und nicht als Ersatz dafür vorgestellt. Der Compiler grenzt die Suche auf Grenzprüfungen ein, die nach der Optimierung bestehen bleiben. Gemini 4 Argon überführt den relevanten Kontrollfluss in ein Solver-Modell, und go test validiert jede vorgeschlagene Eingabe anhand der tatsächlichen Implementierung.
Weinmeister zufolge dauerte die Übersetzung durch Argon etwa eine Minute pro Funktion, während Z3 seine Prüfungen in Millisekunden abschloss. Damit liegt die Technik zwischen gewöhnlichen Tests und vollständiger formaler Verifikation: Sie kann konkrete Reproduzierer für schwer auffindbare Abstürze erzeugen, doch ihr Solver-Modell beweist nicht, dass eine Funktion korrekt ist.
Google for Developers: Catch Go bugs that fuzzing misses with Gemini and a constraint solver- Google Developers Blog