JFrog: KI überschwemmt das CVE-System mit Datenmüll und erfundenen Sicherheitshinweisen
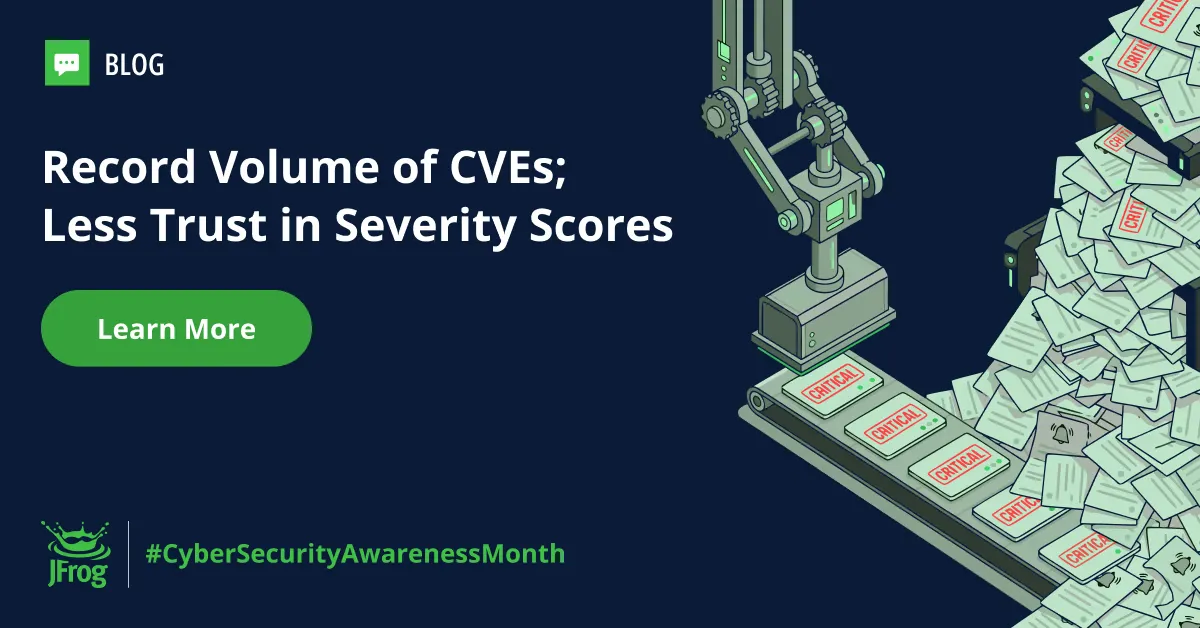
KI hat die Einstiegshürde für die Schwachstellenforschung so stark gesenkt, dass das CVE-Ökosystem unter der schieren Menge ächzt. Das geht aus einer Analyse von JFrog hervor. Laut dem Unternehmen tragen Maintainer, die National Vulnerability Database und Security-Teams in Unternehmen die Kosten für minderwertige und erfundene Meldungen.
- Laut JFrog hat KI die CVE-Zahlen stark steigen lassen, sowohl durch erfahrene Forscher als auch durch Einreicher mit geringem Aufwand.
- curl beendete im Januar 2026 sein Bug-Bounty-Programm, nachdem der Anteil bestätigter Schwachstellen laut Daniel Stenberg unter 5 % gefallen war.
- Seit dem 15. April 2026 priorisiert das NIST CVEs aus dem KEV-Katalog der CISA, Bundessoftware und kritische Software und setzte ältere Rückstände auf „Not Scheduled“.
- JFrog stufte 54 von 55 Advisories eines GitHub-Accounts zu SQLite und anderen Projekten als erfunden ein.
- Von 27 seit Juni veröffentlichten libcurl-CVEs stufte die CISA fast alle auf hoch oder kritisch hoch, obwohl die Maintainer sie als niedrig bis mittel bewertet hatten.
CVE-Flut und Belastung für Maintainer
JFrog argumentiert, generative KI habe das tiefe technische Fachwissen überflüssig gemacht, das früher begrenzte, wie viele Schwachstellen entdeckt und verifiziert wurden. Erfahrene Forscher könnten komplexe Zero-Days nun schneller finden, so das Unternehmen, während weniger versierte Forscher mit KI einen Strom aufwandsarmer Meldungen erzeugten. Das Security-Research-Team von JFrog hat Daten zu CVEs seit 2021 ausgewertet und verzeichnet einen stetigen Anstieg der Menge, den es auf diese beiden KI-bedingten Trends zurückführt.
Die Folgen zeigen sich in Open-Source-Projekten. Im Januar 2026 kündigte Daniel Stenberg, Entwickler des Tools curl, das Ende des Bug-Bounty-Programms des Projekts an. Laut Stenberg führte eine Explosion KI-generierter Einreichungen im Jahr 2025 zu einer Flut ungültiger Meldungen; der Anteil der als Schwachstelle bestätigten Fälle sank unter 5 %.
Monate später kündigte Michael Catanzaro, damals Sicherheitskoordinator des GNOME-Projekts, an, Sicherheitsmeldungen nicht mehr an GNOME-Maintainer weiterzuleiten, die KI-generierte Inhalte ausgeschlossen haben. Die überwältigende Mehrheit der eingehenden Meldungen im Jahr 2026 stamme aus LLMs. Zudem verkürzte er die Offenlegungsfrist von GNOME von 90 auf 30 Tage für Probleme, die am oder nach dem 1. August 2026 gemeldet werden. JFrog weist darauf hin, dass einige Projekte, allen voran der Linux-Kernel, bei Meldungen, die KI-generiert wirken, auf sofortige vollständige Offenlegung setzen.
NVD setzt engere Prioritäten, Exploits werden leichter zu bauen
Das Volumen hat auch beim NIST zu Änderungen geführt. In einer Ankündigung zum NVD-Betrieb vom April 2026 teilte das NIST mit, ab dem 15. April 2026 CVEs aus dem Known Exploited Vulnerabilities Catalog der CISA, Software der US-Bundesbehörden und kritische Software zu priorisieren. Rückständige CVEs, die vor dem 1. März 2026 veröffentlicht wurden, wurden auf „Not Scheduled“ gesetzt. Nach Einschätzung von JFrog bleiben dadurch viele CVEs ohne NVD-Anreicherung, und mehr Verifikationsarbeit landet bei den Security-Teams der Unternehmen.
JFrog zufolge verkürzt KI außerdem den Weg von der Offenlegung bis zur Ausnutzung. In einem Fall vom Mai 2026 zu CVE-2026-46529, der den Dokumentenbetrachter Evince von GNOME und dessen Forks betrifft, nutzte ein Forscher Claude, um einen waffenfähigen Exploit zur Codeausführung per Einzelklick zu entwickeln. Kontrollierte Forschung von PoCGen und Anthropic habe ähnliche Fähigkeiten gezeigt, ergänzt das Unternehmen.
Aufgeblähte Schweregrade und der Fall libcurl
JFrog beschreibt Severity Inflation als Bewertung auf Basis eines theoretischen Worst Case, ohne die Bedingungen für das Auslösen ausreichend zu berücksichtigen, etwa exponierten Code, ein aktiviertes optionales Feature oder eine bestimmte Konfiguration. Das Unternehmen verweist auf den FIRST CVSS v4.0 User Guide, wonach Base Scores den Schweregrad messen und nicht allein zur Risikobewertung herangezogen werden sollten. Scanner, Dashboards und Behebungsrichtlinien behandelten sie dennoch häufig als universelles Maß für Dringlichkeit, so JFrog.
Bewertungen in großem Maßstab verschärfen das Problem, sagt das Unternehmen, denn eine sorgfältige Bewertung kann erfordern, Code zu prüfen, das Problem nachzustellen, den Fix zu untersuchen und den Einsatz zu verstehen. Unter Mengendruck könnten Bewerter auf knappe Beschreibungen oder Worst-Case-Voreinstellungen zurückfallen.
Als Beispiel nennt JFrog libcurl. Seit Juni haben die Maintainer 27 CVEs veröffentlicht, deren Auswirkungen sie als niedrig bis mittel einstuften; als die CISA sie bewertete, wurden fast alle auf hoch oder kritisch hochgestuft. Die JFrog-Forscher fanden heraus, dass einige kritische Bewertungen auf Abstürze auf Client-Seite oder auf Nischenkonfigurationen von Clients entfielen, die außerhalb der Kontrolle eines Angreifers liegen. Mehrere clientseitige Use-after-free-Fehler wurden ihrer Einschätzung nach fälschlich als netzwerkbasierte Speicherbeschädigung eingeordnet.
Erfundene Advisories gelangen in nachgelagerte Feeds
JFrog beschreibt zudem KI-generierte „Slop“-Advisories, die Ton und Format echter Hinweise nachahmen. In einer im Juli 2026 veröffentlichten Untersuchung brachte ein neu angelegtes GitHub-Repository mehr als 50 Sicherheitshinweise zu SQLite und anderen Open-Source-Projekten heraus. Sie beschrieben Use-after-free-Schwachstellen und erhielten CVSS-Werte von bis zu 9,8 (kritisch); das ADP-Programm der CISA stimmte laut JFrog zu.
Als JFrog den Code prüfte, brachen die Meldungen in sich zusammen. Die Advisories nannten Funktionen wie exprComputeOperands() und jsonBlobEdit(), die in den betroffenen SQLite-Versionen nicht existierten. Eine verwies auf Zeile 3555 in einer Datei mit nur 2706 Zeilen. Eine andere behauptete einen Fix, den die Quelltext-Diffs nicht zeigten. Von 55 Advisories dieses Accounts waren laut JFrog 54 vollständig erfunden.
Was das für Security-Teams bedeutet
Kern der Argumentation von JFrog: Die CVE-Pipeline verlangt keinen funktionierenden Proof of Concept, bevor Bewertungen vergeben werden, sodass erfundene oder aufgeblähte Meldungen in GHSA, Enterprise-Scanner und Entwickler-Alerts gelangen können. Für Security-Teams heißt das, dass Base Scores allein ein schwacher Wegweiser für die Priorisierung sind. JFrog erklärt, eigene forschungsbasierte Schweregradbewertungen anzubieten, damit Kunden Richtlinien auf Basis der JFrog-Schweregrade festlegen können, statt sich allein auf externe Base Scores zu verlassen. Dies ist der erste Teil einer Serie; der Quelltext endet, als ein Abschnitt über die Kosten des Mithaltens beginnt.
JFrog: The Impact of AI on CVEs: Industry Challenges