Kilo integriert Guardrails von Enkrypt AI gegen durchgesickerte Zugangsdaten und Prompt Injections
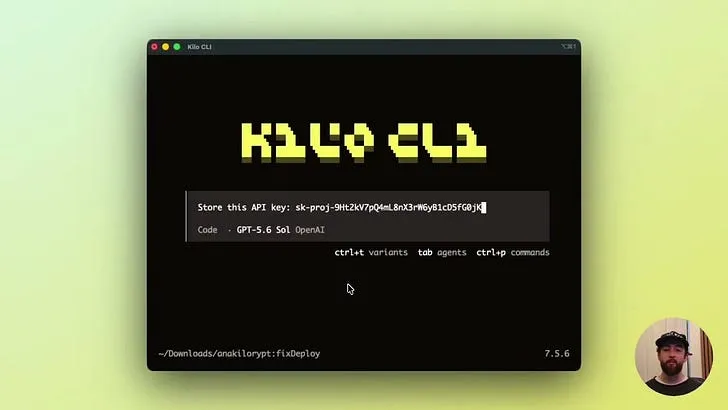
Kilo hat die Agenten-Guardrails von Enkrypt AI integriert, um durchgesickerte Secrets und Prompt Injections abzufangen, bevor sie ein Modell erreichen oder eine Aktion des Agenten auslösen. Laut Kilo legen Admins die Richtlinien einmalig fest, während Entwickler weiter in der Kilo CLI oder in den IDE-Erweiterungen arbeiten.
- Kilo integriert die Agenten-Guardrails von Enkrypt AI, um durchgesickerte Secrets und Prompt Injections abzufangen, bevor sie das Modell erreichen.
- Admins erstellen Guardrails und Richtlinien im Enkrypt-Dashboard und verbinden sie per Terminal-Assistent auf Projekt- oder globaler Ebene mit Kilo.
- Ein eingefügter API-Schlüssel wird beim Absenden blockiert, und eine versteckte Injection in einer Datei lässt den Read-Tool-Aufruf des Agenten scheitern.
- Enkrypt protokolliert jede Aktion und jeden Verstoß, mit Zusammenfassungen pro Nutzer und Ereignisdetails für Auditoren.
- Die Integration ergänzt bestehende Kontrollen der Kilo-Tarife Teams und Enterprise wie Modellbeschränkungen und das AI ROI Dashboard.
Warum Coding-Agenten neue Leckrisiken schaffen
Nach Darstellung von Kilo verändern Coding-Agenten, was aus einem Entwicklungsteam abfließen kann. Solange Entwickler Code nur in einen Editor tippten, blieb ein Secret auf ihrem Rechner, es sei denn, jemand committete es. Mit einem Agenten kann ein Entwickler dieses Secret in einen Chat einfügen und im Moment des Absendens an einen Modellanbieter übermitteln.
Agenten lesen außerdem eigenständig Dateien. Eine bösartige Anweisung, versteckt in einer README oder einem Design-Dokument, kann den Agenten zu Daten lenken, die er nie hätte anfassen sollen. Die Integration von Kilo und Enkrypt AI soll beide Probleme abfangen, bevor sie das Modell erreichen.
So legen Admins Richtlinien fest
Ein Admin oder Engineering Manager erstellt Guardrails im Enkrypt-Dashboard und weist jedem davon Richtlinien zu. Laut Kilo decken die Richtlinien Fälle ab wie bösartige Anfragen, sensible Informationen, die die Sitzung eines Entwicklers verlassen, und Agenten, die außerhalb des ihnen zugewiesenen Rahmens arbeiten.
Sobald die Guardrails existieren, verbindet ein Terminal-Assistent Enkrypt mit Kilo, entweder auf Projektebene oder global. Entwickler schreiben oder pflegen die Regeln nicht. Wer im Team für Sicherheit zuständig ist, entscheidet, was blockiert wird.
Was Entwickler in der Praxis sehen
Kilo beschreibt zwei Szenarien. Im ersten fügt ein Entwickler versehentlich einen API-Schlüssel seines Modellanbieters in die Kilo CLI ein. Enkrypt blockiert den Prompt, sobald er abgeschickt wird, sodass der Schlüssel das Modell nie erreicht. Die Begründung von Enkrypt für die Blockade erscheint direkt in Kilo, und der Entwickler kann den Schlüssel entfernen und erneut senden, ohne das Terminal zu verlassen.
Der zweite Fall ist eine Prompt Injection, die schwerer zu erkennen ist, weil der Entwickler sie meist nicht bemerkt. In Kilos Beispiel nutzt der Entwickler die VS-Code-Erweiterung und bittet den Agenten, eine Architekturdatei zu lesen. Eine darin vergrabene Zeile weist den Agenten an, seine bisherigen Anweisungen zu vergessen und sensible Informationen aus anderen Dateien im Repository abzugreifen. Der Agent beginnt mit der Anfrage, doch sein Read-Tool-Aufruf schlägt fehl, weil Enkrypt die Injection erkannt hat, bevor Agent oder Modell die manipulierten Anweisungen erhielten.
In beiden Fällen besteht der einzige Mehraufwand für den Entwickler darin, die Blockademeldung zu lesen.
Protokolle für Security- und Compliance-Teams
Enkrypt protokolliert jede Aktion und jeden Verstoß, und Security- oder Compliance-Verantwortliche können diese Protokolle in der Enkrypt-Plattform einsehen. Wer ein bestimmtes Guardrail öffnet, sieht eine Zusammenfassung pro Nutzer samt den einzelnen zugrunde liegenden Ereignissen. Ein Auditor kann so einen blockierten Prompt zum absendenden Nutzer und zur greifenden Richtlinie zurückverfolgen.
Was das für Teams bedeutet, die Kilo einführen
Mit den Tarifen Teams und Enterprise von Kilo können Admins bereits einschränken, welche Modelle Entwickler nutzen dürfen, und die Akzeptanz von KI im Team über Nutzungsanalysen und das AI ROI Dashboard verfolgen. Laut Kilo erweitern die Guardrails von Enkrypt diese Kontrolle auf den Inhalt jedes Prompts und jedes Tool-Aufrufs, also dorthin, wo Secrets und eingeschleuste Anweisungen tatsächlich auftauchen.
Für Engineering-Verantwortliche, die entscheiden, wie breit sie Agenten ausrollen, verweist Kilo auf eine Arbeitsteilung: Security-Teams legen Richtlinien in Enkrypt auf Projekt- oder globaler Ebene fest und prüfen sie, während Entwickler Kilo weiter mit vollem Tempo nutzen und die Guardrails nur bemerken, wenn eines davon anschlägt.