LangSmith BYOC ist jetzt auf AWS, Azure und Google Cloud verfügbar
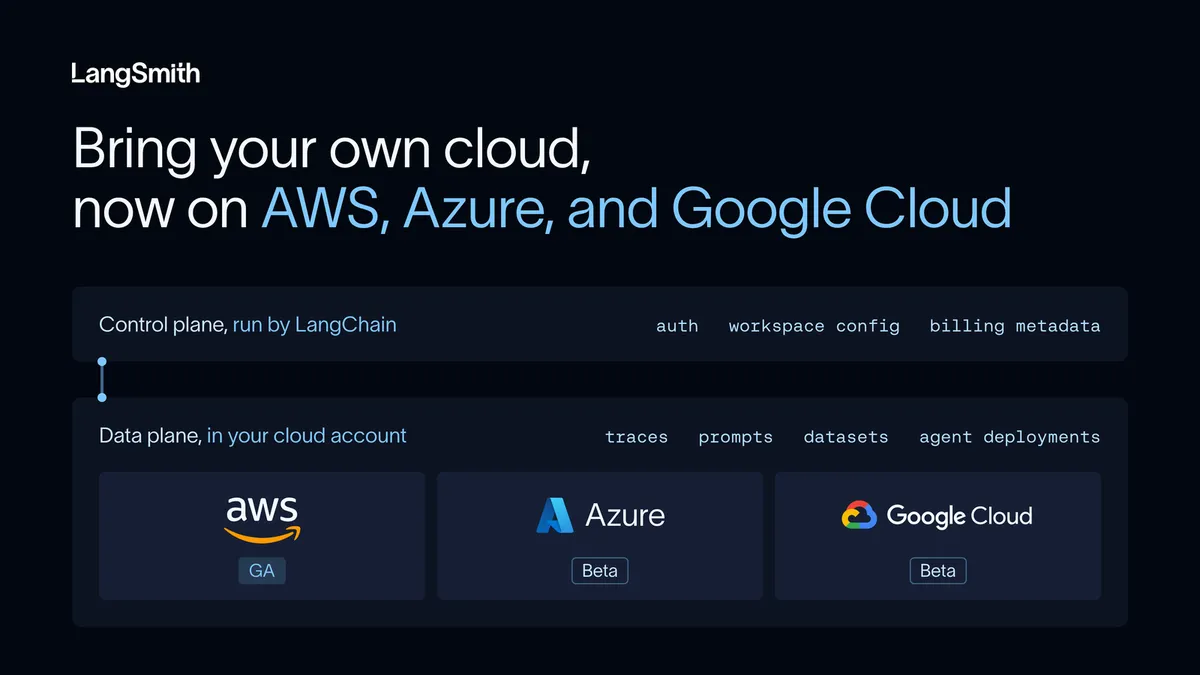
Die Bring-Your-Own-Cloud- oder BYOC-Version von LangSmith kann jetzt auf AWS, Azure und Google Cloud betrieben werden. Nutzer können Agentendaten in ihren eigenen Cloud-Konten behalten, während LangChain den Betrieb, die Skalierung und Updates verwaltet.
- LangSmith BYOC ist auf AWS allgemein verfügbar und befindet sich auf Azure und Google Cloud in der Beta-Phase.
- Sensible Daten bleiben im eigenen Cloud-Konto und in der eigenen Datenebene des Nutzers.
- LangChain verwaltet Skalierung, Updates und Schemaänderungen.
- Selbst gehostetes LangSmith kann mit einem quelloffenen Tool migriert werden.
- Das LLM Gateway unterstützt standardmäßig 11 Modellanbieter sowie mit OpenAI und Anthropic kompatible Endpunkte.
Kontrolle und Daten getrennt
Wie LangChain am 3. November 2026 mitteilte, ist LangSmith BYOC auf AWS allgemein verfügbar und befindet sich auf Azure und Google Cloud in der Beta-Phase. Unternehmen können dabei die Cloud und Region auswählen, in der ihre Agenten laufen und in der Telemetriedaten gespeichert werden.
Das System teilt LangSmith in zwei Bereiche auf. Die Kontrollebene wird von LangChain betrieben und umfasst Authentifizierung, die Konfiguration von Organisationen und Arbeitsbereichen, Abrechnungsmetadaten, gehashte API-Schlüssel und die statische Benutzeroberfläche. Die Datenebene läuft in der eigenen Cloud-Umgebung des Nutzers. Dort verbleiben Tracing-Daten, Prompts, Datensätze, Experimente, Agentenbereitstellungen und Geheimnisse der Arbeitsbereiche.
Eine Organisation kann mehrere Datenebenen in getrennten Konten und Regionen unterhalten. Diese lassen sich nach Region, Umgebung oder Geschäftsbereich trennen. So können Produktions- und Testumgebungen beispielsweise in separaten AWS-Konten laufen, während ein auf Azure standardisierter Geschäftsbereich eine eigene BYOC-Bereitstellung nutzen kann.
LangChain betreibt die Datenebene in der Cloud
BYOC richtet sich an Teams, die strengen Compliance-Anforderungen unterliegen. Bisher konnten diese Unternehmen selbst gehostete LangSmith-Umgebungen betreiben. Dafür mussten Plattformingenieure jedoch zustandsbehaftete Dienste reparieren, Datenbanken konfigurieren und Schema-Migrationen verwalten.
Nach Angaben von LangChain bleibt die Infrastruktur bei BYOC innerhalb des eigenen virtuellen Netzwerks des Unternehmens, während der Anbieter die Skalierung, Schemaänderungen und Laufzeitabhängigkeiten verwaltet. Teams müssen daher nicht für jedes Update Wartungsfenster einplanen oder eigene Helm-Bereitstellungen verwalten. Laut der Mitteilung erreichen neue LangSmith-Funktionen die BYOC-Datenebenen kurz nach ihrer Verfügbarkeit in LangSmith Cloud.
Auf Grundlage seiner Erfahrungen mit AWS hebt LangChain drei wesentliche Vorteile hervor: kontinuierliche Updates, automatische Skalierung und schnelleren Zugriff auf die neuesten Funktionen. Die Dienste werden entsprechend der Nachfrage skaliert. Das Unternehmen erklärte, dass sich seit dem Start von AWS BYOC im August viele Teams für dieses Betriebsmodell entschieden haben.
Unterschiedliche Ansätze in den drei Clouds
In allen drei unterstützten Clouds stützt sich BYOC auf die Netzwerk-, Identitätsmanagement- und Sicherheitsbausteine des jeweiligen Anbieters. Jede Datenebene betreibt außerdem Endpunkte für Managed Deep Agents.
- Azure: Die Datenebene läuft in einem dedizierten virtuellen Netzwerk mit einem privaten AKS-API-Endpunkt. LangChain stellt Istio und KEDA per Helm bereit, während Systemtelemetrie an Azure Monitor gesendet wird. Unterstützung für Azure LangSmith Sandboxes soll später folgen.
- Google Cloud: Zum Start kann die Datenebene in jeder Region laufen, während sie über LangSmiths in den USA ansässige Kontrollebene verwaltet wird. Ressourcen erhalten auf Namensräumen basierende Namen, damit es keine Konflikte mit bestehender Infrastruktur gibt.
- AWS: BYOC läuft in der bestehenden VPC des Unternehmens, wobei die Datenbank in den ausgewählten Subnetzen platziert wird. Sicherheitsteams können ihre eigenen Sicherheitsgruppen an Anwendungsrollen anhängen.
Auch eine Migration von selbst gehostetem LangSmith ist möglich. Das quelloffene Migrationstool überträgt Nutzer und Rollen, Datensätze, Experimente und Prompts sowie Einstellungen für Annotationswarteschlangen, Automatisierungsregeln, Dashboards und Fleet-Ressourcen und weitere Elemente. Das Quellsystem bleibt während des Vorgangs betriebsbereit. LangChain übernimmt die Migration von Traces, Runs und Feedback in einem separaten Schritt, der derzeit auf AWS verfügbar ist.
Die Terraform-Module hinter BYOC und das Migrationstool sind quelloffen. Das auf der Datenebene laufende LLM Gateway ruft standardmäßig Modelle von 11 Anbietern ab. Außerdem kann jeder mit OpenAI oder Anthropic kompatible Endpunkt verwendet werden. Um eine BYOC-Datenebene anzufordern, müssen sich Kunden an das Vertriebsteam von LangChain wenden.
LangChain: LangSmith BYOC is now available on AWS, Azure, and Google Cloud