LangSmith führt Zugriffskontrollen für sensible Agenten-Trace-Daten ein
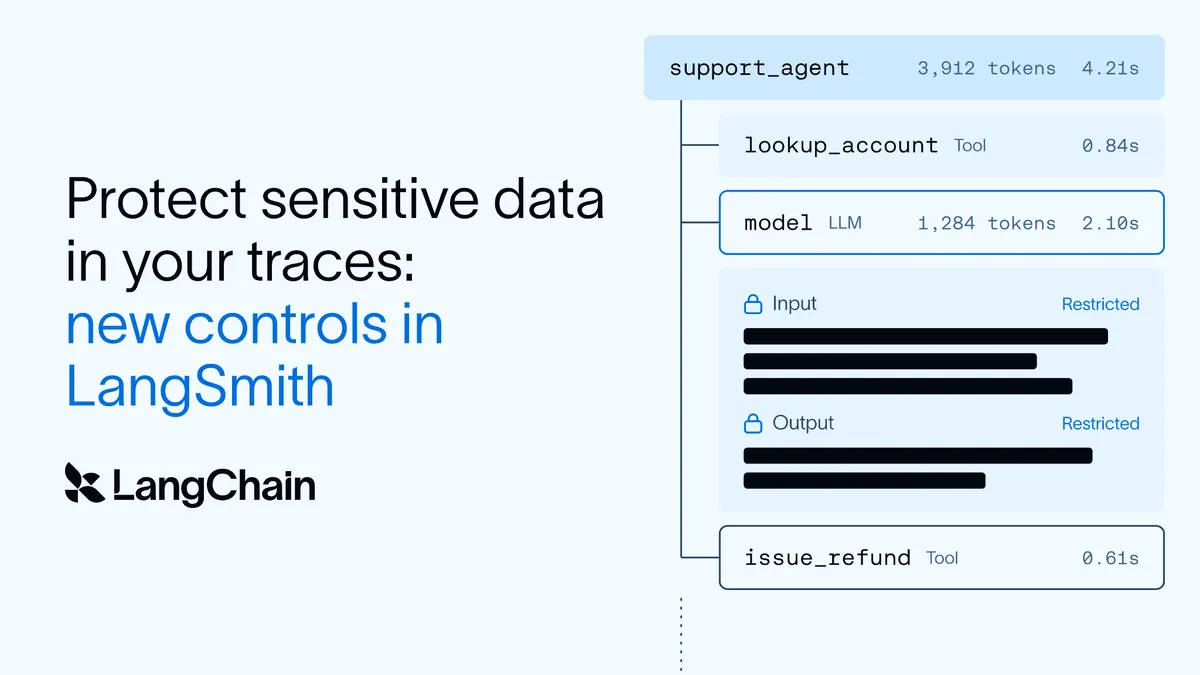
LangChain hat drei Kontrollen für LangSmith eingeführt, mit denen sich der Zugriff auf sensible Daten in Produktions-Traces von Agenten steuern lässt. Unternehmen können damit Trace-Eingaben und -Ausgaben beschränken, Berechtigungen nach Benutzergruppen verwalten und Zugriffsrichtlinien auf Basis von Metadaten anwenden.
- LangSmith beschränkt nun den Zugriff auf Trace-Eingaben und -Ausgaben.
- Administratoren können Berechtigungen über Benutzergruppen und Workspaces verwalten.
- Metadatenbasierte Richtlinien ermöglichen eine Zugriffskontrolle auf Trace-Ebene.
- Die Kontrollen lassen sich kombinieren, um das Prinzip der geringsten Berechtigung durchzusetzen.
- Die Funktionen sind in LangSmith-Enterprise-Tarifen verfügbar.
Debugging und Datenschutz in Einklang bringen
Produktions-Traces helfen Entwicklern dabei, das Verhalten eines Agenten zu verstehen, langsame oder wiederholte Tool-Aufrufe zu erkennen und die Leistung zu verbessern. Sie können jedoch auch sensible Kundeninformationen enthalten, darunter Namen, Gesundheitsinformationen und Zahlungsdetails.
LangChain zufolge entsteht dadurch ein Konflikt zwischen den Anforderungen der Entwicklung und den Sicherheitsvorgaben. Entwickler benötigen Einblick in das Verhalten im Produktionsbetrieb, während Sicherheits- und Compliance-Teams den Zugriff nach dem Prinzip der geringsten Berechtigung beschränken müssen, damit Personen nur die für ihre Aufgaben erforderlichen Daten sehen. Das Unternehmen verweist auf regulatorische Vorgaben wie GDPR, HIPAA und CCPA sowie auf Kundenverträge und Rahmenwerke wie ISO 27001 und SOC 2-Audits.
Nach Angaben von LangChain haben Teams dieses Spannungsfeld häufig mit individuellen Observability-Setups, doppelten Traces oder mehreren Workspaces gelöst. Andere haben darauf verzichtet, Traces an Observability-Plattformen zu senden, was die Möglichkeiten der Entwickler zur Fehleranalyse einschränkt. Die neuen Kontrollen sollen Einblick ermöglichen, ohne dass solche Umgehungslösungen nötig sind.
Drei Möglichkeiten zur Beschränkung des Trace-Zugriffs
Mit der ersten Kontrolle können Administratoren festlegen, welche Benutzer Trace-Eingaben und -Ausgaben sehen dürfen. Dort finden sich besonders häufig sensible Nutzernachrichten und Antworten der Modelle. Entwickler können stattdessen mit Run-Trees, Leistungsdaten wie Latenz und Kosten sowie anderen Trace-Daten arbeiten, während Eingaben und Ausgaben verborgen bleiben. Benutzern, die den vollständigen Kontext benötigen, kann Zugriff gewährt werden.
Die zweite Kontrolle führt Benutzergruppen in LangSmith ein. Administratoren können Berechtigungen für jede Gruppe und jeden Workspace festlegen, zusätzlich zu den rollenbasierten und attributbasierten Zugriffskontrollen, die bereits im gesamten Unternehmen verwendet werden. LangChain nennt Kliniker als Beispiel für eine Gruppe, die Eingaben und Ausgaben zur Trace-Annotation sehen könnte, während der Zugriff für Entwickler von Agenten auf Run-Trees, Latenz und Token-Nutzung beschränkt werden könnte.
Die dritte Kontrolle nutzt Root-Run-Metadaten, um attributbasierte Zugriffskontrollen auf Trace-Ebene zu erstellen. Administratoren können Bedingungen anhand von Informationen wie einer Kunden-ID oder Benutzer-ID festlegen. Damit lässt sich der Zugriff von Support-Mitarbeitern auf Traces der von ihnen betreuten Kunden beschränken oder der Zugriff von Entwicklern auf Traces ihrer eigenen Coding-Agenten.
Geschichtete Kontrollen für Enterprise-Kunden verfügbar
LangChain zufolge lassen sich die Kontrollen kombinieren. Unternehmen können vollständige Traces an LangSmith senden und Metadaten wie eine Kunden-ID oder Benutzer-ID anhängen, ohne redigierte oder doppelte Kopien zu erstellen. Ein Support-Team könnte dann Eingaben und Ausgaben nur für zugewiesene Kunden sehen, während Entwickler von Agenten Run-Trees und Leistungsdaten über sämtliche Traces hinweg einsehen könnten, ohne sensible Inhalte zu sehen.
Diese Richtlinien lassen sich zudem unabhängig voneinander aktualisieren. Wenn ein Support-Team beispielsweise einen weiteren Kunden übernimmt, können Administratoren dessen metadatenbasierte Richtlinie ändern, ohne die Berechtigungen für Eingaben und Ausgaben oder den Zugriff des Entwicklungsteams anzupassen.
Die neuen Kontrollen sind ab sofort in den LangSmith-Enterprise-Tarifen verfügbar. Bestehende Kunden können die Dokumentation von LangChain zu Zugriffen auf Eingaben und Ausgaben, Benutzergruppen und metadatenbasierten Zugriffskontrollen nutzen. Neukunden, die an den Kontrollen interessiert sind, bittet LangChain, sein Team zu kontaktieren.
LangChain: Protect sensitive data in your traces: new controls in LangSmith