Microsoft stellt Perception gegen schnellere, KI-gesteuerte Cyberangriffe vor
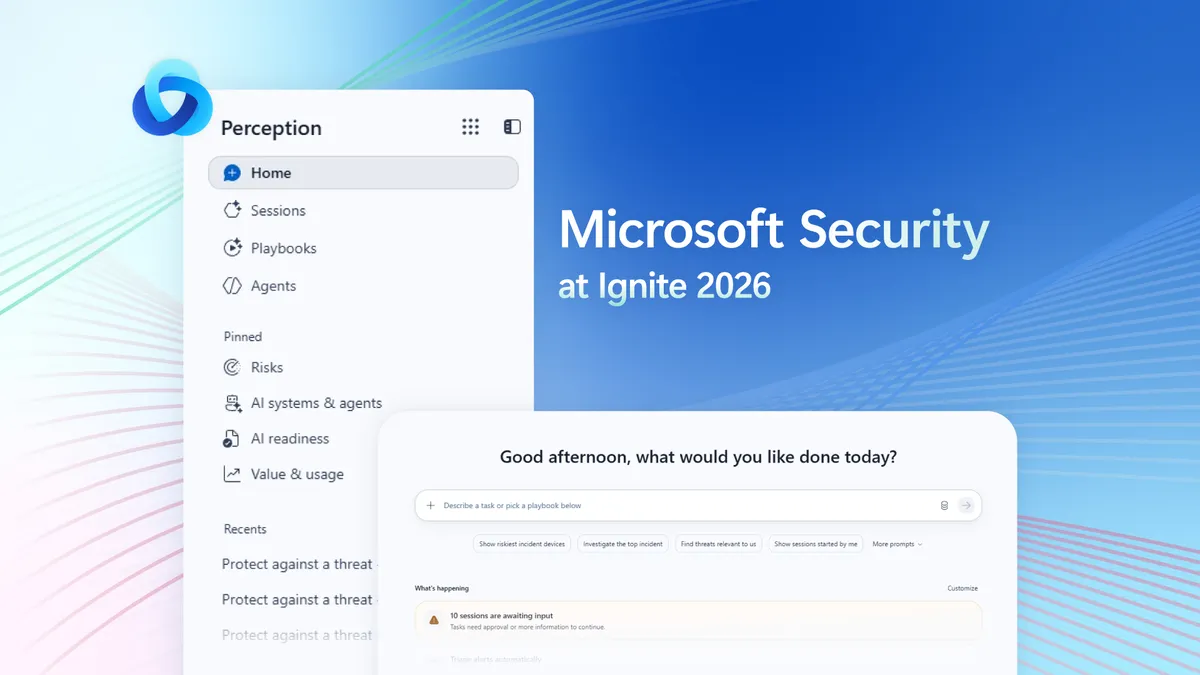
Microsoft erweitert seine Sicherheitsplattform für eine Ära, in der KI Softwareschwachstellen mit Maschinengeschwindigkeit entdecken und ausnutzen kann. Das Unternehmen erklärt, Microsoft Perception sei nun allgemein verfügbar und koordiniere spezialisierte Agenten, um Angriffe zu simulieren, Vorfälle zu untersuchen und Abhilfe zu schaffen.
- Microsoft zufolge beschleunigt KI die Entdeckung und Ausnutzung von Schwachstellen.
- Microsoft Perception ist nun allgemein verfügbar.
- Red-, Blue- und Green-Team-Agenten arbeiten über koordinierte Playbooks zusammen.
- Microsoft zufolge erzeugt sein Ökosystem täglich mehr als 165 Billionen Signale.
- Vulnerability Shielding ist als Vorschau verfügbar.
KI verkürzt den Weg von der Schwachstelle zum Exploit
Microsoft zufolge schrumpft die Zeit zwischen der Entdeckung einer Schwachstelle und der Entwicklung eines funktionierenden Exploits von Monaten auf Minuten. Das Unternehmen verweist auf zwei kritische Schwachstellen zur Remotecodeausführung, die PHP in diesem Herbst offengelegt hat. Innerhalb von ungefähr einem Tag nach der Veröffentlichung hatten Sicherheitsforscher laut Microsoft einen funktionierenden, als Waffe einsetzbaren Exploit entwickelt. In der darauffolgenden Woche umfasste die Forschung zusätzliche PHP-Versionen und -Konfigurationen.
Zum Zeitpunkt der Veröffentlichung liefen weltweit mehrere zehn Millionen internetseitig erreichbare PHP-Dienste mit betroffenen Versionen. Fast zwei Wochen später waren laut Microsoft noch etwa 29 Millionen Dienste verwundbar. Zu den exponierten Systemen gehörten dem Unternehmen zufolge auch Infrastrukturen von Banken, Gesundheitsdienstleistern und Energieunternehmen.
Microsoft erklärt außerdem, dass Angriffe zunehmend automatisiert werden. KI sei vom Unterstützen von Angreifern dazu übergegangen, Aufgaben auszuführen sowie ganze Kampagnen zu planen und durchzuführen, so das Unternehmen. Gleichzeitig können KI-Agenten auf Daten, Anwendungen, Tools und andere Agenten zugreifen. Dadurch können sie wie menschliche Insider Fehler machen, manipuliert oder kompromittiert werden.
Microsoft beschreibt einen Sicherheits-Stack mit drei Ebenen
Microsoft zufolge besteht sein Cyber-Stack für das agentische Zeitalter aus drei Ebenen: Signale, Kontext sowie Agenten, Harness und Modelle. Die Signale-Ebene nutzt Sensoren und Aktoren in Produkten und Infrastrukturen wie Microsoft Defender, Microsoft Entra, Microsoft Intune, Microsoft Purview und Microsoft Sentinel. Sensoren erkennen Probleme, während Aktoren ein Gerät isolieren, den Zugriff einer Identität entziehen oder einen Agenten auf der Autorisierungsebene blockieren können.
Nach Angaben des Unternehmens verbinden mehr als 500 Konnektoren die Produkte von Microsoft mit dem breiteren Sicherheitsökosystem. Gemeinsam erzeugen Microsoft und seine Partnerquellen täglich mehr als 165 Billionen Signale. Diese Signale werden mit Bedrohungsinformationen angereichert und zu einem Echtzeitkontext über die digitale Umgebung jedes Kunden geordnet.
An der Spitze des Stacks arbeiten spezialisierte Sicherheitsagenten in Teams anhand von Playbooks. Ein Harness steuert diese Teams, während ein Multi-Modell-Ansatz jeder Aufgabe das passende Modell zuweist. Dieses Design soll laut Microsoft Sicherheitsresultate in großem Maßstab ermöglichen und zugleich Präzision, Trefferquote und Token-Effizienz unterstützen.
Perception koordiniert Red-, Blue- und Green-Team-Agenten
Auf der Microsoft Ignite 2026 erklärte das Unternehmen, Microsoft Perception sei nun allgemein verfügbar. Die Plattform orchestriert Red-, Blue- und Green-Team-Agenten über Playbooks in einer geschlossenen Schleife.
Red-Team-Agenten simulieren Angriffe, bevor es zu einem Einbruch kommt. Blue-Team-Agenten erkennen, priorisieren und untersuchen Angriffe, während Green-Team-Agenten Probleme beheben und Abhilfemaßnahmen umsetzen. Microsoft erklärt, Sicherheitsteams legten die Leitplanken fest und genehmigten Aktionen mit großer Auswirkung. Automatisierte Auslöser könnten Playbooks starten, sobald ein Vorfall festgelegte Kriterien erfüllt.
Perception umfasst außerdem Dashboards zur Kostenverwaltung und einen Kostenschätzer. Damit können Unternehmen die KI-Nutzung verfolgen, Ausgaben prognostizieren und Kosten mit Sicherheitsergebnissen verknüpfen. Microsoft zufolge ist das Integrated Security Operations Center in Microsoft Defender für die Kernfunktionen allgemein verfügbar. Es führt SIEM, Analysen des Benutzer- und Entitätsverhaltens, Bedrohungsinformationen sowie Bedrohungsschutz und -abwehr zusammen.
Die Ankündigung spiegelt Microsofts Einschätzung wider, dass Sicherheitsteams mehr Reaktionen automatisieren müssen, da KI die Geschwindigkeit und das Ausmaß von Angriffen erhöht. Das Unternehmen stellt außerdem Vulnerability Shielding als Vorschau vor. Es wendet gezielten, vorübergehenden Schutz auf verwundbare Ressourcen an, während Verteidiger eine dauerhafte Behebung vorbereiten. Zudem erklärt Microsoft, dass Perception im Januar 2027 AI Readiness Initiatives als Vorschau erhalten wird.