Palo Alto Networks bringt Cortex XDR One zum Schutz von Endpunkten und KI-Agenten
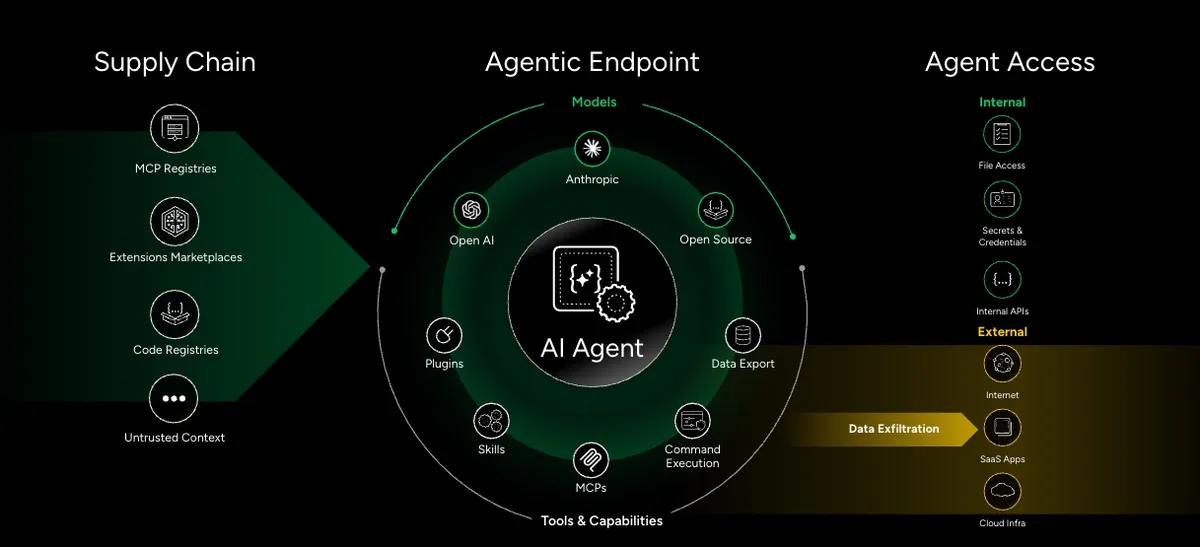
Palo Alto Networks hat Cortex XDR One vorgestellt. Das Produkt kombiniert die hauseigene XDR-Technologie mit Koi Agentic Endpoint Security und soll sowohl herkömmliche Systemprozesse als auch KI-Agenten auf dem Endpunkt schützen. Laut Unternehmen läuft die Lösung mit einem einzigen Sensor und einer einzigen Benutzeroberfläche.
- Palo Alto Networks hat Cortex XDR One vorgestellt, das Cortex XDR mit Koi-basierter Agentic Endpoint Security auf einem Sensor und in einer Oberfläche vereint.
- Das Produkt liefert ein Echtzeitinventar der KI-Artefakte auf Endpunkten und setzt Guardrails auf Agenten- und Betriebssystemebene durch.
- Laut Unternehmen senkt es Fehlalarme um bis zu 95 Prozent und ermöglicht automatisierte Gegenmaßnahmen innerhalb von Minuten.
- AES lässt sich über den Cortex Targeted Sensor neben EDR-Lösungen von Drittanbietern betreiben oder nativ in XDR One nutzen.
- Unit 42 MDR umfasst jetzt Managed Agentic Endpoint Security.
Warum KI-Agenten ein neues Risiko für Endpunkte darstellen
Palo Alto Networks verweist darauf, dass Unternehmen in den vergangenen zwei Jahren KI-Agenten den Zugriff auf Produktivcode, interne Datenbanken, Kundentickets und Finanzbuchhaltung erlaubt haben. Da sich diese Agenten nicht deterministisch verhalten und über weitreichende Fähigkeiten verfügen, könnten sie nach Darstellung des Unternehmens zu unerwartetem oder bösartigem Verhalten manipuliert werden. Software-Container und Guardrails auf Prompt-Ebene reichten nicht aus, und klassische Endpoint-Security sei nicht für Agenten konzipiert, die mit echten Nutzerrechten arbeiten.
Das Unternehmen nennt zwei Beispiele. Beim Supply-Chain-Angriff ClawHavoc luden Angreifer Hunderte bösartiger Skills in den Marktplatz von OpenClaw hoch. Einmal installiert, durchbrachen diese Skills die Laufzeitisolierung und verschafften Angreifern aus der Ferne direkten Kommandozeilenzugriff auf den Host. In einem separaten Fall zeigte Forschung von Unit 42, wie sich Agenten durch indirekte Datenvergiftung über angebundene Anwendungen dazu bringen lassen, geheime System-Prompts oder sensible Informationen preiszugeben.
Der Beitrag thematisiert zudem Shadow AI: persönliche Agenten und Browser-Tools, die Beschäftigte einsetzen, umgehen die IT-Aufsicht und erben erhöhte Systemrechte, ohne dass Sicherheitsteams davon Kenntnis haben.
Was Cortex XDR One leistet
XDR One integriert Cortex XDR und Cortex Agentic Endpoint Security in einer Oberfläche mit einem Sensor und bietet zentrale Transparenz, Verwaltung und Untersuchung. Palo Alto Networks erklärt, das eigene Sicherheitsteam habe Koi entdeckt und eingesetzt, als sich das Startup noch im Stealth-Modus befand, und das Koi-Team später ins Unternehmen geholt.
Das Produkt beruht auf mehreren Funktionen:
- Inventar: eine Echtzeitliste aller KI-Artefakte, sobald sie auf einem Endpunkt auftauchen, damit Teams kontrollieren können, welche Pakete, Erweiterungen, Agenten und KI-Artefakte installiert oder genutzt werden dürfen.
- Agentenebene: Guardrails zur Laufzeit, die Prompt-Injections und zerstörerische Befehle stoppen helfen sollen.
- Betriebssystemebene: kontinuierliche Überwachung von Prozessketten zur Laufzeit, um Zero-Day-Exploits und Living-off-the-Land-Angriffe in Echtzeit zu blockieren, laut Unternehmen ohne Leistungseinbußen.
- Modelle auf dem Gerät: optimierte kleine Sprachmodelle laufen auf dem Endpunkt-Sensor und schützen vor ausweichenden, dateilosen Bedrohungen, auch offline und ohne dass sensibler Code in die Cloud gesendet wird.
Durch die Verknüpfung von domänenübergreifender Telemetrie zu durchgängigen Angriffsketten senke XDR One die Zahl der Fehlalarme um bis zu 95 Prozent und ermögliche automatisierte Gegenmaßnahmen innerhalb von Minuten, so das Unternehmen. Die Bündelung der Telemetrie auf einem Sensor liefere Cortex XSIAM zudem die Daten, um KI-Risiken besser steuern zu können.
Bereitstellungsoptionen und Managed Service
Cortex Agentic Endpoint Security (AES) steuert KI-Tools, MCP-Server und agentische Workflows auf Hosts. Organisationen können AES mit dem Cortex Targeted Sensor neben bestehenden EDR-Umgebungen von Drittanbietern betreiben. Wer einen einfacheren Betrieb wünscht, kann AES und XDR in XDR One nativ gemeinsam nutzen.
Palo Alto Networks kündigt außerdem an, dass Unit 42 MDR künftig Managed Agentic Endpoint Security umfasst. Durch die Kombination der XDR-One-Telemetrie mit Bedrohungsinformationen bieten Experten von Unit 42 Threat Hunting, Untersuchung von Vorfällen und Governance für KI-Risiken.
Was das für Sicherheitsteams bedeutet
Das Unternehmen bezieht klar Position: „Die Ära des eigenständigen EDR ist vorbei.“ EDR ohne integrierte agentische Sicherheit sei unvollständig, da getrennte Tools keinen Einblick in die Ausführung auf Betriebssystemebene hätten und Zusatzangebote den Prompt- und Tool-Kontext eines Agenten nicht mit dem späteren Systemverhalten korrelieren könnten.
Für Sicherheitsverantwortliche lautet das Versprechen: Transparenz und Kontrolle über Agenten neben herkömmlichen Prozessen. Der Beitrag nennt ein CISO-Beispiel: Es gelte zu bewerten, welche Vibe-Coding-Agenten Entwicklungsteams tatsächlich nutzen, und die Auswirkungen auf die Produktivität abzuwägen, wenn der Zugriff auf einen davon entzogen wird. Angaben zu Preisen und Verfügbarkeit enthält die Quelle nicht, und die genannten Leistungswerte sind Aussagen des Unternehmens.
Palo Alto Networks: Reinventing Endpoint Security with Cortex XDR One