Palo Alto Networks und NVIDIA verlagern die Sicherheit für agentische KI auf BlueField-DPUs
Palo Alto Networks meldet die allgemeine Verfügbarkeit seiner AI Runtime Security auf NVIDIA BlueField-DPUs für AI-Factory- und Industrial-Edge-Umgebungen. Außerdem stellte das Unternehmen Lösungen für Identität und Security Operations sowie Partnerprojekte rund um die NVIDIA OpenShell Reference Architecture für sichere KI-Agenten vor.
- Palo Alto Networks meldet die allgemeine Verfügbarkeit von AI Runtime Security auf NVIDIA BlueField-DPUs für AI-Factory- und Industrial-Edge-Umgebungen.
- Laut Unternehmen steigert die Auslagerung der Sicherheit vom Host den Token-Durchsatz und stärkt den Laufzeitschutz.
- Eine Integration von Agentic Identity Security mit NVIDIA Sentry auf BlueField steht noch aus.
- Cortex XSIAM ist mit NVIDIA DOCA Argus integriert und speist Laufzeitsignale des Hosts in ein KI-gestütztes SOC ein.
- Deloitte und World Wide Technology sind als Partner für Planung und Einführung sicherer NVIDIA AI Factories genannt.
Laufzeitschutz verlässt den Host
Laut Palo Alto Networks wandelt sich KI vom Beantworten von Fragen zum Handeln: Agenten nutzen Werkzeuge, greifen auf Unternehmensdaten zu und erledigen Aufgaben über Systemgrenzen hinweg. Damit werden Identität, Befugnisse und Aktionen eines Agenten zu Sicherheitsentscheidungen.
Das Unternehmen argumentiert, die Debatte um AI Factories habe sich bislang vor allem um Rechenkapazität und Token-Erzeugung gedreht, Runtime Security sei inzwischen aber genauso wichtig. Die Begründung: Agenten lassen sich an ihren Leitplanken vorbei steuern, und einem kompromittierten Host kann man nicht zutrauen, korrekt zu melden, was passiert ist. Sicherheitsteams benötigen daher Transparenz und Durchsetzung, die unabhängig vom Host funktionieren.
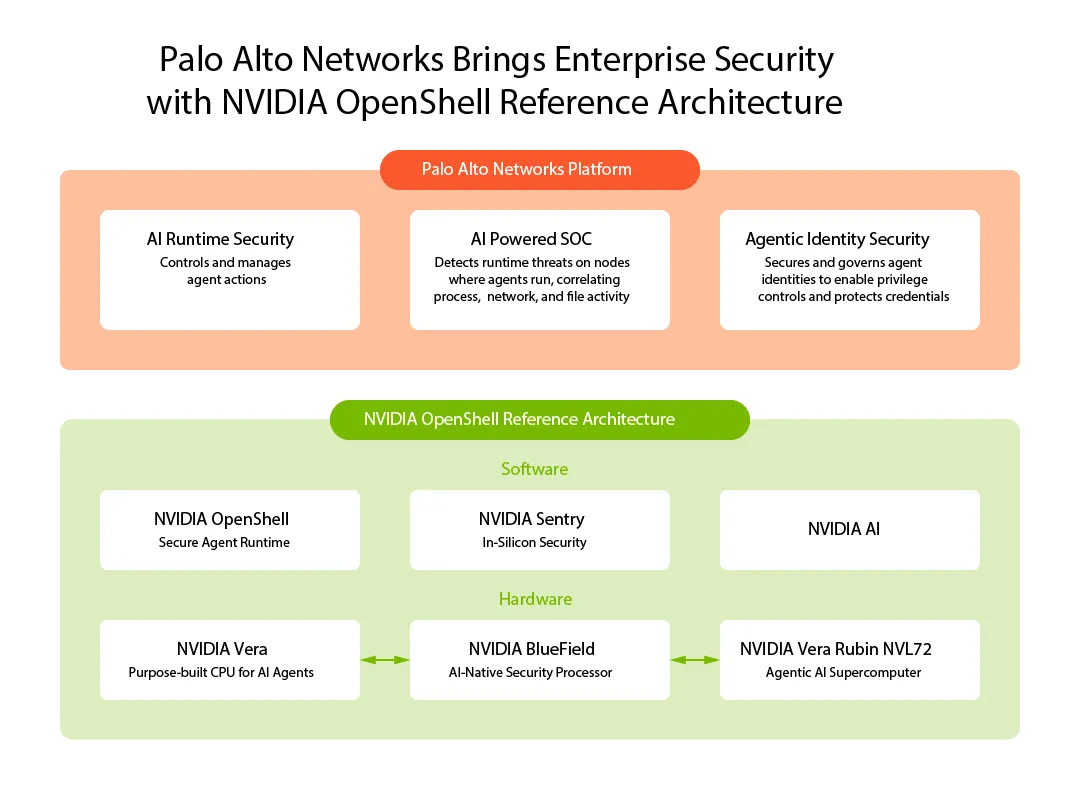
Palo Alto Networks AI Runtime Security auf NVIDIA BlueField-DPUs isoliert die Sicherheitsverarbeitung in einer eigenen Infrastrukturdomäne. Da BlueField im Datenpfad zwischen den Agenten und den Modellen, Daten und Diensten sitzt, auf die sie zugreifen, werden Richtlinien in Silizium durchgesetzt. Nach Angaben des Unternehmens sind sie damit für einen kompromittierten Host unerreichbar. Die Funktion deckt sowohl GPU-beschleunigte KI-Workloads als auch CPU-basierte Agent-Laufzeitumgebungen ab. Die Auslagerung der Sicherheit vom Host-Knoten sorge für einen höheren Token-Durchsatz und einen stärkeren Laufzeitschutz, so das Unternehmen.
Für den Einsatz im großen Maßstab verwaltet laut Palo Alto Networks die Zusammenarbeit mit Spectro Cloud Bereitstellung und Betrieb von AI Runtime Security auf BlueField-DPUs, vom Rechenzentrum bis zu verteilten Edge-Umgebungen.
Integrationen für Identität und SOC
Der zweite Schwerpunkt ist Identität. Ein Agent kann im Auftrag einer Person, eines Teams oder eines autonomen Geschäftsprozesses handeln und braucht oft Zugriff auf mehrere Tools und Datenquellen. Weitreichender, dauerhafter Zugriff birgt Risiken, zu restriktiver Zugriff schränkt den Nutzen ein. Palo Alto Networks treibt eine Integration von Agentic Identity Security mit NVIDIA Sentry auf BlueField voran. Ziel ist es, jedem Agenten eine überprüfbare Identität zu geben, Zugriffe passend zur Aufgabe zu gewähren und seine Aktionen zuordenbar zu machen.
Sobald die Lösung verfügbar ist, soll sie Zero-Trust-Schutz und manipulationssichere Audits für Agenten liefern, indem Sicherheitskontrollen einschließlich der Identität auf die BlueField-DPU verlagert werden, getrennt vom Betriebssystem des Hosts. Diese Integration ist noch nicht verfügbar.
Auf der Betriebsseite hat das Unternehmen eine Integration von Cortex XSIAM mit NVIDIA DOCA Argus angekündigt, die Host-Aktivitäten aus der unabhängigen Vertrauensdomäne von BlueField überwacht. Security-Operations-Teams erhalten Laufzeitsignale, die nicht auf einen auf dem überwachten Host installierten Agenten angewiesen sind. In Kombination mit Netzwerk-, Cloud- und Identitätsdaten in einem KI-gestützten SOC können Teams die KI-Infrastruktur im Kontext des gesamten Unternehmens untersuchen.
In der beschriebenen Architektur laufen Agenten in der sicheren NVIDIA-OpenShell-Laufzeitumgebung auf der NVIDIA Vera CPU. Die Observability wird auf die BlueField-DPU ausgelagert. NVIDIA Sentry auf Basis von DOCA Argus prüft Speicher und Netzwerk außerhalb des Datenpfads (Out-of-Band), um Bedrohungen zu erkennen, ohne die KI-Inferenz zu bremsen. Bei schädlichen Ereignissen oder Richtlinienverstößen sendet DOCA Argus Alarme an Cortex XSIAM zur automatischen Korrelation. Palo Alto Networks entwickelt nach eigenen Angaben eine umfassendere Transparenz über ganze Flotten sowie umfangreichere Reaktions-Workflows weiter.
Partner und Bedeutung für Unternehmen
Palo Alto Networks arbeitet außerdem mit strategischen Anbietern wie Deloitte und World Wide Technology (WWT) zusammen, um Kunden bei Planung und Einführung sicherer NVIDIA AI Factories zu unterstützen. Das Angebot Silicon-to-Service von Deloitte hilft in Kombination mit den Secure AI Foundations Organisationen, KI-Anwendungsfälle auf NVIDIA-KI-Infrastruktur über validierte Architekturen und Managed Services umzusetzen. Mit dem AI Proving Ground von WWT können Kunden einen integrierten Stack vor dem Produktivbetrieb bewerten und testen.
Der Beitrag nennt zudem ein AI-Gateway auf NVIDIA-Vera-CPU-Systemen als einen der fünf verbundenen Bereiche, liefert dazu aber keine weiteren Details.
Für Unternehmen lautet die Botschaft: Pilotprojekte mit Agenten brauchen Kontrollen, die mit dem Produktivbetrieb Schritt halten. Das Unternehmen formuliert die Anforderungen als Laufzeitschutz, gesteuerte Identitäten, unabhängige Transparenz und eine einheitliche Verwaltung der Kontrollen. Kunden, die den Einsatz von Agenten auf NVIDIA-Infrastruktur erwägen, können den allgemein verfügbaren Laufzeitschutz schon jetzt nutzen, während die Identitätsintegration noch aussteht.
Palo Alto Networks: Advancing Agentic AI Security with Palo Alto Networks and NVIDIA