LiteLLM
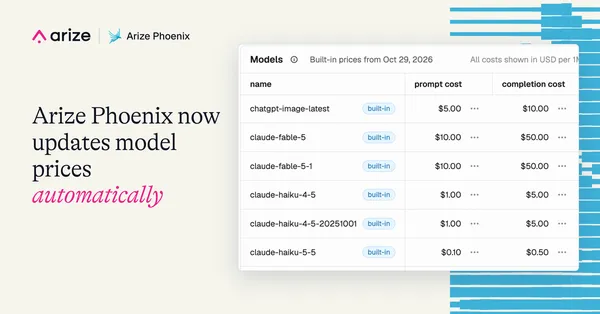
Arize Phoenix aktualisiert LLM-Modellpreise jetzt automatisch
Arize Phoenix, das Open-Source-Tool zur Beobachtung von KI-Agenten, aktualisiert seine integrierten Modellpreise ab sofort automatisch. Für neue oder geänderte Tarife…
JFrog mahnt CISOs, die Frage „Sind wir betroffen?“ nach den Vorfällen bei Curl, PHP und LiteLLM schnell zu beantworten
Aktuelle Schwachstellen und eine Paketkompromittierung bei Curl, PHP und LiteLLM zeigen laut JFrog, warum Sicherheitsverantwortliche die Frage „Sind wir betroffen?“…
Fiddler AI: Patches allein reichen nicht, um die Risiken von KI-Agenten in Unternehmen einzudämmen
Patches beheben Softwarefehler, verhindern aber nicht, dass KI-Agenten Daten preisgeben, bösartigen Anweisungen folgen oder gestohlene Schlüssel verwenden. Das geht aus…
Schadhafte LiteLLM-Version 1.107.0 auf PyPI stiehlt Zugangsdaten, warnt Wiz
Das Sicherheitsunternehmen Wiz berichtet, dass am 21. Oktober eine schadhafte Version des Python-Pakets LiteLLM, 1.107.0, auf PyPI hochgeladen wurde. Sie soll auf den…
Anaconda: Sicherheit für agentische KI beginnt bei allem, was ein Agent lädt
Anaconda argumentiert, dass die Absicherung eines KI-Agenten bedeutet, alles zu prüfen, was er lädt, und nicht nur das Modell: Skills, Server für das Model Context…
Check Point entdeckt zwei schwerwiegende Sicherheitslücken im beliebten KI-Gateway LiteLLM
Check Point Research hat in LiteLLM zwei schwerwiegende Sicherheitslücken entdeckt. Das Open-Source-LLM-Gateway nutzen Unternehmen, um Anwendungen mit KI-Anbietern wie…