Vercel startet Security Review in der öffentlichen Beta und prüft jeden GitHub-Push
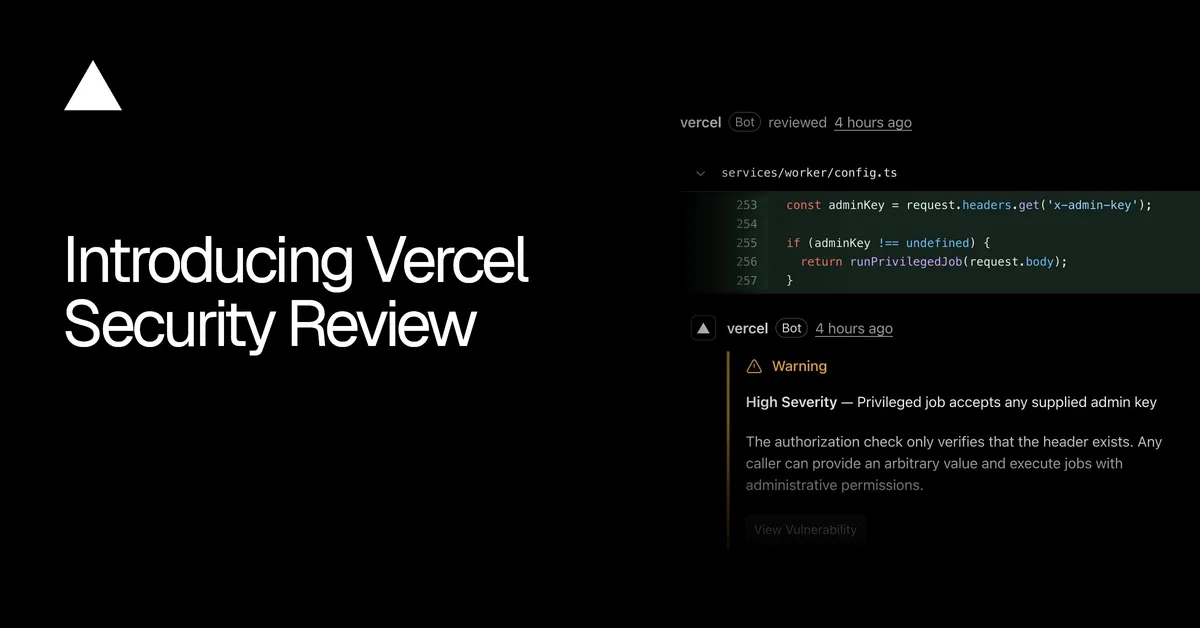
Vercel hat Security Review als öffentliche Beta gestartet. Die neue Funktion des Vercel Agent prüft bei jedem Push in die verbundenen GitHub-Repositories eines Teams auf Schwachstellen. Die Ergebnisse erscheinen als Kommentare in Pull Requests, im Security-Dashboard und über die CLI. Mit Erlaubnis kann der Agent Korrekturen validieren und pushen.
- Vercel Security Review ist als öffentliche Beta für Pro- und Enterprise-Teams verfügbar und prüft jeden Push in verbundene GitHub-Repositories.
- Die Prüfungen erfassen nur den Diff, wodurch sie laut Vercel in Sekunden fertig sind und bei jedem Preview- und Produktions-Deployment laufen können.
- Teams können Sicherheitsrichtlinien in natürlicher Sprache formulieren und pro Projekt oder teamweit anwenden.
- Funde erscheinen im Security-Dashboard, in Pull Requests und über die CLI, der Vercel Agent kann mit Erlaubnis Fixes validieren und pushen.
- Security Reviews sind bis zum 10. November 2026 kostenlos, danach gilt der Vercel-Agent-Tarif plus 0,25 US-Dollar pro Million Tokens.
So funktioniert Security Review
Security Review ist im Vercel Agent neben Code Review und Investigation angesiedelt. Laut Vercel werden die Prüfungen durch GitHub-Push-Events ausgelöst, einschließlich direkter Pushes auf einen Produktions-Branch. In Monorepos bezieht sich eine Prüfung auf das Root-Verzeichnis des Projekts.
Sobald ein Push eingeht, durchsucht das Tool den geänderten Code nach Problemen wie fehlenden Autorisierungsprüfungen oder offengelegten Secrets. Die Funde landen im Security-Dashboard. Bei privaten und internen Repositories fügt Security Review dem Commit außerdem einen GitHub-Check hinzu und kommentiert den Pull Request.
Jede Prüfung vergleicht den Push mit einer Basis und erfasst nur das, was sich geändert hat. Bei Deployments ist die Basis das vorherige Deployment des Branches. Da nur der Diff gescannt wird, ist die Prüfung nach Angaben von Vercel in Sekunden abgeschlossen und kann bei jedem Preview- und Produktions-Deployment laufen.
Der Agent liest den Diff samt dem umgebenden Code, verfolgt, wie der geänderte Code erreichbar ist, prüft vorhandene Schutzmaßnahmen und kontrolliert jeden Fund noch einmal, bevor er ihn meldet. Laut Vercel lassen sich so Logikfehler wie fehlende Autorisierungsprüfungen aufspüren, die Scanner mit reinem Mustervergleich übersehen.
Richtlinien, Nachverfolgung und Fixes
Teams können Sicherheitsrichtlinien in natürlicher Sprache formulieren und auf einzelne Projekte oder das gesamte Team anwenden. Vercel nennt ein Beispiel: Eine Richtlinie kann verlangen, dass jeder Endpunkt, der Kundendaten zurückgibt, prüft, ob der Anfragende diese Daten besitzt. Richtlinien lassen sich auch mit der Vercel CLI über vercel security policy verwalten.
Neue Funde werden mit bereits gemeldeten abgeglichen, sodass dasselbe Problem nicht doppelt auftaucht. Jeder Fund ist dem Deployment zugeordnet, in dem er erstmals aufgetreten ist. Wird eine verwundbare Änderung aus einem Pull Request in den Produktions-Branch gemergt, wird der Fund auch in der Produktion markiert. Erkennt eine spätere Prüfung das Problem nicht mehr, wird es im Dashboard als nicht mehr erkannt gekennzeichnet und der GitHub-Kommentar geschlossen.
Jeder Fund erklärt die Schwachstelle und ihre Behebung, mit Links zum Commit und zum Deployment, in dem sie erstmals auftrat. Zu jedem neuen Fund wird zudem ein Audit-Log-Ereignis erzeugt, das Enterprise-Teams über Audit Log Drains an ihr SIEM weiterleiten können.
Im Dashboard lässt der Agent per Klick auf Fix with Vercel Agent zunächst prüfen, ob die Schwachstelle weiterhin besteht, nimmt dann die kleinstmögliche Änderung zur Behebung vor und aktualisiert die Tests. Vercel nennt als Beispiel einen Endpunkt zum Download von Rechnungen, der nicht prüft, zu welcher Organisation eine Rechnung gehört. Dadurch könnte jeder angemeldete Nutzer die Rechnung einer anderen Organisation herunterladen, indem er deren ID ändert. Der vorgeschlagene Fix beschränkt die Abfrage auf die Organisation des Nutzers.
Teams, die lieber ihren eigenen Coding-Agenten einsetzen, können Funde mit vercel security vulnerabilities abrufen oder die Details als Markdown oder JSON kopieren.
Warum Vercel das entwickelt und was als Nächstes kommt
Vercel argumentiert, dass Frontier-KI-Modelle Schwachstellen deutlich leichter auffindbar und ausnutzbar machen. Als Beleg verweist das Unternehmen auf Forscher, die im vergangenen Monat zwei Jahrzehnte alte Fehler im PHP-Kern mit relativ geringem Aufwand in funktionierende Exploits für Remote Code Execution verwandelt haben. Gleichzeitig schreiben Agenten einen wachsenden Teil des Codes, den Teams ausliefern, und jeder von ihnen geht mit Sicherheitsprüfungen anders um, in vielen Fällen gar nicht.
Security Review startet derzeit mit Code, der nach GitHub gepusht wird. Vercel will die Funktion nach eigenen Angaben auf Deployments über die Vercel CLI und v0 sowie auf Repositories ausweiten, die nicht auf Vercel deployt werden. Außerdem arbeitet das Unternehmen an Fix-Vorschlägen, die sich direkt aus dem Pull Request übernehmen lassen.
Verfügbarkeit und Preise
Security Review ist als öffentliche Beta für Pro- und Enterprise-Teams verfügbar. Zum Start aktiviert man die Funktion in den Vercel-Agent-Einstellungen und legt fest, ob sie für alle Projekte oder nur für ausgewählte laufen soll.
Abgerechnet wird zum Vercel-Agent-Tarif: Die Modell-Tokens kosten so viel wie beim Anbieter, ohne Aufschlag, hinzu kommen 0,25 US-Dollar pro Million Tokens. Security Reviews sind bis zum 10. November 2026 kostenlos. Mit dem Vercel Agent erstellte Fixes werden zum selben Tarif berechnet.
Vercel: Introducing Vercel Security Review