70 europäische CISOs fordern Prävention und Kontrolle im KI-Zeitalter
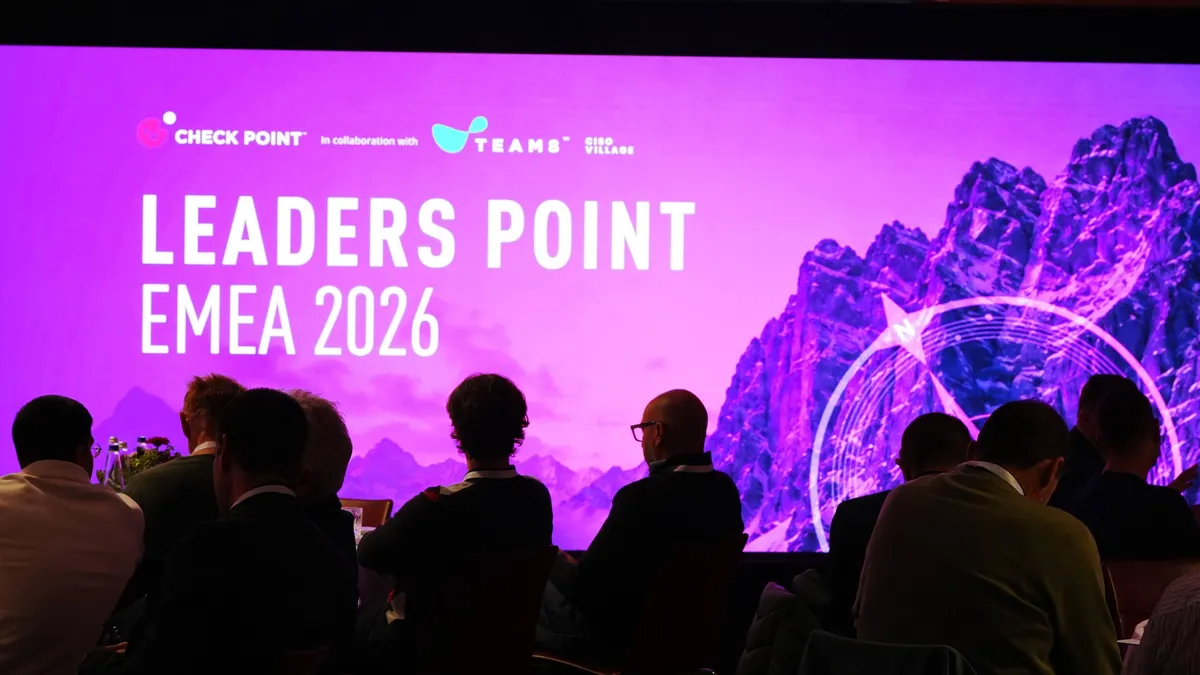
Mehr als 70 CISOs aus Europa, dem Nahen Osten und Afrika trafen sich in Bayern, um darüber zu beraten, wie Unternehmen KI absichern, sie zur Verteidigung einsetzen und KI-gesteuerte Bedrohungen bewältigen sollten. Laut Check Point bestimmten vier Themen die dreitägige Veranstaltung Leaders Point EMEA.
- Mehr als 70 CISOs nahmen in Bayern an Leaders Point EMEA teil.
- Laut Check Point muss Prävention über schnelleres Patchen hinausgehen.
- KI-Agenten benötigen Echtzeitkontrollen, die auf ihrem vorgesehenen Zweck basieren.
- Für jeden KI-Anwendungsfall sollte es einen namentlich benannten Risikoverantwortlichen geben.
- Europäische Unternehmen wollen flexibel zwischen KI-Modellen und Anbietern wechseln können.
KI verändert die Rolle der Sicherheitsverantwortlichen
Die Veranstaltung auf Einladung wurde von Check-Point-CEO Nadav Zafrir geleitet und gemeinsam mit dem CISO Village von Team8 ausgerichtet. Nach Angaben von Check Point war es die zweite Leaders-Point-Veranstaltung und die erste in Europa.
Das Unternehmen erklärte, CISOs hätten inzwischen gleichzeitig drei Aufgaben: Sie müssen Unternehmen vor KI-gesteuerten Bedrohungen schützen, die von ihren Teams eingesetzte KI absichern und KI in den eigenen Sicherheitsabläufen nutzen. Das geschieht, während die Regeln für KI noch ausgearbeitet werden.
Die Diskussion fand vor dem Hintergrund von Angriffen auf Kühlsysteme von Supermärkten statt, durch die in Geschäften in Frankreich und mehreren anderen europäischen Ländern Lebensmittel verdorben waren und Regale leer standen. Die Quelle erklärte, bislang sei niemand als Verantwortlicher für die Vorfälle identifiziert worden. Die Angriffe seien eine Erinnerung daran, dass Cyberrisiken direkte physische Folgen haben können.
Prävention gewinnt gegenüber dem Patchen an Bedeutung
Check Point erklärte, KI habe die Zeitspanne zwischen der Entdeckung einer Schwachstelle und ihrer Ausnutzung verkürzt. Weil Angreifer KI nutzen können, um Schwachstellen schneller zu finden und daraus funktionierende Angriffe zu entwickeln, stellten die auf der Veranstaltung vertretenen CISOs infrage, ob schnelleres Patchen allein noch Schritt halten kann.
Die Sicherheitsverantwortlichen überdenken laut dem Unternehmen stattdessen die Prävention. Ihr Ziel ist es, Umgebungen abzusichern und ganze Risikoklassen zu beseitigen, bevor ein Angriff beginnt, um die Auswirkungen jeder neuen Schwachstelle zu begrenzen.
Check Point verwies auf Berichte über die Vorfälle in den Supermärkten. Darin hieß es, Steuerungen für Kühlsysteme seien aus dem offenen Internet erreichbar gewesen, darunter Systeme mit Software, die vom Hersteller nicht mehr aktualisiert wurde. In dieser Situation sei das Schließen des Zugangs die verfügbare Abwehrmaßnahme gewesen, da kein Patch erwartet wurde.
KI-Agenten brauchen Zweck, Verantwortlichkeit und Auswahl
Die CISOs beschäftigten sich außerdem mit KI-Agenten, die mit rechtmäßigen Zugangsdaten in E-Mail-Systemen, auf Endgeräten, in Netzwerken und in der Cloud agieren. Laut Check Point könnten herkömmliche Werkzeuge Schwierigkeiten haben, schädliche Aktivitäten von einem Agenten zu unterscheiden, der seine vorgesehene Aufgabe ausführt.
Das Unternehmen argumentierte, Kontrollen sollten sich am Zweck eines Agenten orientieren und jede Aktion in Echtzeit prüfen. Ein Agent, der Verträge zusammenfasst, sollte beispielsweise keinen Grund haben, Firewall-Regeln zu ändern. Check Point bezeichnete einen Notausschalter als letztes Mittel. Einen Agenten von einer riskanten Aktion wegzulenken, sollte demnach die erste Reaktion sein.
Ein weiteres wiederkehrendes Thema war die Verantwortlichkeit. Für jeden KI-Anwendungsfall sollte es einen namentlich benannten Verantwortlichen geben, der dessen Risiken abzeichnet und bei Problemen Rechenschaft ablegt. Europäische Unternehmen wollen außerdem die Möglichkeit haben, Modelle und Anbieter zu wechseln, wenn sich der Markt weiterentwickelt. Check Point erklärte, die Abhängigkeit von einem einzelnen Modell oder Anbieter schaffe ein Konzentrationsrisiko. Die Entscheidungen, die die KI-Sicherheit prägen, würden in diesem Jahr getroffen.
Check Point: What 70 European CISOs told us about securing the AI era