Ransomware erreicht Rekordwert, Risiko von GenAI-Datenlecks steigt
Ransomware-Angriffe erreichten im Oktober 2026 mit 1.063 gemeldeten Fällen einen Rekordwert, während die Zahl der risikoreichen GenAI-Prompts in Unternehmen weiter stieg. Das teilte Check Point mit. Die weltweiten wöchentlichen Cyberangriffe gingen gegenüber September zurück, lagen aber weiterhin 32 % über dem Niveau vom Oktober 2025.
- Im Oktober wurden durchschnittlich 2.550 wöchentliche Cyberangriffe pro Organisation verzeichnet.
- Ransomware erreichte 1.063 gemeldete Angriffe, 35 % mehr als im Vorjahr.
- Einer von 35 GenAI-Prompts in Unternehmen barg ein hohes Risiko für den Abfluss sensibler Daten.
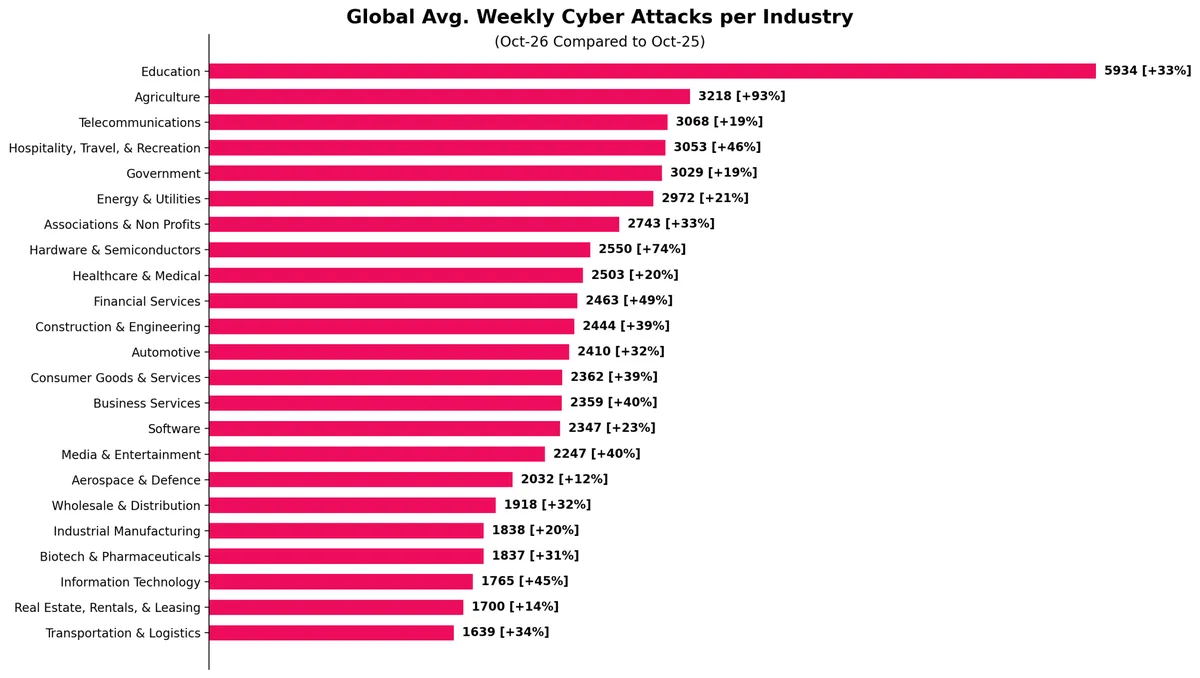
- Das Bildungswesen blieb der am stärksten angegriffene Sektor.
- Die Gruppe n0n stieg innerhalb eines Monats in die Ransomware-Top-drei auf.
Cyberangriffe bleiben deutlich über dem Vorjahresniveau
Organisationen waren im Oktober durchschnittlich 2.550 Cyberangriffen pro Woche ausgesetzt. Das entspricht einem Rückgang von 9 % gegenüber September und einem Anstieg von 32 % im Vergleich zum Oktober 2025. Check Point erklärte, der monatliche Rückgang deute nicht auf eine Änderung der allgemeinen Entwicklung hin. Die Angriffszahlen lägen weiterhin rund ein Drittel über dem Vorjahreswert.
Das Bildungswesen blieb der am stärksten angegriffene Sektor. Im Durchschnitt wurden 5.934 wöchentliche Angriffe pro Organisation verzeichnet, 33 % mehr als im Vorjahr. Es folgte die Landwirtschaft mit 3.218 wöchentlichen Angriffen nach einem jährlichen Anstieg von 93 %. Auf Platz drei lag die Telekommunikationsbranche mit 3.068 Angriffen, 19 % mehr als im Vorjahr. Laut Check Point verzeichneten alle 23 erfassten Sektoren ein zweistelliges Wachstum gegenüber dem Vorjahr.
Afrika wies regional das höchste Angriffsaufkommen auf, mit durchschnittlich 3.834 wöchentlichen Angriffen pro Organisation, 38 % mehr als im Vorjahr. Es folgten Lateinamerika mit 3.483 und APAC mit 3.436 Angriffen. Europa verzeichnete mit einem Anstieg von 39 % gegenüber Oktober 2025 den stärksten Zuwachs, während Nordamerika um 33 % zulegte.
Risikoreiche GenAI-Prompts geben sensible Informationen preis
Im Oktober barg einer von 35 GenAI-Prompts in Unternehmen ein hohes Risiko für den Abfluss sensibler Daten. Betroffen waren 90 % der Organisationen, die regelmäßig GenAI-Tools einsetzen. Die Rate der risikoreichen Prompts stieg von 2,3 %, also 1 von 43 Prompts, im August auf 2,5 %, also 1 von 39, im September und auf 2,9 %, also 1 von 35, im Oktober.
Die Nutzer erstellten im Monatsverlauf durchschnittlich 91 Prompts, während jede Organisation im Schnitt sieben Tools einsetzte. Check Point stellte außerdem fest, dass 12 % der Prompts potenziell sensible Informationen enthielten. Finanzdaten wurden in 71 % der Organisationen beobachtet, gefolgt von Rechts- und Regulierungsdaten sowie Daten zur Netzwerk- und IT-Infrastruktur mit jeweils 70 %. Daten von Beschäftigten und aus dem Personalwesen fanden sich in 67 % der Organisationen, personenbezogene Daten in 62 %.
Unter den Branchen wies Business Services mit 5,4 %, also 1 von 19 Prompts, die höchste Rate risikoreicher Prompts auf. Es folgten der öffentliche Sektor mit 4,6 % und Finanzdienstleistungen mit 4,5 %.
Phishing geht zurück, Ransomware erreicht neuen Höchststand
Phishing trat im Oktober seltener auf. Eine von 128 E-Mails, also 0,78 %, wurde als Phishing eingestuft. Im September war es noch eine von 91 E-Mails beziehungsweise 1,10 %. Links fanden sich in 79 % der Phishing-E-Mails, während 14 % Anhänge enthielten. Nordamerika wies mit einer von 123 E-Mails die höchste regionale Phishing-Rate auf. In der Branche Bauwesen und Ingenieurwesen lag die Rate mit 1,72 %, also einer von 58 E-Mails, am höchsten.
Die Ransomware-Aktivität entwickelte sich in die entgegengesetzte Richtung. Check Point meldete im Oktober 1.063 Angriffe, 35 % mehr als im Oktober 2025 und die höchste bislang gemeldete Zahl. Auf Business Services entfielen 31,5 % der gemeldeten Opfer, gefolgt von Konsumgütern und -dienstleistungen mit 14,9 % sowie der industriellen Fertigung mit 11,6 %.
Nordamerika stand für 48 % der gemeldeten Ransomware-Vorfälle, Europa für 22 % und APAC für 18 %. The Gentlemen war mit einem Anteil von 13 % der veröffentlichten Angriffe die am weitesten verbreitete Gruppe, gefolgt von Qilin mit 12 %. Die Erpressergruppe n0n kam auf 8 % und stieg nur einen Monat nach ihrem ersten Auftreten in die Top drei auf. Ihren monatlichen Anteil an den veröffentlichten Opfern vervierfachte sie. Laut Check Point setzt n0n in hohem Maße auf KI-gestützte Tools.
Für Organisationen deuten die Ergebnisse auf Risiken in Netzwerken, Cloud-Systemen, Endgeräten, E-Mails und KI-Diensten hin. Check Points auf Prävention ausgerichteter Ansatz setzt auf KI-gestützte Sicherheit, durchgängige Transparenz und den Austausch von Informationen über die gesamte Angriffsfläche hinweg.