Armor-CEO auf der GovWare: KI steuern, statt sie zu verbieten
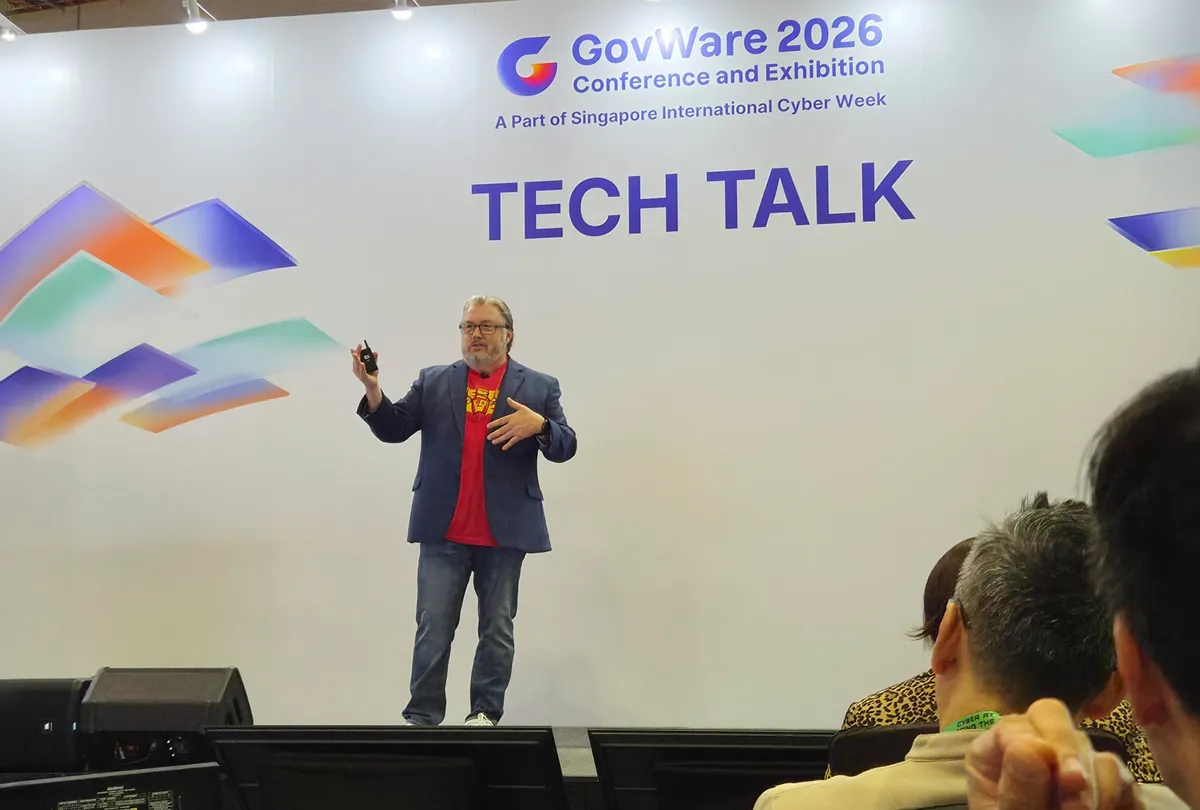
Ein KI-Verbot funktioniert nicht, sagte Armor-Gründer und -CEO Chris Drake auf der Konferenz GovWare 2026 in Singapur. CISOs sollten stattdessen die Bedingungen für den Einsatz festlegen und überprüfbare Nachweise einfordern. In seiner Session bei den Tech Talk Spotlights erklärte Drake, KI solle nützliche Geschäftsaufgaben innerhalb der Richtlinien automatisch erledigen.
- Armor-CEO Chris Drake sagte auf der GovWare 2026 in Singapur, ein KI-Verbot funktioniere nicht, CISOs sollten die Bedingungen für den Einsatz festlegen.
- Laut Drake können Agenten Dateien lesen, Daten senden und Aktionen ausführen, und EDR allein kann lokale VMs nicht vollständig überwachen.
- Der AI Pulse Survey von Protiviti vom Februar 2026 ergab, dass 47 % der großen Organisationen eine unvollständige Sicht auf die KI-Nutzung ihrer Beschäftigten hatten.
- Drake forderte CISOs auf, ein schriftliches Mandat, benannte Risikoverantwortliche und einen Eskalationsweg zum Risikoausschuss einzurichten.
- Armor entwickelte Sovereign AI für den eigenen Betrieb und zeigt die Plattform bis zum 15. Oktober an Stand A22.
CISOs zwischen Tempo und Schutz
Drakes Vortrag trug den Titel "Once Again. AI Puts CISOs Between a Rock and a Hard Place." Sicherheitsverantwortliche stünden unter Druck, KI-Innovationen nicht im Weg zu stehen und zugleich das Unternehmen zu schützen. Die Führungsebene sehe ein Wettbewerbsrisiko darin, zu langsam zu sein, während CISOs auch das Vertrauen der Kunden, vertragliche Zusagen und den Betrieb absichern müssten.
Laut Drake gelangt KI bereits über Mitarbeitende und deren Werkzeuge ins Unternehmen, oft ohne eine eigene Sicherheitsentscheidung. Er verglich dies mit dem Umstieg in die Cloud, als die Sicherheitsabteilung einen Anbieter prüfen und mitbestimmen konnte, welche Anwendungen und Daten die Unternehmensumgebung verlassen. "Bei der Cloud hatte der CISO wenigstens ein Mitspracherecht. Bei KI hat niemand gefragt. Ein Verbot funktioniert nicht, und wer das Thema ignoriert, schreibt damit am Ende den Breach-Bericht", sagte er.
Je nach Berechtigung könne ein Agent Dateien lesen, Daten senden und Aktionen ausführen, so Drake. Das Risiko könne sich über eine erlaubte Verbindung ausbreiten, selbst wenn die Firewall wie konfiguriert arbeitet.
Sichtbarkeitslücken auf Mitarbeitergeräten und in Lieferketten
Drake verwies auf Lücken bei der Sichtbarkeit lokaler virtueller Maschinen. Anthropic dokumentiere, dass Endpoint Detection and Response (EDR) auf dem Host Aktivitäten innerhalb der lokalen VM von Cowork nicht einsehen kann, und Docker dokumentiere, dass Prozesse in den lokalen Sandbox-MicroVMs für den Host unsichtbar sind. EDR allein könne keine vollständige Kontrolle gewährleisten, sagte er, Plattform-Telemetrie und Netzwerkkontrollen blieben wichtig.
Außerdem klärt ein Klick auf "Allow" durch Mitarbeitende nicht, ob das Unternehmen den Datenzugriff oder die Verarbeitung genehmigt hat. Lieferanten schaffen zusätzliche Angriffsfläche: Setzt ein Anbieter einen weiteren KI-Provider zur Verarbeitung der Daten einer Organisation ein, entsteht ein Fourth-Party-Risiko. Organisationen benötigten Nachweise darüber, welche Anbieter beteiligt sind, wo Daten verarbeitet werden, was gespeichert wird und welche vertraglichen Schutzmaßnahmen gelten.
Die Mitteilung verweist auf den AI Pulse Survey von Protiviti vom Februar 2026, wonach 47 % der großen Organisationen eine unvollständige Sicht auf die KI-Nutzung ihrer Beschäftigten angaben. Ein nützlicher, freigegebener KI-Weg könne den Anreiz verringern, Sicherheitsvorgaben zu umgehen, so Drake, wobei Erkennung und Lieferantenaufsicht unverzichtbar blieben.
Was Drake von CISOs erwartet
Auf Grundlage von Gesprächen im gesamten APAC-Raum beschrieb Drake den Druck auf CISOs, die an den CIO oder CTO berichten, der einen KI-Rollout vorantreibt. Er forderte sie auf, die Entscheidung anzuführen: das Geschäftsergebnis abstimmen, definieren, was ein Ja rechtfertigt, und Nachweise verlangen, dass sowohl die Kontrollen als auch das Geschäftsergebnis funktionieren.
- Ein schriftliches Mandat, KI-Nutzung zu genehmigen, einzuschränken oder zu stoppen.
- Eine benannte Führungskraft, die jede Risikoausnahme und deren Ablaufdatum verantwortet.
- Ein Eskalationsweg zum Risikoausschuss.
Dabei gehe es um Entscheidungen über die Bedingungen des Einsatzes, nicht um die Freigabe jeder routinemäßigen KI-Aktion, so Drake.
Die Datenklassifizierung sei vom Nice-to-have zum Must-have geworden. Organisationen müssten wissen, was ihre Daten enthalten, wem sie gehören und wie sie genutzt werden dürfen. "KI kann Daten nicht sicher nutzen, die Sie nicht steuern können", sagte er. Auf dieser Grundlage sollten Organisationen die Routing-Policy selbst verantworten: freigegebene externe Modelle nutzen, wenn die Datenrichtlinie es erlaubt, und private Ausführung, wenn es erforderlich ist. Unter den zulässigen Optionen werde dann nach Komplexität der Aufgabe, Modellfähigkeiten, Geschäftsanforderungen und Kosten gewählt.
KI kann dann autorisierte Aufgaben automatisch erledigen, mit Protokollen über abgerufene Daten, Richtlinienentscheidungen, Modelle, Routen, Aktionen und Ergebnisse. Anhand dieser Aufzeichnungen kann die Organisation nachvollziehen, was geschehen ist, ohne dass ein Mensch jeden Schritt freigibt.
Armors eigene Plattform und was sie für CISOs bedeutet
Armor, seit 2009 Anbieter für regulierte Branchen, stand nach eigenen Angaben vor derselben Herausforderung. Drake zufolge sorgte sich das Unternehmen, Kundendaten über öffentliche KI-Dienste zu leiten, bei denen Kontrollen und Audit-Nachweise die eigenen Kundenzusagen nicht erfüllen könnten. Es entwickelte für den eigenen Betrieb eine gesteuerte KI-Plattform, die heute Sovereign AI heißt, und betreibt sein Geschäft darauf. Armor zeigt Sovereign AI bis zum 15. Oktober an Stand A22.
Zum Schluss nannte Drake die Prinzipien hinter der Plattform: die Daten kennen, die Modellwahl erhalten, Routing-Richtlinien selbst verantworten, Aktionen kontrollieren und vollständige Prüfbarkeit verlangen. Leistungsfähige Agenten und ihre Zugangsdaten sollten in gesteuerten, isolierten und prüfbaren Umgebungen mit eingeschränktem Zugriff laufen, nicht auf den Laptops der Mitarbeitenden. Bevor ein KI-Werkzeug Zugriff erhält, sollten CISOs drei Fragen stellen: Was kann es berühren? Wohin kann es senden? Können wir kontrollieren, was es tut?
Seine Botschaft an CISOs lautete: "Ja. Mit Regeln. Mit Autorität. Mit Nachweisen." Die Präsentation ist unter sovai.com/govware26 abrufbar. Da der Vortrag von einem Anbieter stammt, der in diesem Bereich ein Produkt verkauft, spiegeln die Empfehlungen den Ansatz von Armor wider.
PR Newswire: AI Needs a Governed Path, Not a Ban, Armor Founder Tells GovWare