AWS nutzt Mathematik zur Validierung der Cloud-WAN-Netzwerksegmentierung
Amazon Web Services setzt sein Tool für automatisiertes Schließen, Tiros, ein, um zu prüfen, ob bereitgestellte AWS-Cloud-WAN-Netzwerke ihre vorgesehenen Isolationsregeln einhalten. Dafür werden Netzwerkkonfigurationen mathematisch modelliert und erreichbare Pfade untersucht, ohne auf eine dynamische Paketanalyse angewiesen zu sein.
- Tiros analysiert die Topologie von AWS Cloud WAN mithilfe von Routingtabellen, Attachments und Richtliniendokumenten.
- Das Tool leitet erreichbare Pfade aus einem logischen Netzwerkmodell ab.
- AWS zufolge kann die Analyse bis zu einmal pro Stunde ausgeführt werden.
- Die Validierung alarmiert Betreiber, wenn die Erreichbarkeit von der erwarteten Segmentierung abweicht.
- Die Methode vermeidet eine dynamische Paketanalyse über die modellierten Pfade hinweg.
Von Netzwerkkonfigurationen zu logischen Modellen
Organisationen nutzen Weitverkehrsnetze, um lokale Netzwerke über geografische Regionen hinweg zu verbinden. Gleichzeitig müssen sie möglicherweise Ressourcen innerhalb dieser Netzwerke voneinander isolieren. Entwicklungsumgebungen sollten beispielsweise von aktiven Websites getrennt bleiben. Ein Segmentierungsfehler könnte Datenverkehr in einen unbeabsichtigten Teil eines Netzwerks oder über eine organisatorische Grenze hinweg gelangen lassen.
Amazon Science zufolge bestand die herkömmliche Validierung häufig darin, Pakete durch ein Netzwerk zu schicken, um dessen Verhalten abzubilden. Aufgrund der Größe und Komplexität moderner Netzwerke ist es auf diese Weise nicht praktikabel, eine vollständige Karte zu erstellen. Daher testen Organisationen üblicherweise ausgewählte Teile eines Netzwerks. Mit diesem Stichprobenverfahren lässt sich die Segmentierung nicht erschöpfend validieren.
Tiros verfolgt einen statischen Ansatz. Für eine AWS-Cloud-WAN-Bereitstellung sammelt spezialisierte Software Routingtabellen, Attachments und Richtliniendokumente und wandelt diese Konfigurationen anschließend in logische Aussagen um, die das Netzwerkverhalten beschreiben. Tiros analysiert das daraus entstehende Modell und leitet die möglichen Pfade zwischen Netzwerkanhängen und Ziel-IP-Adressen ab.
Erwartete Isolation über alle modellierten Pfade prüfen
Das System vergleicht die abgeleiteten Pfade mit der in der Netzwerk-Richtlinie festgelegten Segmentierung. Existiert kein Pfad zwischen Segmenten, die voneinander isoliert sein sollen, ist die Validierung erfolgreich. Weicht die festgestellte Erreichbarkeit von der erwarteten Segmentierung ab, alarmiert das System einen Betreiber.
Amazon Science zufolge kann Tiros die Topologie eines bereitgestellten AWS-Cloud-WAN-Netzwerks bis zu einmal pro Stunde analysieren. Die Analyse liefert einen mathematischen Nachweis dafür, dass die topologische Beschreibung des Netzwerks mit seinen Isolationsvorgaben übereinstimmt. Sie testet somit nicht nur den Datenverkehr, der während eines Stichprobenzeitraums zufällig durch das Netzwerk läuft.
Die Methode baut auf dem früheren Einsatz von Tiros in kundenorientierten Diensten wie Amazon Inspector, VPC Reachability Analyzer und Network Access Analyzer auf. Diese Dienste konzentrieren sich auf die Erreichbarkeit, etwa darauf, ob eine gültige Folge von Anfragen eine Netzwerkressource mit einer anderen verbinden kann. Die von Amazon beschriebene Erkenntnis lautet, dass die Bestimmung erreichbarer Pfade auch offenlegen kann, wenn Pfade zwischen Ressourcen fehlen, die nicht miteinander kommunizieren sollten.
Schutz für Produktions- und Entwicklungsumgebungen
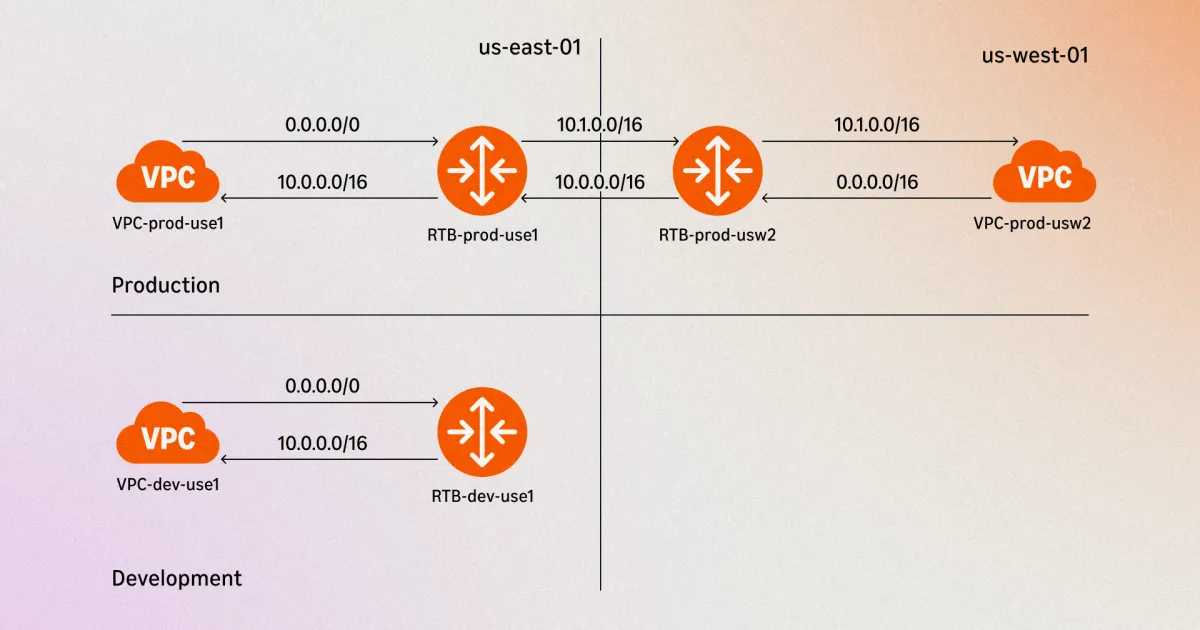
Amazon veranschaulicht den Ansatz anhand eines Unternehmens, das Cloud WAN verwendet, um Ressourcen in den beiden Regionen us-east-1 und us-west-2 zu verbinden. Seine Richtlinie definiert getrennte Produktions- und Entwicklungssegmente. VPC-prod-use1 und VPC-prod-usw2 gehören zur Produktion, während VPC-dev-use1 der Entwicklung zugeordnet ist.
Das Beispiel zeigt ein mögliches Problem, wenn VPC-prod-use1 und VPC-dev-use1 denselben Adressraum 10.0.0.0/16 verwenden. Würden die VPCs im selben Segment platziert oder wäre die Segmentierung falsch konfiguriert, könnte ein Paket für diesen Adressraum ein nicht deterministisches Ziel haben. In der Praxis könnte Kundendatenverkehr laut Amazon dann statt in der Produktionsumgebung in einer Entwicklungs-VPC ankommen.
Tiros bildet die Konfiguration mit Regeln und Fakten ab und fragt das Modell anschließend nach Zuordnungen, die VPCs und IP-Adressen miteinander verknüpfen. Findet das System keine Zuordnung, bei der eine Produktions-VPC eine Entwicklungs-VPC erreicht oder umgekehrt, zeigen die Ergebnisse, dass die Segmentierung des Kernnetzwerks mit der Richtlinie übereinstimmt.
Was der Ansatz für AWS-Kunden bedeutet
Die Technik bietet Kunden laut Amazon Science eine Möglichkeit, die Segmentierung zu validieren, ohne separate Erreichbarkeitstests auszuführen. Sie soll Sicherheit über alle im Modell abgebildeten Pfade hinweg geben und damit eine Einschränkung paketbasierter Tests beheben, die nur ausgewählte Datenverkehrsrouten untersuchen können.
Amazon zufolge ist der Ansatz nicht auf Cloud WAN beschränkt. Bei AWS wird automatisiertes Schließen eingesetzt, um Systemeigenschaften zu analysieren, die zu groß für erschöpfende Tests sind. IAM Access Analyzer verwendet die Zelkova-Engine, um zu ermitteln, ob Richtlinien Ressourcen möglicherweise Konten von außerhalb Zugriff gewähren, und um S3-Buckets zu identifizieren, die öffentlich oder mit anderen Konten geteilt sind. VPC Reachability Analyzer nutzt dieselbe übergeordnete Grundlage, um festzustellen, ob eine Netzwerkressource eine andere erreichen kann.
Für Netzwerkbetreiber bedeutet dies eine Verschiebung: Statt den stichprobenartig erfassten Datenverkehr zu testen, werden logische Richtlinien mit der modellierten Konnektivität abgeglichen. Das Ergebnis hängt von den im Modell abgebildeten Konfigurationsinformationen ab. AWS präsentiert Tiros jedoch als Möglichkeit, wiederholt zu prüfen, ob eine bereitgestellte Cloud-WAN-Topologie ihre vorgesehene Segmentierung weiterhin durchsetzt.
Amazon Science: Using mathematics to validate network configurations