Claude-Code-Einstellungen legten 1.379 Geheimnisse in öffentlichen GitHub-Dateien offen
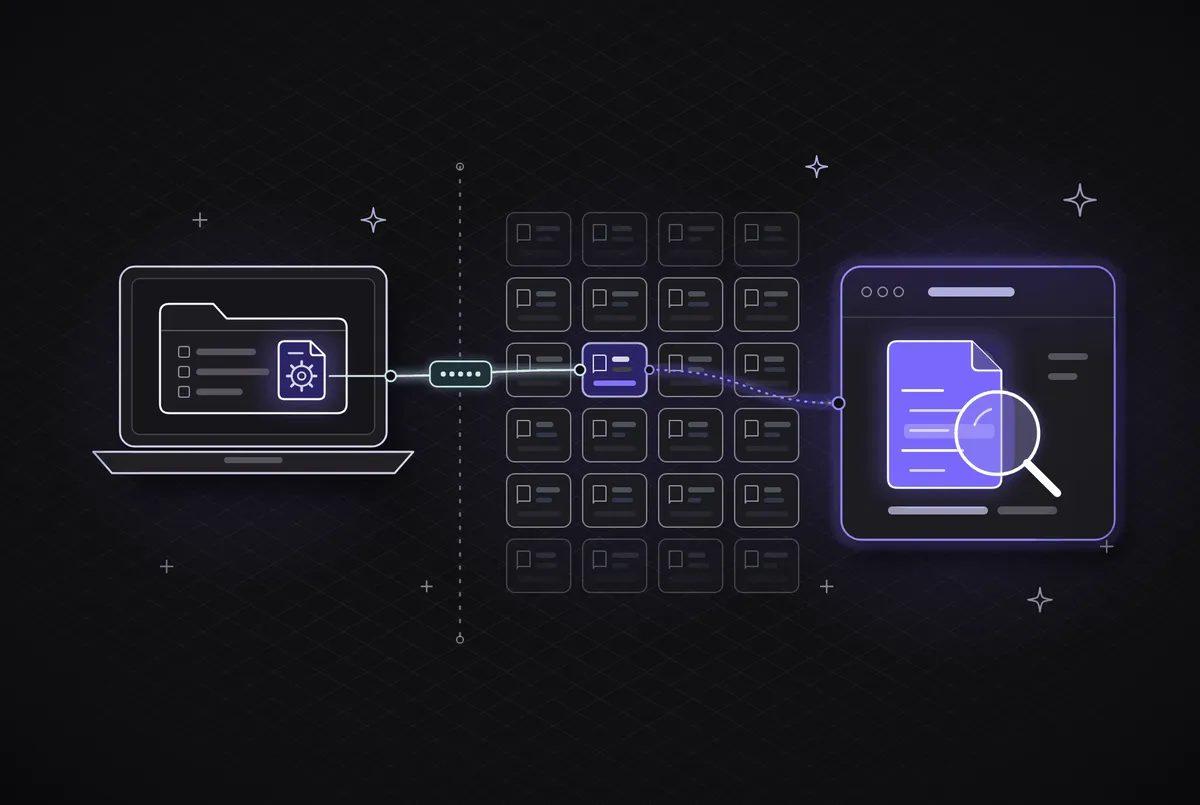
Die Genehmigungseinstellungen von Claude Code legten laut einer von The Hacker News berichteten Untersuchung des Sicherheitsunternehmens Apiiro in 1.122 öffentlichen GitHub-Dateien insgesamt 1.379 unterschiedliche Geheimnisse offen. Die Ergebnisse zeigen, wie eine Komfortfunktion die Befehlshistorie von Entwicklern in sensiblen Code verwandeln kann, der in einem Repository landet.
- Apiiro fand 1.122 öffentliche Einstellungsdateien mit mindestens einem Geheimnis.
- Die Dateien enthielten 1.379 unterschiedliche Geheimnisse, darunter 379 Datenbankpasswörter.
- Die Scanner zur Erkennung von Geheimnissen übersahen in Apiiros Test 215 Dateien.
- Ältere Git-Versionen und Repository-Forks bewahrten zusätzliche Geheimnisse.
- Die Quelle empfiehlt, Agent-Einstellungen wie Anwendungscode zu prüfen.
Eine Genehmigung kann ein Passwort im Klartext speichern
Claude Code fragt vor der Ausführung der meisten Shell-Befehle nach. Wählt ein Entwickler „Ja, und nicht mehr fragen“, kann das Tool eine Erlaubnisregel in .claude/settings.local.json innerhalb des Projekts speichern. Bei der Regel kann es sich um ein Muster wie npm test * oder um einen konkreten Befehl handeln.
Enthält der Befehl ein Passwort oder Token, kann der exakte Befehl laut der Untersuchung von Apiiro im Klartext gespeichert werden. Apiiro durchsuchte zwischen dem 1. und 3. Nov 2026 öffentliche GitHub-Dateien und veröffentlichte die Untersuchung am 5. Nov 2026.
Die Forscher fanden 104.185 Kopien von .claude/settings.local.json in 103.617 Repositories. Davon enthielten 1.122 Dateien in 1.105 Repositories mindestens ein Geheimnis. Die Dateien enthielten 1.379 unterschiedliche Geheimnisse, darunter 379 Datenbankpasswörter, 43 SSH-Zugangsdaten, 42 GitHub-, GitLab- und npm-Token sowie 23 AWS-Schlüssel.
Git-Historie und Scanner sorgen für zusätzliche Risiken
Apiiro prüfte nicht, ob die Zugangsdaten noch funktionierten. Ein von dem Unternehmen benachrichtigtes Unternehmen bestätigte jedoch, dass sein Schlüssel noch aktiv war. Die Forscher fanden außerdem 734 zusätzliche Geheimnisse in älteren Versionen aus 509 Repositories. Darüber hinaus enthielten 211 Forks von 74 Repositories dieselben Geheimnisse.
Das Entfernen einer Einstellungsdatei löscht frühere Versionen nicht aus der Git-Historie und beseitigt auch keine Kopien in Forks. Apiiro empfiehlt daher, Zugangsdaten vor der Bereinigung der Repositories zu ändern.
Auch das Scannen nach Geheimnissen erkannte im Test nicht jede Datei. Gitleaks markierte 564 der 1.122 Dateien, während TruffleHog bei einem Lauf ohne Verifizierungsschritt 643 Dateien markierte. Keines der beiden Tools erkannte 215 Dateien. In Befehle eingebettete Passwörter können gewöhnlichem Text ähneln und nicht bekannten Schlüsselformaten entsprechen.
Anthropic erklärte, die Datei „soll lokal bleiben“, und dass Claude Code sie beim Erstellen in die Ignorierliste von Git aufnimmt. Boris Cherny aus dem Claude-Code-Team schrieb außerdem, sie sei „keine Datei, die man in die Quellcodeverwaltung einchecken sollte“, und sagte: „Unabhängig davon, welchen Agenten man verwendet, sollte die Erkennung von Geheimnissen aktiviert sein.“
Warum Agent-Einstellungen einer Codeprüfung bedürfen
Das Problem geht über eine einzelne Datei hinaus. Agentenordner wie .claude/, .cursor/, .gemini/ und .specstory/ können Berechtigungen, Hooks, gespeicherte Befehle und andere Entscheidungen enthalten, die beeinflussen, was ein Agent ausführt. Der Beitrag argumentiert, dass diese Dateien wie .env-Dateien behandelt und wie Anwendungscode geprüft werden sollten.
In der Hälfte der Repositories mit einem Geheimnis war die Datei mindestens 217 Tage lang im Standard-Branch vorhanden. Apiiro ordnete die Dateien 63 Organisationen zu, hauptsächlich Softwareunternehmen. In 539 der 1.105 Repositories änderte ein Commit, in dem Claude als Mitautor aufgeführt wurde, die Datei.
Anthropics Cherny beschrieb das zugrunde liegende Problem als begrenzte menschliche Aufmerksamkeit. Wenn Agenten Entwickler dazu auffordern, weniger Befehle zu genehmigen, können sich dauerhafte Genehmigungen ansammeln, ohne dass jemand die vollständige Einstellungsdatei prüft. Der Beitrag empfiehlt, Verantwortlichkeiten festzulegen, Agent-Einstellungen bei jedem Pull Request zu prüfen und die Erkennung von Geheimnissen einzusetzen. Qodo erklärt, dass seine Plattform Pull Requests einschließlich Änderungen an Agent-Einstellungsdateien anhand von Vorgaben des Repositorys und der Organisation prüft. Gefundene Probleme kann Claude Code über sein Plugin beheben.