Gefälschte Claude-Code-Erweiterung war 11 Stunden im Cursor-Marktplatz verfügbar
Eine manipulierte Version der Claude-Code-Erweiterung von Anthropic, Version 2.1.313, war am 29. Oktober im VS-Code-Erweiterungsmarktplatz von Cursor verfügbar und versuchte, eine dauerhafte SSH-Hintertür einzurichten. Das geht aus der Darstellung von Kilo Code zu dem Vorfall hervor. Bis zu 5.000 Nutzerinnen und Nutzer könnten sie installiert haben.
- Eine manipulierte Claude-Code-Erweiterung in Version 2.1.313 war am 29. Oktober von etwa 2:27 Uhr bis 13:35 Uhr PT im Cursor-Marktplatz verfügbar.
- Bis zu 5.000 Nutzer könnten sie installiert haben; sie versuchte, per Angreifer-Schlüssel namens svc-telemetry eine dauerhafte SSH-Hintertür zu platzieren.
- Deinstallieren genügt nicht: Die Schadsoftware hinterlässt laufende Skripte, daher sollten Betroffene Cursors Bereinigungsskript ausführen und Zugangsdaten von einem sauberen Rechner aus erneuern.
- Kilo Code empfiehlt Allowlists für Herausgeber, festgeschriebene Versionen, keine ungeprüften Auto-Updates und Editoren ohne Administratorrechte.
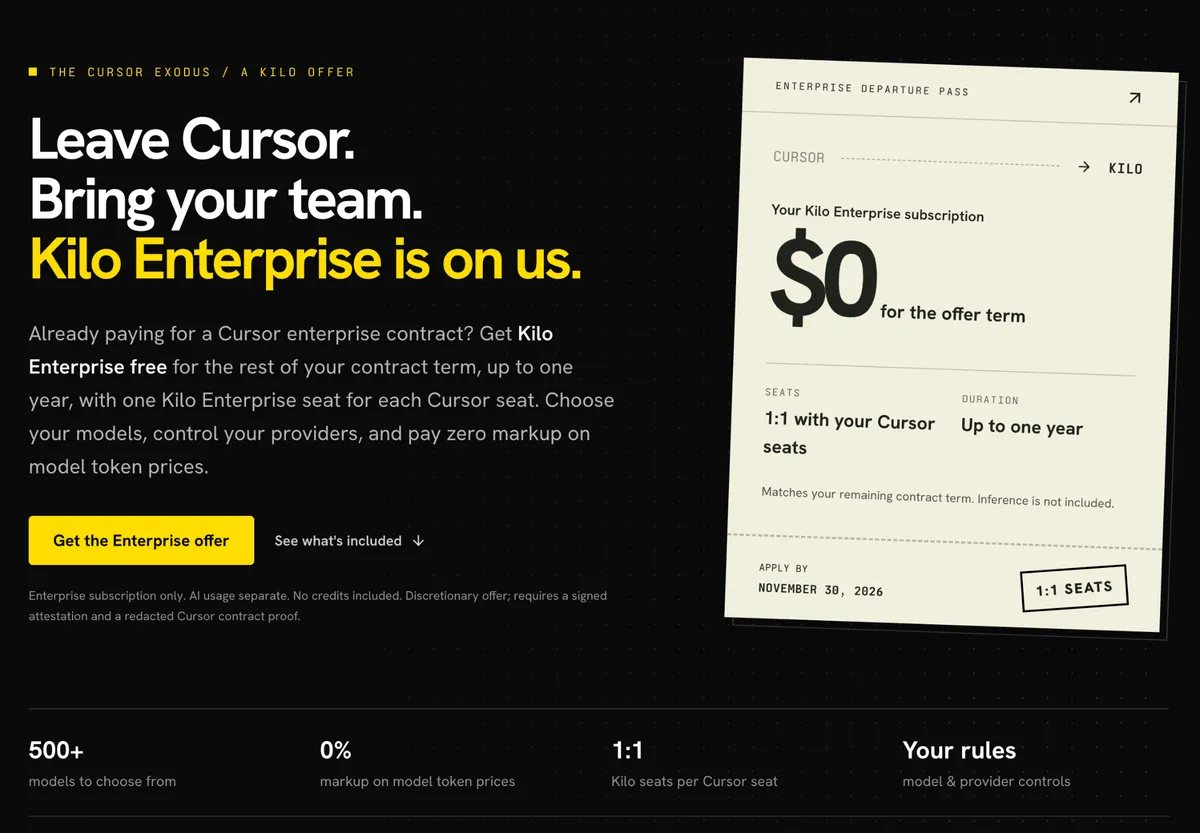
- Kilo bietet Kilo Enterprise für die Restlaufzeit eines Cursor-Vertrags kostenlos an, bis zu 12 Monate; Bewerbungen sind bis zum 30. November 2026 möglich.
Was im Cursor-Marktplatz geschah
Anthropic hat die Erweiterung nicht gebaut. Laut Kilo Code war die schädliche Version am 29. Oktober von etwa 2:27 Uhr bis 13:35 Uhr PT online. Cursor entdeckte sie, entfernte sie, schaltete den Marktplatz ab, rotierte Schlüssel und sorgte gemeinsam mit dem Hosting-Anbieter dafür, dass der Server des Angreifers vom Netz genommen wurde. Das Unternehmen veröffentlichte außerdem eine ausführliche Sicherheitsmitteilung, was laut Kilo Code Anerkennung verdient.
Kilo Code argumentiert, der Angriff sei simpel gewesen: ein vertrauenswürdiger Name, eine neue Versionsnummer und eine Installation oder ein automatisches Update. Das habe genügt.
Was der schädliche Build tat
Nach Cursors Erkenntnissen, wie Kilo Code sie wiedergibt, versuchte die Erweiterung, eine dauerhafte SSH-Hintertür zu platzieren. Sie ging dabei wie folgt vor:
- Sie sammelte Host-Daten: Hostname, Benutzername, Betriebssystem, Home-Verzeichnis, Namen von Umgebungsvariablen, Git-E-Mail-Adresse und öffentliche IP.
- Sie trug einen vom Angreifer kontrollierten SSH-Schlüssel mit der Bezeichnung svc-telemetry in die Datei authorized_keys ein.
- Sie versuchte, den lokalen SSH-Dienst zu aktivieren und einen Reverse-Tunnel zu öffnen. Auf den meisten Rechnern scheiterte das, weil dafür Administratorrechte nötig sind.
- Sie richtete Persistenz über einen LaunchAgent unter macOS oder eine geplante Aufgabe unter Windows ein und startete den Tunnelversuch alle 60 Sekunden erneut.
- Sie meldete sich per HTTP beim Angreifer zurück.
Wer diese Version in dem Zeitfenster installiert oder aktualisiert hat, sollte nach dem svc-telemetry-Schlüssel suchen, Cursors Bereinigungsskript ausführen und Zugangsdaten von einem sauberen Rechner aus erneuern. Die Erweiterung zu deinstallieren reicht nicht, denn die Schadsoftware hinterlässt Skripte, die weiterlaufen. Cursors Mitteilung enthält die vollständigen Schritte und Indikatoren einer Kompromittierung.
Die eigene KI-Toolchain kennen
Laut Kilo Code laufen in KI-Coding-Tools inzwischen immer mehr Zusatzkomponenten: Erweiterungen, MCP-Server, Skills und Plug-ins. Viele können ein Repository lesen, Shell-Befehle ausführen und auf die Umgebung zugreifen. Die Software-Lieferkette sei damit in den Editor gewandert, und die meisten Teams hätten sie noch nicht im Blick.
Zu jeder Komponente sollten Teams laut dem Beitrag vier Fragen beantworten können: Wer hat sie entwickelt, was hat sich seit der letzten vertrauenswürdigen Version geändert, was tut sie und was darf sie? Zu den praktischen Empfehlungen zählen:
- Herausgeber auf eine Allowlist setzen und Versionen für alles mit Shell- oder Dateizugriff festschreiben.
- Agent-Erweiterungen nicht ungeprüft automatisch aktualisieren lassen.
- Editoren ohne Administratorrechte betreiben. Bei diesem Vorfall verhinderte der fehlende Adminzugriff auf den meisten Rechnern den schlimmsten Schritt.
- MCP-Server wie Abhängigkeiten prüfen.
- Typische Persistenzorte überwachen, etwa ~/.ssh/authorized_keys, LaunchAgents, geplante Aufgaben und Autostart-Ordner.
- Richtlinien zentral festlegen, statt jede Entwicklerin und jeden Entwickler allein entscheiden zu lassen.
Kilos Angebot und die Cursor-Exodus-Aktion
Kilo Code räumt ein, dass kein Editor immun ist, und weist darauf hin, dass auch Kilo als Erweiterung ausgeliefert wird. Das Unternehmen verweist auf seinen Open-Source-Code auf GitHub, auf die Administrationsfunktionen von Kilo Enterprise (Modell- und Anbietereinstellungen pro Organisation, SSO, SCIM, rollenbasierte Zugriffskontrolle und Audit-Logs), auf Anbieterrichtlinien sowie auf Guardrails, die gemeinsam mit Enkrypt AI entstanden sind. Administratoren sollen künftig an einer zentralen Stelle Guardrails für alle Nutzer aktivieren können, dazu kommen MCP Scan und Skill Scan von Enkrypt AI, die MCP-Server und Skills prüfen, bevor sie laufen.
Der Beitrag verweist auch auf Änderungen beim Modellzugang in Cursor. Demnach hat OpenAI erklärt, nach der Übernahme von Cursor durch SpaceX keine künftigen Modelle mehr an Cursor zu liefern; der Zugang zu OpenAI-Modellen in Cursor soll am 12. November 2026 enden. Cursors neue X-Subscription-Tarife, so der Beitrag weiter, streichen das enthaltene Kontingent für Modelle von Drittanbietern.
Vor diesem Hintergrund bietet Kilo an, Kilo Enterprise für die Restlaufzeit eines Cursor-Enterprise-Vertrags kostenlos bereitzustellen, bis zu 12 Monate lang, mit Lizenzen im Verhältnis 1:1 zu den Cursor-Lizenzen. Über das Kilo Gateway nennt Kilo mehr als 500 Modelle ohne Aufschlag auf die Token-Preise sowie Unterstützung für eigene Schlüssel, lokale Modelle oder berechtigte ChatGPT-Plus- und -Pro-Abos. Bewerbungen sind bis zum 30. November 2026 möglich. Die KI-Nutzung wird separat abgerechnet, Guthaben sind nicht enthalten, das Angebot steht im Ermessen von Kilo und setzt eine unterschriebene Bestätigung sowie einen geschwärzten Nachweis des Cursor-Vertrags voraus. Der Cursor-Vertrag wird dadurch weder gekündigt noch erstattet.
Was das für Teams bedeutet
Der Vorfall zeigt, wie wenig nötig war, um über einen vertrauenswürdigen Erweiterungsnamen auf Entwicklerrechner zu gelangen. Kilo Codes Rat lautet, noch in dieser Woche die KI-Toolchain zu prüfen, unabhängig vom genutzten Editor, und sich nicht vom Marktplatz oder von den Anbieterabkommen eines einzelnen Herstellers abhängig zu machen. Teams, die einen Wechsel erwägen, können Kilo laut dem Beitrag parallel zu Cursor auf echten Repositories testen, Qualität und Kosten vergleichen und dann umstellen. Dabei gilt es zu beachten: Die Empfehlungen stammen von einem Wettbewerber von Cursor, der zugleich sein eigenes Angebot bewirbt.
Kilo Code: Know Your AI Toolchain: Lessons from the Cursor Marketplace Incident