CodeRabbit erreicht 100 Millionen US-Dollar ARR, Nachfrage nach KI-Code-Reviews wächst
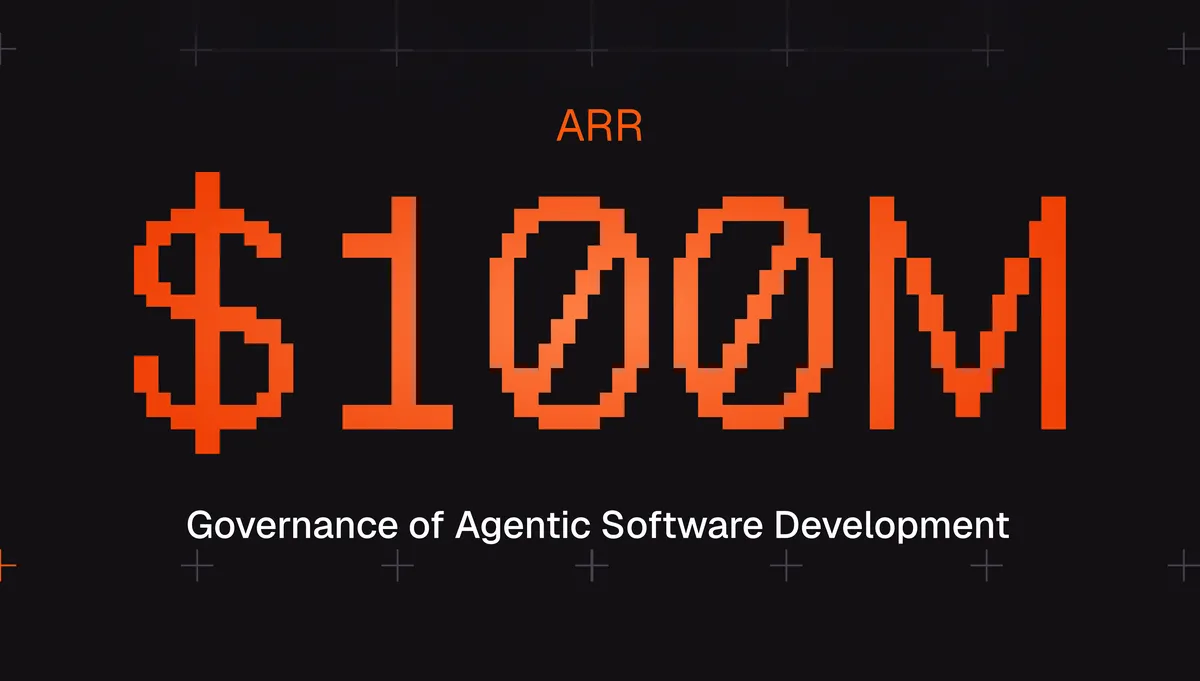
CodeRabbit hat den eigenen Angaben zufolge seinen jährlich wiederkehrenden Umsatz in etwas mehr als einem Jahr von 10 Millionen auf 100 Millionen US-Dollar gesteigert. Entwicklungsteams nutzen die Tools des Unternehmens, um Code zu prüfen, zu erklären, zu priorisieren und abzusichern. Nach Angaben des Unternehmens verwenden inzwischen mehr als 20.000 Kunden und 400.000 monatlich aktive Nutzer die Plattform.
- CodeRabbit zufolge stieg der ARR in etwas mehr als einem Jahr von 10 Millionen auf 100 Millionen US-Dollar.
- Mehr als 20.000 Kunden und 400.000 monatlich aktive Nutzer verwenden die Plattform.
- Nach Angaben des Unternehmens durchlaufen jede Woche mehr als 3 Millionen Pull Requests CodeRabbit.
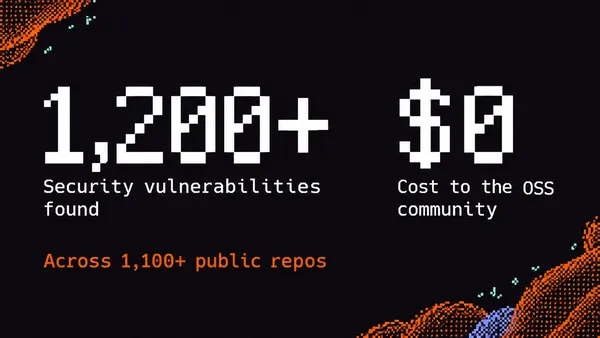
- Das kostenlose Programm Deep Scans fand mehr als 43.000 kritische oder schwerwiegende Befunde.
- CodeRabbit ist über Marktplätze von Anthropic, OpenAI, SpaceX, Grok und Google Antigravity verfügbar.
KI-generierter Code schafft Engpass bei der Validierung
CodeRabbit zufolge erzeugen Softwareteams Code im Tempo agentischer Systeme, während sich weite Teile des übrigen Softwareentwicklungszyklus weiterhin auf Prozesse stützen, die für menschliches Arbeitstempo entwickelt wurden. Das Unternehmen sieht Code-Reviews, die Entscheidung darüber, welche Änderungen zusammengeführt werden, das Verständnis der Funktion einer Änderung sowie die Überwachung veröffentlichter Software auf Risiken als zentrale Engpässe.
Das Unternehmen startete mit Code-Reviews, weil dies der erste Engpass war, auf den Teams stießen. Nun positioniert es seine Produkte als Kategorie für KI-gestützte Softwarevalidierung, die mehrere Phasen des Entwicklungszyklus unterstützen soll.
Nach Angaben von CodeRabbit leiten Entwicklungsteams jede Woche mehr als 3 Millionen Pull Requests über die Plattform. Das Unternehmen sagt, es habe mehr als 100 Millionen Probleme, Fehler und Schwachstellen erkannt, bevor Code die Produktion erreicht habe. Gleichzeitig veröffentliche das durchschnittliche Team, das CodeRabbit einsetzt, Software doppelt so schnell wie zuvor.
Das Unternehmen sieht den Bedarf, menschliches Urteilsvermögen an die Code-Erzeugung anzupassen
CodeRabbit verweist auf größere und häufigere Pull Requests als Folge des Einsatzes von Coding-Agenten. In einer vom Unternehmen beobachteten Kohorte stieg die Zahl der wöchentlichen Pull Requests im Jahresvergleich um 128 %. CodeRabbit zitiert außerdem eine Umfrage von New Relic aus dem Juni 2026, in der 62 % der Technologieführungskräfte angaben, dass ihre Teams häufig KI-generierten Code ohne Prüfung Zeile für Zeile in die Produktion bringen.
Das Unternehmen argumentiert, dass die Prüfung von KI-generiertem Code mehr erfordert, als Fehler oder bekannte problematische Muster zu finden. Teams müssen außerdem feststellen, ob Änderungen ihren Standards entsprechen, zum vorgesehenen Zweck und zur Architektur passen und Duplikate oder unnötige Komplexität vermeiden. Laut CodeRabbit sollte die Validierungsschicht unabhängig von dem Agenten bleiben, der den Code erzeugt hat.
„Wir entwickeln beruflich KI, und unsere Ingenieure arbeiten jeden Tag damit. Deshalb wissen wir, dass die Code-Erzeugung nie der schwierige Teil war. Ihm zu vertrauen, schon“, sagte Brian Peterson, Mitgründer und CTO von Dialpad, in der Unternehmensankündigung.
Sicherheitsscans finden schwerwiegende Probleme
CodeRabbit zufolge ist Sicherheit zu einem Bestandteil von Softwarequalität geworden, da Angreifer Agenten einsetzen, um unbekannten Code nach Schwachstellen zu durchsuchen. Im Oktober trat das Unternehmen dem OpenAI Daybreak Defense Network bei und integrierte die GPT-Cyber-Modelle von OpenAI in CodeRabbit Secure.
Außerdem stellte es 1 Million US-Dollar bereit, um kostenlose Deep Scans für jede Organisation und jedes Open-Source-Projekt zu finanzieren. In den ersten zehn Tagen des Programms führten nach Angaben von CodeRabbit mehr als 2.700 Organisationen über 13.000 Scans durch. Dabei wurden mehr als 43.000 kritische oder schwerwiegende Befunde entdeckt. In jedem dritten überprüften Repository gab es mindestens einen solchen Befund. Nach Angaben des Unternehmens waren bereits nahezu 10.000 der Schwachstellen behoben.
CodeRabbit baut Präsenz auf Marktplätzen für Coding-Agenten aus
Das Unternehmen stellt seine Review-Tools neben mehreren Plattformen für Coding-Agenten bereit. CodeRabbit war im Mai auf dem Claude Marketplace von Anthropic verfügbar und trat im September als Ankerpartner dem OpenAI Marketplace bei. Nach Angaben von CodeRabbit können Kunden auf beiden Marktplätzen bestehende Ausgabenverpflichtungen für den Dienst verwenden und erhalten dafür eine einzige Rechnung.
Im Oktober wurde CodeRabbit autorisierter Partner im SpaceX Super Intelligence Partner Network und startete im Grok Build Plugin Marketplace. Diese Woche kam der Dienst im Google Antigravity Plugin Marketplace hinzu. Dort schreibt Antigravity den Code, CodeRabbit prüft ihn und Antigravity behebt die Befunde in derselben agentischen Schleife.
CodeRabbit zufolge ist seine Review-Pipeline modellunabhängig. Im Januar ergänzte das Unternehmen die Familie offener Modelle von NVIDIA, Nemotron, um die bereits in der Pipeline eingesetzten Frontier-Modelle. Für Nutzer stellt das Unternehmen diese unabhängige Review-Schicht als Möglichkeit dar, Code unabhängig davon zu validieren, welcher Agent oder welches Modell ihn erstellt hat. Nach Angaben von CodeRabbit ist der Dienst zum Einstieg kostenlos und in zwei Klicks eingerichtet.
CodeRabbit: CodeRabbit Passes $100 million in ARR