CodeRabbit findet 1.215 Sicherheitsprobleme in Open-Source-Repositories
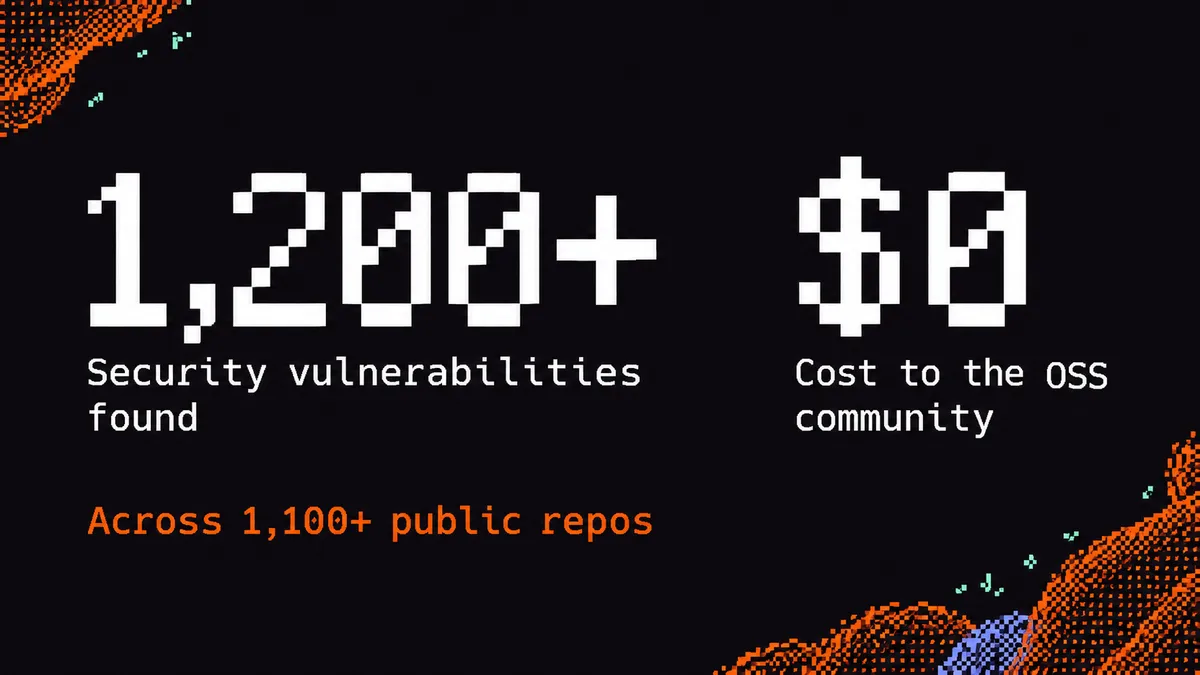
CodeRabbit zufolge haben seine Secure Deep Scans 1.215 schwerwiegende oder kritische Sicherheitsprobleme in 1.125 öffentlichen Repositories aufgedeckt. Mindestens 75 davon wurden bereits behoben. Im Rahmen seiner Sicherheitskampagne bietet das Unternehmen qualifizierten Open-Source-Projekten weiterhin einen kostenlosen Deep Scan an.
- Deep Scans identifizierten 1.215 schwerwiegende oder kritische Probleme in 1.125 öffentlichen Repositories.
- Die Ergebnisse umfassten 1.200 schwerwiegende und 15 kritische Probleme.
- Mindestens 75 Probleme wurden behoben.
- Qualifizierte Projekte können einen kostenlosen ersten Deep Scan im Wert von bis zu 1.000 US-Dollar erhalten.
- CodeRabbits Funktion „Fix with AI“ kann Patches vorbereiten und Pull Requests zur Prüfung eröffnen.
Deep Scans deckten mehr als 1.200 Probleme auf
CodeRabbit führte die Scans zwischen dem 23. Oktober und dem 3. November durch. Die Ergebnisse umfassten 1.200 schwerwiegende und 15 kritische Probleme. Mindestens 75 davon wurden bislang behoben.
Zu den häufigsten Problemen zählten laut dem Unternehmen fehlende Prüfungen von Zuständigkeiten, der unsichere Umgang mit Browser-Skripten, eine schwache Identitätsprüfung, unsichere Dateipfade, unvollständige Prüfungen des Sitzungsablaufs und die Offenlegung von Informationen. Diese Probleme können entstehen, wenn Sicherheitskontrollen über Routen, Dienste, Datenbankabfragen oder andere Teile einer Anwendung verteilt sind.
Herrington Darkholme, der Entwickler von ast-grep, sagte in der Ankündigung des Unternehmens: „Ich habe Deep Scan mit ast-grep ausprobiert und war von der Präzision beeindruckt. Wenn Schwachstellen vor der Meldung nachgewiesen werden, ist jeder Fund deutlich besser verwertbar.“
Das Tool verfolgt Codepfade und überprüft seine Ergebnisse
Secure Deep Scan untersucht laut CodeRabbit festgeschriebenen Code und die Infrastrukturkonfiguration eines Open-Source-Repositorys, einschließlich älteren Codes. Der Ablauf erfasst sicherheitsrelevante Einstiegspunkte, Vertrauensgrenzen, Zugriffskontrollen, sensible Vorgänge und Konfigurationen, bevor vermutete Schwachstellen über verbundene Codepfade hinweg untersucht werden.
Ein separater Verifizierer öffnet anschließend die angegebene Quelle erneut, prüft, ob der gemeldete Pfad erreichbar ist, und sucht nach vorhandenen Schutzmaßnahmen, die eine Ausnutzung verhindern könnten. Die Ergebnisse enthalten den Schweregrad, unterstützenden Code und eine Begründung. So können Maintainer die Belege hinter dem Ergebnis prüfen.
Bei unterstützten Ergebnissen sendet die Funktion „Fix with AI“ das Problem an den CodeRabbit Agent. Dieser erstellt einen vorgeschlagenen Patch und eröffnet zur Prüfung einen Pull Request. Maintainer können den Vorgang verfolgen, Änderungen anfordern und den Diff prüfen. Sie können den Fund und die Empfehlung außerdem als eigenständiges Markdown-Dokument mit einem anderen Coding-Agenten teilen.
CodeRabbit beschreibt Deep Scan als Ergänzung zu regelbasierter statischer Analyse und dem Scannen von Abhängigkeiten. Inkrementelle Delta-Scans können geänderte Dateien sowie Bereiche erneut prüfen, die nach einem ersten vollständigen Scan noch veraltet oder nicht verifiziert sind.
Open-Source-Projekte können einen kostenlosen Scan erhalten
CodeRabbit begründete den Bedarf an eingehenderen Prüfungen mit Angriffen, bei denen KI-Agenten mehrere Wege ausprobieren, sich an fehlgeschlagene Versuche anpassen und Teile eines Eindringens innerhalb von Minuten oder Sekunden abschließen können. Das Unternehmen verwies außerdem auf aktuelle Sicherheitsvorfälle im Zusammenhang mit PHP, LiteLLM und einem von Node.js, Bun und .NET behobenen Brotli-Speicherfehler.
Die kostenlose Deep-Scan-Aktion im Umfang von 1 Million US-Dollar ist laut CodeRabbit beendet. Das Unternehmen hält jedoch an seiner Zusage von mehr als 10 Millionen US-Dollar für Open Source fest. Open-Source-Projekte, die Deep Scan erstmals ausprobieren, können einen kostenlosen Scan erhalten, der bis zu 1.000 US-Dollar abdeckt. Voraussetzung ist, dass ein Projekt mindestens zwei Mitglieder hat.
Für Maintainer bietet das Angebot Zugriff auf einen Scan, der die Untersuchung von Schwachstellen, die Prüfung von Belegen und bei unterstützten Ergebnissen einen Lösungsvorschlag kombiniert. CodeRabbit betont, dass herkömmliche statische Analyse und das Scannen von Abhängigkeiten weiterhin Teil des Sicherheitsprozesses sein sollten. Secure Deep Scan sei als zusätzliche Möglichkeit zur Untersuchung anwendungsspezifischer Fehler gedacht.