Databricks bringt Lakebase und Genie als Echtzeit-Betrugsabwehr für Telekommunikationsanbieter in Stellung
Databricks hat ein Konzept zur Betrugserkennung für Telekommunikationsanbieter vorgestellt, das die Postgres-Engine Lakebase, Databricks Apps und den KI-Kollegen Genie auf einer einheitlich gesteuerten Plattform kombiniert. Laut Unternehmen soll es die Lücke schließen zwischen Betrügern, die mit Maschinengeschwindigkeit agieren, und Erkennungssystemen, die noch auf Batch-Jobs laufen.
- Databricks kombiniert Lakebase, Databricks Apps und Genie zu einem Stack für die Betrugserkennung im Telekomsektor, gesteuert über den Unity Catalog.
- Lakebase synchronisiert Gold-Tabellen aus dem Lakehouse kontinuierlich, was laut Databricks einen Feature-Abruf im Submillisekundenbereich für das Echtzeit-Scoring ermöglicht.
- Databricks nennt unter Berufung auf die 2025er Umfrage der CFCA Verluste durch Telekombetrug von 41,82 Milliarden US-Dollar.
- Der Telecom Fraud Prevention Solution Accelerator stellt Risiko-Engine, Workbench und KI-Ermittlungsagenten über Databricks Asset Bundles bereit.
- Das Unternehmen sagt, der Ansatz ergänze bestehende Fraud-Management-Systeme und lasse sich auf andere Branchen übertragen.
Das Problem: Betrug in Maschinengeschwindigkeit, Erkennung im Batch-Takt
Databricks stützt seine Argumentation zunächst auf Schadenszahlen. Unter Berufung auf die 2025er Umfrage der Communications Fraud Control Association gibt das Unternehmen an, die Verluste durch Telekombetrug seien auf 41,82 Milliarden US-Dollar gestiegen. Hinzu komme, dass Verbraucher in den USA 2024 mehr als 12,5 Milliarden US-Dollar durch Betrug verloren hätten, ein Plus von 25 Prozent in nur einem Jahr, und dass die weltweiten durchschnittlichen Kosten einer Datenpanne 2024 mit 4,88 Millionen US-Dollar einen Rekordwert erreichten. Laut Databricks kostet jeder Dollar Betrug einen Netzbetreiber etwa das 3,4-Fache, wenn Rückbuchungen, Ersatzkosten und Ermittlungsaufwand eingerechnet werden.
Das Unternehmen argumentiert, ein Telekomkonto sei zum Einfallstor für die übrigen Werte eines Kunden geworden: Banking-Apps authentifizieren sich über die Rufnummer, Passwort-Rücksetzungen laufen darüber, und Zwei-Faktor-Codes landen dort. Sei ein Konto erst einmal kompromittiert, könne ein Betrüger laut Databricks innerhalb von Minuten einen SIM-Swap durchführen, die Rechnungsadresse ändern, teure Geräte bestellen und auf verknüpfte Finanzkonten übergreifen. Das Grundproblem beschreibt das Unternehmen so: Betrug bewege sich mit Maschinengeschwindigkeit, während die Erkennung im Batch-Tempo arbeite.
Warum bestehende Architekturen zu kurz greifen
Databricks zufolge nahmen Kontoübernahmen und SIM-Swap-Angriffe 2024 in Australien um 240 Prozent zu (Quelle: Stockhead), und rund 90 Prozent davon liefen inzwischen ohne Kontakt zum Opfer ab. Außerdem verweist das Unternehmen auf International Revenue Share Fraud, der jährlich 4 bis 7 Milliarden US-Dollar in Premium-Rufnummern pumpe, sowie auf SIM-Box-Bypass-Betrug mit etwa 3,1 Milliarden US-Dollar pro Jahr. In den meisten Fällen existiere das Signal, das den Betrug verrät, bereits, sei aber auf sechs oder sieben Systeme verteilt, darunter CDRs, CRM, Abrechnung, Geräte- und SIM-Daten, Netzdaten und Logs digitaler Kanäle.
Das Unternehmen fordert nicht, bestehende Fraud-Management-Systeme abzuschaffen, die bekannte Angriffsmuster erfolgreich blockierten. Es plädiert vielmehr dafür, sie zu ergänzen. Als Bereiche, für die diese Engines nie gebaut wurden, nennt es kanalübergreifende Korrelation, Verhaltensmodellierung, Geräteemulation und sich schnell wandelnde Muster.
Zentral ist das Konzept des „Adversarial Drift“. Databricks erklärt, Betrüger änderten ihr Verhalten, sobald sie auffliegen, weshalb die Trefferquote (Recall) eines produktiven Modells sofort, mitunter schon innerhalb von 24 Stunden, nachlassen könne. Die übliche Architektur beschreibt das Unternehmen als Trennung in ein operatives OLTP-System und ein analytisches OLAP-System, die über geplante Batch-Jobs verbunden sind, welche fertige „Gold“-Daten zurück in die operative Datenbank kopieren. Dieses Kopieren führe dazu, dass die Entscheidungs-Engine mit einem veralteten Datenstand arbeite, und ein darauf aufgesetzter KI-Agent erbe dieselbe Lücke.
Der Lösungsvorschlag: Lakebase, Apps und Genie
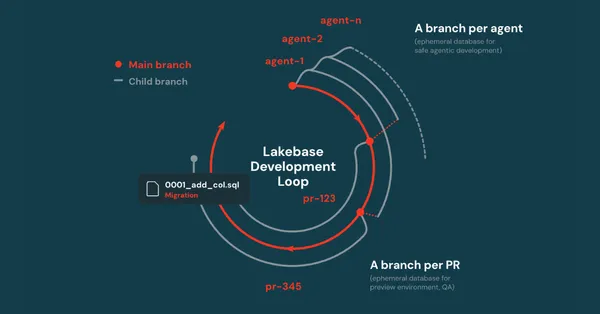
Laut Databricks hebt Lakebase, die verwaltete Postgres-Engine des Unternehmens, die Trennung von OLTP und OLAP auf. Gold-Tabellen im Lakehouse würden kontinuierlich nach Lakebase synchronisiert, was der Echtzeit-Scoring-Engine nach Angaben des Unternehmens einen Feature-Abruf im Submillisekundenbereich direkt neben den analytischen Modellen ermögliche, die diese Features erzeugt haben. Ohne zwischengeschalteten Batch-Job, so die Argumentation, verbreite sich die Korrektur eines driftenden Modells in der Geschwindigkeit der Drift und nicht erst mit der nächsten geplanten Synchronisierung.
Auf Analystenseite können Teams laut Databricks mit der Agentenplattform und Genie historische Vorfälle auswerten, operative Playbooks erstellen und aufwendige Ermittlungsarbeit automatisieren. Genie fungiert als KI-Kollege, der Abfragen in natürlicher Sprache über die gesteuerten Betrugsdaten erlaubt. Databricks Apps soll es ermöglichen, eigene operative Werkzeuge wie einen Workbench für das Fallmanagement bereitzustellen, ohne bei einem neuen Betrugsmuster auf einen separaten Entwicklungszyklus warten zu müssen.
Die Governance liegt beim Unity Catalog, der nach Angaben des Unternehmens Steuerung, Datenherkunft (Lineage) und Sicherheit von der Rohdatenerfassung im Netz bis zur Live-Transaktionsentscheidung verwaltet. Databricks zufolge entfällt damit der Zielkonflikt zwischen einem reichhaltigen Kontext für den KI-Agenten und der Kontrolle über sensible Daten.
Was das für Netzbetreiber bedeutet
Databricks bietet außerdem einen Telecom Fraud Prevention Solution Accelerator an. Laut Unternehmen stellt er die gesamte Pipeline, Risiko-Engine, Workbench und den KI-Ermittlungsagenten über Databricks Asset Bundles im Workspace des Kunden bereit und lässt sich an andere Branchen anpassen.
Für Telekomanbieter lautet das Versprechen, auf bestehenden Betrugssystemen aufzubauen, statt sie zu ersetzen, dabei Echtzeit-Netztelemetrie als Betrugssignale zu nutzen und den Zyklus aus Überwachen, Feinabstimmen und erneutem Ausrollen zu verkürzen. Die Aussagen zur Geschwindigkeit, darunter der Sprung von Tagen auf nahezu Echtzeit, stammen von Databricks selbst, und die Quelle nennt weder Kundenergebnisse noch Benchmark-Werte, an denen sie sich überprüfen ließen.