ETSI Security Conference feiert 20-jähriges Jubiläum mit Schwerpunkten KI, CRA und Quantencomputing
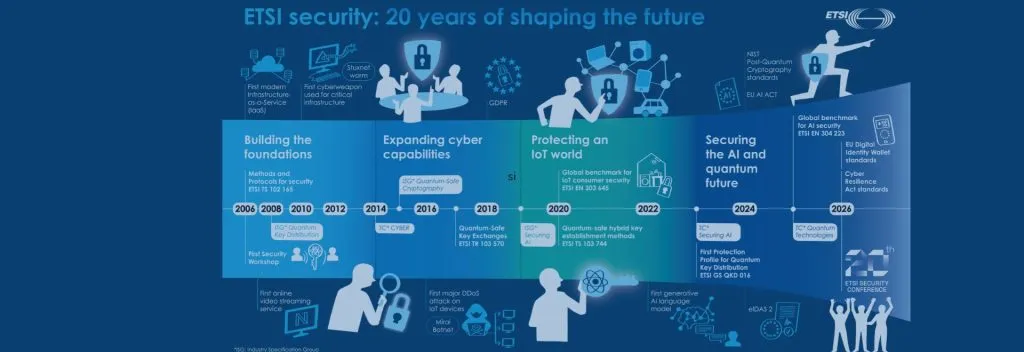
Die Security Conference des ETSI feierte vom 19. bis 22. Oktober am Hauptsitz der Organisation im französischen Sophia Antipolis ihr 20-jähriges Bestehen. Mehr als 250 Fachleute blickten auf die Geschichte der Sicherheit zurück und auf künftige Herausforderungen voraus. KI-Sicherheit, der Cyber Resilience Act und die Vorbereitung auf das Quantenzeitalter prägten die vier Tage.
- Die 20. ETSI Security Conference fand vom 19. bis 22. Oktober in Sophia Antipolis, Frankreich, mit mehr als 250 Fachleuten statt.
- Eine in dieser Woche von einer KI entdeckte kritische PHP-Lücke, die Millionen von Websites betrifft, diente als Beispiel für die Notwendigkeit von Security by Design.
- Zu den Themen zählten KI-Sicherheit, der Cyber Resilience Act, SMS-Blaster-Angriffe und Post-Quanten-Kryptografie.
- Vorgestellt wurde ETSI EN 304 223, der grundlegende Sicherheitsstandard für KI-Systeme und -Modelle.
- Die Session „Women in Cyber" begann mit einer Würdigung für Issy Hall, die im September 2026 im Alter von 30 Jahren starb.
Vier Tage, viele Formate
Laut ETSI kamen die Teilnehmenden aus Industrie, Behörden, der Europäischen Kommission, Normungsgremien, der Open-Source-Community, der Wissenschaft und aus Forschungseinrichtungen. Das Programm verband Keynotes, Podiumsdiskussionen, thematische Sessions, Begleitinterviews mit Medien, Postersessions und Live-Demonstrationen.
Der erste Tag begann mit einem Überblick über die globale Sicherheitslage und zeichnete nach, wie sich die Bedrohungslage und die heutigen Schwachstellen entwickelt haben. Als Beispiel in Echtzeit diente eine kritische PHP-Sicherheitslücke, die in derselben Woche von einer KI entdeckt wurde und Millionen von Websites betrifft. Sie zeige, so das ETSI, wie notwendig Security by Design sei, ein wesentliches Merkmal von Standards, und sie veranschauliche eine der Rollen, die KI heute in der Cybersicherheit spiele.
Aus den Sessions zu KI, Cyberkriminalität und digitaler Resilienz ergab sich laut ETSI eine klare Erkenntnis: Die Verbreitung und Standardisierung der Offenlegung von Schwachstellen ist 2026 wichtiger denn je. Ein namhafter Redner sagte nach Angaben des ETSI, die „Slopdemic" sei bereits da und die „Vulnpocalypse" stehe vor der Tür. Ein anderer Redner argumentierte, Sicherheit für KI sei inzwischen ebenso entscheidend wie KI für die Sicherheit, und ein weiterer setzte KI unter der Aufsicht von Fachleuten ein, um Schwachstellen in internationalen Standards aufzuspüren.
Cloud, Telekommunikation, Regulierung und Quanten
Der zweite Tag widmete sich Cloud, SaaS, OT/IoT und Produktsicherheit, darunter die Sicherheit mobiler Apps. Auf der Agenda standen außerdem KI-Sicherheit und -Resilienz, das Verhältnis von Risiko und Nutzen bei KI, die Rolle von Standards sowie ein Überblick über Sicherheitsvorschriften. Eine Session stellte ETSI EN 304 223 vor, den grundlegenden Sicherheitsstandard für KI-Systeme und -Modelle.
Der dritte Tag behandelte die Sicherheit von Netzen und Telekommunikation, darunter einen Anwendungsfall zu SMS-Blaster-Angriffen und dazu, wie Organisationen Transparenz und Rechenschaftspflicht wahren müssen. Diskutiert wurden Ansätze zur Softwaresicherheit in Politik und Praxis. Der Cyber Resilience Act (CRA) stand im Fokus, während sich die Branche auf seine Umsetzung vorbereitet.
Der Nachmittag galt Kryptografie und Quantenbereitschaft. Fachleute diskutierten Post-Quanten-Kryptografie, Krypto-Agilität und Strategien gegen „Harvest now, decrypt later"-Bedrohungen. Das ETSI zitierte einen Redner mit den Worten, in der Sicherheit müsse man nicht perfekt sein, sondern nur auf dem richtigen Weg.
Women in Cyber und eine Würdigung für Issy Hall
Ein Höhepunkt des zweiten Tages war die Session „Women in Cyber", die mit einer Hommage an Issy Hall begann. Sie starb im September 2026 im Alter von 30 Jahren. Laut ETSI war sie in den Komitees für Cyber und Securing AI sehr aktiv und hatte maßgeblichen Anteil am Konferenzprogramm, darunter an dieser Session. Auch an ETSI EN 304 223 wirkte sie mit.
Zu den zentralen Botschaften der Session an Frauen gehörten, die eigenen Stärken zu erkennen und Selbstvertrauen aufzubauen, neugierig zu bleiben und nicht zu warten, bis man sich zu 100 % bereit fühlt, eine Kollegin oder einen Kollegen in die Community mitzubringen, um die Vielfalt der Beteiligten zu erhöhen, und kreativ zu bleiben.
Ausblick auf 2046
Der letzte Tag begann mit einer Keynote zur Bildung in der Normung, die das ETSI als zentrales Thema der heutigen Cybersicherheit bezeichnete. Den Abschluss bildeten Sessions zu KI-Sicherheit und -Resilienz sowie eine letzte Session zum CRA.
David Boswarthinck, Director of Strategy des ETSI, sagte: „Unsere Herausforderung besteht nicht darin, 2046 vorherzusagen, sondern es offen zu gestalten: durch globale Partnerschaften, vertrauenswürdig durch Security by Design, belegt durch fortlaufende Nachweise und verantwortungsvoll durch menschliche und maschinelle Aufsicht."
Die Präsentationen aller vier Tage stehen auf der ETSI-Website bereit, für alle, die die Veranstaltung verpasst haben.