KI-Sicherheit muss von Anfang an eingebaut werden, betonen Redner beim AI-for-Good-Workshop
Sicherheit lässt sich nicht nachträglich in ein KI-System einbauen, darin waren sich die Redner eines Workshops zur KI-Sicherheit beim AI for Good Global Summit 2026 einig. Die gemeinsam mit Cisco organisierte Sitzung plädierte dafür, Schutzmaßnahmen durch Infrastruktur, Daten, Modelle, Einsatz, Governance und laufenden Betrieb zu ziehen.
- Ein Workshop beim AI for Good Global Summit 2026, organisiert gemeinsam mit Cisco, befasste sich damit, wie KI-Systeme abgesichert und wie KI zur Stärkung der Cybersicherheit genutzt werden kann.
- Cosmas Luckyson Zavazava von der ITU sagte, Vertrauen sei das Fundament von KI und kein Feature, das am Ende der Produktion hinzugefügt wird.
- Igor Minaev von ETSI beschrieb den Wandel von einmaligen Konformitätsbewertungen hin zu kontinuierlicher Absicherung über den gesamten KI-Lebenszyklus.
- Cynthia Leungo Lesufi aus Südafrika sagte, Investitionen in KI-Sicherheit förderten ein widerstandsfähiges Wirtschaftswachstum, und Entwicklungsländer müssten globale Standards mitgestalten.
- Matteo Quattrocchi von Cisco hob agentische KI und das schrumpfende Zeitfenster zwischen der Entdeckung einer Schwachstelle und ihrer Ausnutzung hervor.
Vertrauen beginnt bei der Sicherheit
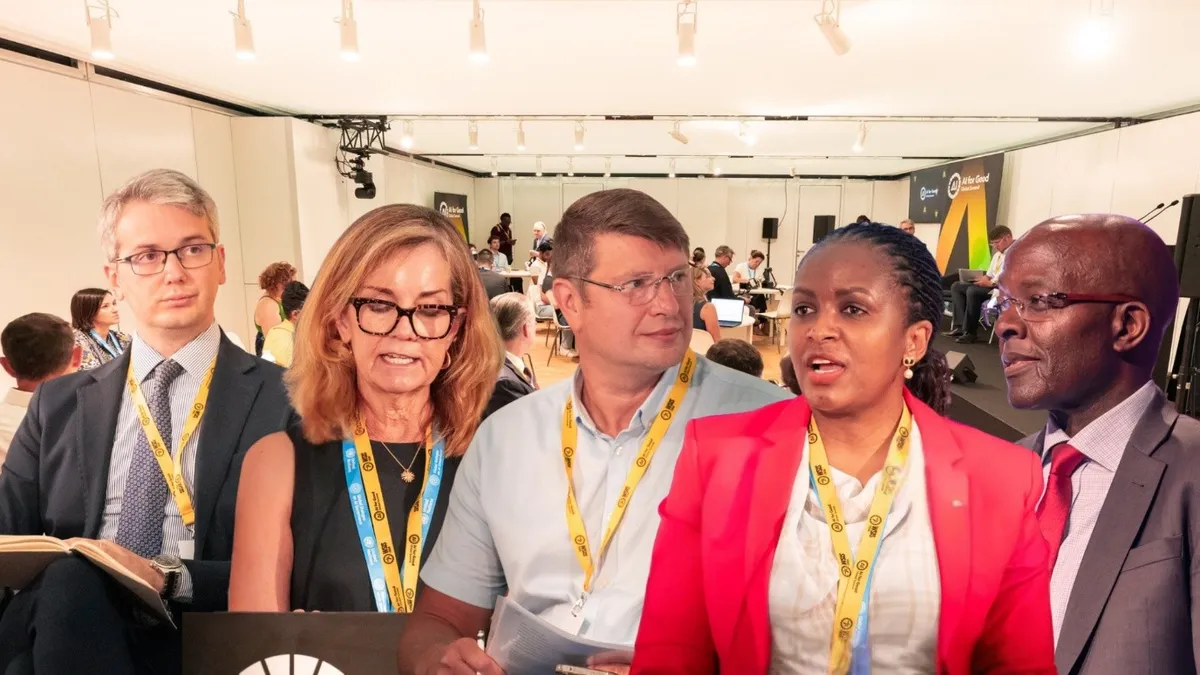
Der Workshop mit dem Titel "Trustworthy AI through AI security: The AI security nexus" brachte Stimmen aus internationalen Organisationen, Regierung, Wirtschaft, Normungsgremien und Industrie zusammen. Diskutiert wurde, wie sich KI-Systeme schützen lassen und wie die Technologie zugleich Cybersicherheit und Resilienz stärken kann. Moderiert wurde die Diskussion von Matteo Quattrocchi, Government Affairs Director und Head of EMEA AI Policy bei Cisco.
Cosmas Luckyson Zavazava, Direktor des Telecommunication Development Bureau der ITU, eröffnete die Veranstaltung und bezeichnete vertrauenswürdige KI und KI-Sicherheit als "zwei Seiten derselben Medaille". Er sagte: "Vertrauen ist kein Feature, das man am Ende eines Produktionszyklus aufsetzen kann. Vertrauen ist das Fundament."
Zavazava verwies darauf, dass KI-Systeme im Gegensatz zu herkömmlicher Software sich anpassen, Informationen interpretieren und Entscheidungen treffen, wodurch Angriffsflächen jenseits statischer Daten entstehen. Er nannte Data Poisoning, das manipulieren kann, was ein System lernt, Prompt Injection, die Schutzvorkehrungen umgehen kann, sowie Adversarial Inputs, die Systeme dazu bringen können, Bilder, Audio oder Befehle falsch zu deuten. Aus seiner Sicht brauchen Daten eine nachvollziehbare Herkunft und Schutz vor Manipulation, Modelle müssen widerstandsfähig gegen Adversarial Inputs sein und die Privatsphäre wahren, und im Einsatz befindliche Systeme erfordern kontinuierliche Überwachung. Außerdem forderte er Secure-by-Design-Entwicklung, Red Teaming, Transparenz über Grenzen der Systeme und globale Sicherheitsbenchmarks sowie die Abkehr davon, Geschwindigkeit als wichtigsten Maßstab für Innovation zu betrachten.
Perspektiven aus Wirtschaft und Globalem Süden
Whitney Baird, CEO des United States Council for International Business, sagte, KI verbessere die Erkennung von Bedrohungen, Verhaltensanalysen, Identitätsmanagement, Netzwerksicherheit und Phishing-Erkennung. Gleichzeitig steigere sie Ausmaß und Raffinesse der Cyberkriminalität. Vertrauen aufzubauen erfordere aus ihrer Sicht eine risikobasierte und verhältnismäßige Regulierung, von Grund auf sichere und widerstandsfähige Systeme sowie internationale Zusammenarbeit, die Fragmentierung begrenzt. Öffentlich-private Partnerschaften seien vor allem für kritische Infrastruktur wichtig, weil Cyberbedrohungen Grenzen überschreiten.
Zur digitalen Souveränität sagte Baird, die Politik solle Unternehmen einbeziehen, die KI einsetzen und kritische Infrastruktur betreiben, nicht nur KI-Entwickler. Der Begriff könne unterschiedliche Bedeutungen haben, deshalb brauche es gemeinsame Definitionen. Regierungen sollten ihrer Ansicht nach übergeordnete Prinzipien festlegen, die kritische Infrastruktur schützen, ohne Unternehmen von globalen Partnerschaften auszuschließen.
Cynthia Leungo Lesufi, Minister Counsellor an der Ständigen Vertretung Südafrikas in Genf, konzentrierte sich auf Afrika und den weiteren Globalen Süden. Sie sagte, KI könne öffentliche Dienste in Gesundheit, Bildung, Landwirtschaft, Finanzwesen und Verwaltung verbessern, aber nur, wenn die Systeme sicher, widerstandsfähig, inklusiv und vertrauenswürdig seien. Sie beschrieb KI-Sicherheit als strategisches politisches Thema, das mit nationaler Sicherheit, Wirtschaftswachstum, öffentlichem Vertrauen, Resilienz und digitaler Souveränität verknüpft sei. Afrikanische Staaten und andere Entwicklungsländer müssten globale KI-Standards mitgestalten, was Investitionen in Kompetenzen, Kapazitätsaufbau, Technologietransfer, regionale Zusammenarbeit und öffentlich-private Partnerschaften erfordere. "Diese Investition sollte nicht als zusätzliche Kostenbelastung gesehen werden. Vielmehr sollte sie als Investition in ein widerstandsfähiges Wirtschaftswachstum und die nachhaltige Entwicklung der afrikanischen Länder verstanden werden", sagte sie.
Standards und kontinuierliche Absicherung
Igor Minaev, Director of External Relations bei ETSI, erläuterte, wie Standards politische Ziele in technische Anforderungen übersetzen können. Das ETSI-Rahmenwerk für KI-Cybersicherheit deckt KI-spezifische Bedrohungen über den gesamten Lebenszyklus ab, von Entwurf und Entwicklung über Einsatz und Wartung bis zum Ende der Nutzung. Zudem weist es Entwicklern, Systembetreibern, Datenverwaltern, Nutzern und anderen Beteiligten der KI-Lieferkette Verantwortlichkeiten zu.
Minaev beschrieb einen Wandel weg von einmaligen Konformitätsbewertungen hin zu kontinuierlicher Absicherung, da sich KI-Systeme im Betrieb verändern und neue Vorschriften zunehmend verlangen, dass Produkte über ihren gesamten Lebenszyklus konform bleiben. Isolierte nationale Ansätze könnten eine globale Technologie nicht absichern, argumentierte er, und Fachwissen aus Safety, Cybersicherheit, Softwareentwicklung und KI müsse zu einem kohärenten System zusammengeführt werden. "Vertrauenswürdigkeit entsteht nicht allein durch Regulierung. Sie entsteht nicht allein durch Technologie", sagte er. "Sie entsteht, wenn sich Politik, Ingenieurwesen, Cybersicherheit und internationale Standards gemeinsam weiterentwickeln."
Eine schnellere Bedrohungslage
Quattrocchi beschloss die Vorträge mit der Sicht von Cisco. Er beschrieb KI-Sicherheit als Herausforderung für die gesamte Infrastruktur, die bei den Rechenzentren beginnt und sich über Datensätze, Modelle, Netzwerke, Anwendungen und autonome Agenten erstreckt. Bestehende Bedrohungen wie Phishing würden durch generative KI immer raffinierter, während neue Systeme neue Schwachstellen schüfen.
Agentische KI vergrößere die Angriffsfläche, weil Systeme mit mehr Autonomie handeln könnten, und offene Protokolle, die KI-Werkzeuge mit externen Systemen verbinden, könnten weitere Angriffspunkte schaffen, sagte er. Besonders betonte er das schrumpfende Zeitfenster zwischen der Entdeckung einer Schwachstelle und ihrer Ausnutzung.
Was das bedeutet
Die Botschaft der Redner war einheitlich: Organisationen und Regierungen, die KI einführen, sollten Sicherheit von Anfang an über den gesamten Stack hinweg einplanen, statt sie als nachgelagertes Feature zu behandeln. Für Normungsgremien, Regulierer und Unternehmen wies der Workshop auf kontinuierliche Absicherung, dauerhafte Koordination und gemeinsame Definitionen als Weg zu widerstandsfähigen Systemen hin. Die Sitzung machte zudem deutlich, dass Länder des Globalen Südens bei der Gestaltung der Standards mitwirken wollen, an die sie sich halten sollen.
ITU AI for Good: Securing the AI stack: Why trustworthy AI begins with resilience