Factory führt Nutzergruppen für unternehmensweite Kontrollen pro Person ein
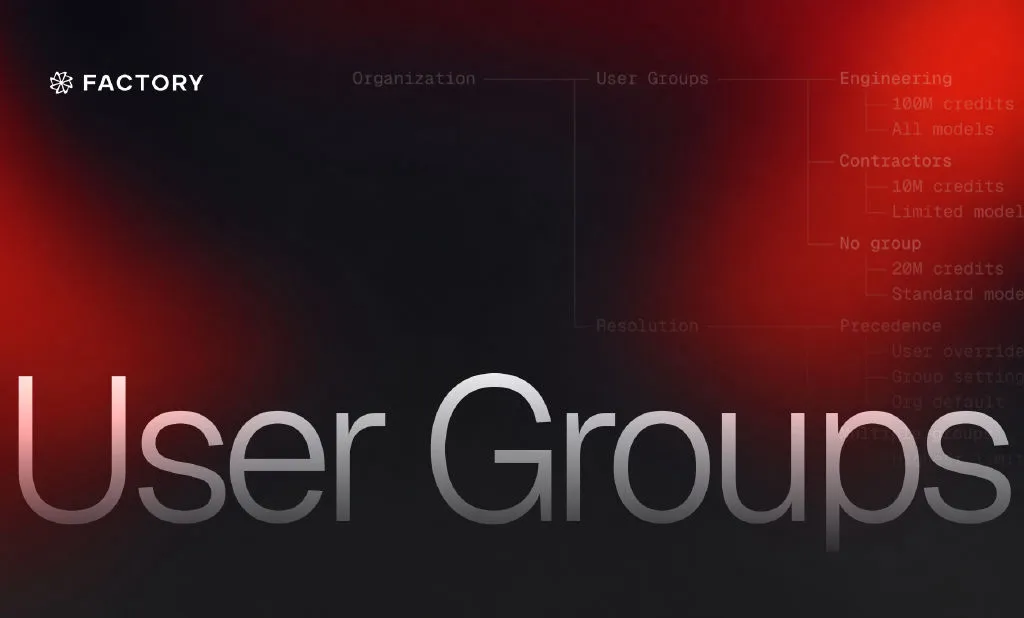
Factory hat User Groups eingeführt, eine Erweiterung des Organization Model, mit der Unternehmenskunden Nutzungslimits und Modellzugriff für ausgewählte Personen innerhalb von und über mehrere Organisationen hinweg festlegen können. Die Funktion steht Unternehmenskunden mit konfiguriertem Directory Sync zur Verfügung.
- User Groups wendet Nutzungslimits und Modellzugriff auf ausgewählte Personen an.
- Gruppen werden über Directory Sync mit einem Identitätsanbieter synchronisiert.
- Individuelle Überschreibungen haben Vorrang vor Gruppen- und Organisationseinstellungen.
- Die Organization API unterstützt bis zu 100 Gruppen pro Anfrage.
- User Groups steht Unternehmenskunden mit konfiguriertem Directory Sync zur Verfügung.
Eine Kontrollebene innerhalb von Organisationen
Factory hat die Funktion am 6. November 2026 angekündigt, nachdem das Unternehmen im August das Factory Organization Model vorgestellt hatte. Organisationen geben Unternehmen getrennte Bereiche mit eigenen Mitgliedern, Administratoren, Integrationen, Modellzugriffen, Datenresidenz- und Nutzungslimits.
Diese Struktur deckte Fälle nicht ab, in denen Personen innerhalb derselben Organisation unterschiedliche Einstellungen benötigten. Bisher mussten Administratoren individuelle Überschreibungen verwenden oder für verschiedene Rollen separate Organisationen anlegen, was die Duplizierung von Integrationen und Richtlinien erfordern konnte.
User Groups ist für diesen Anwendungsfall gedacht. Gruppen werden über Directory Sync mit einem Identitätsanbieter synchronisiert. Administratoren können Einstellungen wie ein monatliches Nutzungslimit oder den Modellzugriff für eine Gruppe festlegen und anschließend die Organisationen auswählen, in denen diese Einstellungen gelten.
Wie Einstellungen aufgelöst werden
Factory wendet Einstellungen nach einer Hierarchie an. Eine individuelle Überschreibung hat Vorrang, gefolgt von den Gruppeneinstellungen des Nutzers in dieser Organisation und anschließend den Standardeinstellungen der Organisation. Personen, die keiner Gruppe zugeordnet sind, verwenden die globalen Einstellungen der Organisation.
Bei Nutzungslimits kann das Gruppenlimit über oder unter dem Standardwert der Organisation liegen. Gehört ein Nutzer mehreren Gruppen mit Limits an, gilt das höchste Limit. Ist auf keiner Ebene ein Limit festgelegt, ist die Nutzung unbegrenzt.
Der Modellzugriff wird für jedes Modell separat aufgelöst. Eine Gruppe kann ein Modell freigeben, das durch die Richtlinie der Organisation ausgeschlossen ist, oder ein darin enthaltenes Modell sperren. Gehört ein Nutzer mehreren Gruppen an, ist ein Modell zugelassen, sobald eine dieser Gruppen den Zugriff erlaubt. Factory zufolge werden die Einstellungen bei jeder Anfrage aufgelöst, sodass Änderungen an der Mitgliedschaft oder Konfiguration bei der nächsten Anfrage eines Mitglieds greifen.
Administration und Zuordnung zu Organisationen
User Groups wird in der Enterprise Admin Console zusammen mit Organisationen, Abrechnung und Identität verwaltet. Unternehmenseigentümer können die über Directory Sync synchronisierten Gruppen anzeigen, ihre Einstellungen konfigurieren und sie Organisationen zuordnen. Die Konsole listet vor dem Speichern einer Änderung jede betroffene Organisation auf.
Gruppeneinstellungen werden pro Organisation konfiguriert. Dieselbe Gruppe kann daher in einer Organisation ein höheres Nutzungslimit oder einen umfassenderen Modellzugriff und in einer anderen keine Einstellungen haben. Die Zuordnung einer Gruppe ändert weder die Integrationen noch die Datenresidenz oder die Administratoren einer Organisation.
Konfigurationen verwenden die Verzeichnis-ID der Gruppe. Eine Umbenennung der Gruppe beim Identitätsanbieter hat daher keine Auswirkungen auf ihre Konfiguration. Administratoren können prüfen, auf welcher Ebene das Limit eines einzelnen Nutzers festgelegt wird. Manager können Gruppenlimits über die Organization API auslesen und festlegen, mit bis zu 100 Gruppen pro Anfrage. Änderungen über die Konsole oder die API werden im Audit-Log aufgezeichnet.
Was die Funktion für Unternehmenskunden bedeutet
Factory versteht Organizations und User Groups als sich ergänzende Kontrollen. Organizations sind für Geschäftsbereiche gedacht, die eigene Integrationen, Datenresidenz oder Administratoren benötigen. Groups richten sich an Personen, die diese Grenzen teilen, aber unterschiedliche Nutzungslimits oder Modellzugriffe benötigen.
Da Gruppen aus dem Identitätsanbieter stammen und nicht an eine einzelne Organisation gebunden sind, können bestehende Gruppen einer neu hinzugefügten Organisation zugeordnet werden, anstatt sie für jede Person einzeln zu konfigurieren. Änderungen an der Gruppenmitgliedschaft gelten in jeder Organisation, der die Gruppe zugeordnet ist.
User Groups wirkt sich ausschließlich auf Einstellungen auf der User-Groups-Seite aus. Rollen stammen weiterhin aus der bestehenden Zuordnung von Gruppen zu Rollen. Factory zufolge steht die Funktion Unternehmenskunden mit konfiguriertem Directory Sync zur Verfügung.
Factory: Extending the Factory Organization Model with User Groups