GitLab 19.6 führt agentische Tools zum Abbau von Schwachstellen-Rückständen ein
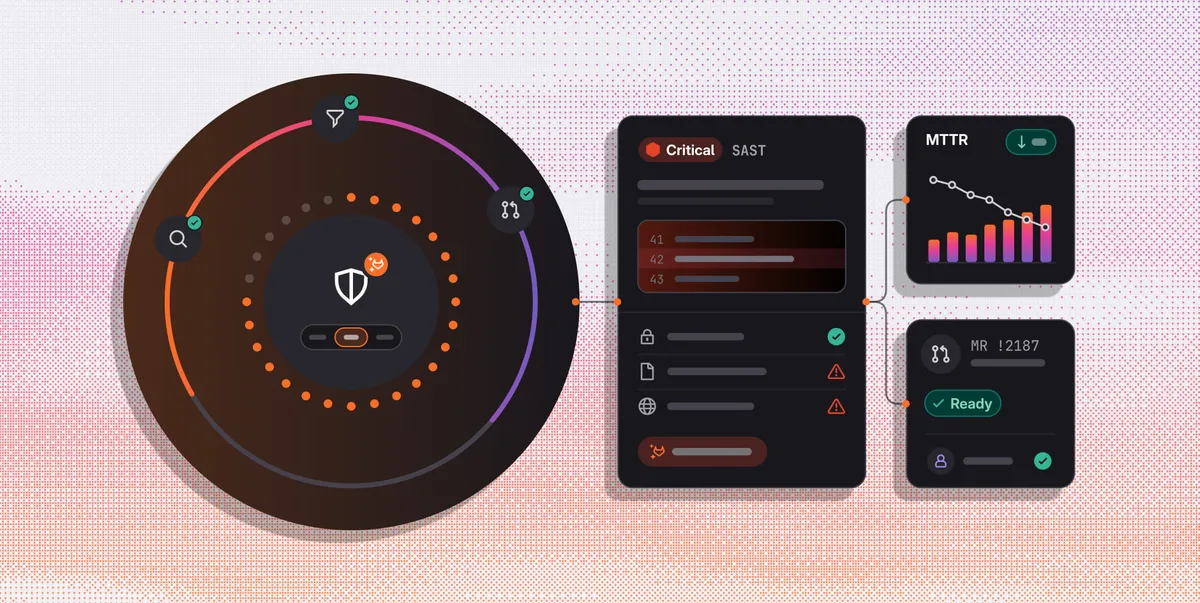
GitLab 19.6 führt neue agentische Sicherheitsfunktionen ein, die Teams bei der Triage und Behebung von Schwachstellen über mehrere Projekte hinweg unterstützen sollen. Das Release umfasst Automatisierungsprofile für ganze Gruppen, Kontext zur Ausnutzbarkeit von SAST-Befunden und ein neues Diagramm zur Erfassung der durchschnittlichen Zeit bis zur Behebung.
- GitLab 19.6 ermöglicht agentische Behebungsprofile über mehrere Projekte hinweg.
- Vulnerability Context Flow ergänzt SAST-Befunde um Details zur Ausnutzbarkeit.
- Ein neues Dashboard-Diagramm erfasst die wöchentliche MTTR nach Projekt, Gruppe und Organisation.
- Der Business Logic Security Analyzer befindet sich für GitLab-Ultimate-Kunden in der Beta-Phase.
- Claude Mythos 5.2 kann auf Anfrage BLSA antreiben.
Automatisierung über Projektgruppen hinweg
Sicherheitsverantwortliche können jetzt automatisierte Triage- und Behebungsprofile verwenden, um agentische Abläufe über viele Projekte hinweg zu aktivieren, ohne dafür Skripte gegen die API schreiben zu müssen. Projekte lassen sich über die Security Inventory oder die Seite für die Sicherheitskonfiguration nach Gruppe oder Attribut auswählen.
Jedes Profil kann Abläufe zur Erkennung von Fehlalarmen, zur Kontextualisierung von Risiken und zur Behebung von Schwachstellen aktivieren. Verantwortliche können zwischen drei Voreinstellungen wählen: Conservative, Standard oder Proactive. Diese legen fest, welche Schweregrade bearbeitet werden und ob jeder Ablauf automatisch oder auf Abruf ausgeführt wird.
Nach der Anwendung eines Profils zeigt die Security Inventory neben der Scanner-Abdeckung, für welche Projekte ein Ablauf aktiviert ist. GitLab zufolge hat ein Kunde in der ersten Woche, nachdem die Profile über die API zugänglich wurden, ein ATR-Profil auf 136 Projekte angewendet. ATR-Profile sind für GitLab-Ultimate-Kunden in allen GitLab-Angeboten verfügbar.
Kontext zur Ausnutzbarkeit von SAST-Befunden
GitLabs Vulnerability Context Flow liefert zusätzliche Informationen, die Teams dabei helfen können, Befunde mit unterschiedlichem praktischem Risiko zu unterscheiden. Der Ablauf analysiert den betroffenen Dienst, einschließlich Diensten in einem Monorepo, und ergänzt den SAST-Befund um eine Risikotabelle.
Die Tabelle zeigt, ob für eine Ausnutzung eine Authentifizierung oder erhöhte Berechtigungen erforderlich sind, ob der Dienst sensible Daten verarbeitet und ob er nicht vertrauenswürdigen Eingaben ausgesetzt ist. Teams können diese Informationen nutzen, um Befunde sowohl nach ihrer Ausnutzbarkeit als auch nach ihrem Schweregrad zu priorisieren.
Vulnerability Context Flow befindet sich in GitLab 19.6 für GitLab-Ultimate-Kunden in allen GitLab-Angeboten in der Beta-Phase. GitLab zufolge soll die Funktion mehr Kontext liefern als ein einzelner Scanner-Befund, etwa den Unterschied zwischen einem isolierten internen Dienst und einem öffentlich zugänglichen Dienst, der sensible Daten verarbeitet.
Behebung verfolgen und tiefere Code-Risiken erkennen
Das Sicherheits-Dashboard enthält jetzt ein wöchentliches MTTR-Diagramm für Schwachstellen in eigenem Code und Abhängigkeiten von Drittanbietern. Die Ergebnisse sind auf Projekt-, Gruppen- und Organisationsebene verfügbar. Sie lassen sich nach Schweregrad oder Scan-Typ gruppieren und nach Projekt filtern.
Das Diagramm zeigt die MTTR zusammen mit der Zahl der Schwachstellen, die jede Woche behoben wurden. Es berücksichtigt Schwachstellen, die behoben wurden oder nicht mehr erkannt werden, schließt jedoch verworfene Befunde aus. Um den Einfluss älterer Befunde auf den Trend zu verringern, werden pro Woche nur Schwachstellen gezählt, die in den 90 Tagen vor Beginn dieser Woche erkannt wurden. Das Diagramm ist für GitLab-Ultimate-Kunden in 19.6 standardmäßig aktiviert.
GitLab-Ultimate-Kunden auf GitLab.com können den Business Logic Security Analyzer ebenfalls selbst aktivieren. Die Beta-Funktion scannt Repositories auf Probleme wie fehlerhafte Besitzlogik, fehlende Autorisierungsprüfungen und mehrstufige Missbrauchswege. GitLab zufolge ist BLSA in 19.6 verfügbar. Der Zugriff auf GitLab Self-Managed und GitLab Dedicated ist durch Kontaktaufnahme mit dem Unternehmen möglich. Anthropics Claude Mythos 5.2 kann auf Anfrage über ein Account-Team BLSA antreiben.
Warum GitLab die agentische Behebung ausweitet
GitLab versteht das Release als Reaktion auf die wachsende Lücke zwischen der Erkennung von Schwachstellen und ihrer Behebung. Das Unternehmen erklärt, dass die National Vulnerability Database 2026 doppelt so viele CVEs veröffentlicht hat wie im gesamten Jahr 2025, während Angreifer KI nutzen, um Schwachstellen schneller zu entdecken und auszunutzen.
Die Sicherheitsagenten von GitLab Duo können Codebasen und Merge Requests auf Logikfehler prüfen, während integrierte Scanner bekannte Schwachstellen vom Quellcode bis zur Laufzeit erkennen. Bei bestätigten Befunden kann ein Agent eine Korrektur schreiben, einen Merge Request öffnen und Tests sowie Scans erneut ausführen. Entwickler prüfen die vorgeschlagene Änderung weiterhin, und die Korrektur durchläuft dieselben Freigaben wie andere Änderungen.
Für Nutzer bietet das Release eine Möglichkeit, Behebungs-Workflows auf größere Projektgruppen anzuwenden, SAST-Befunde anhand des Dienstkontexts zu priorisieren und zu messen, ob die Behebungszeit sinkt. Diese Funktionen erfordern GitLab Ultimate.
GitLab: Cut your vulnerability backlog with agentic remediation