Lovable bringt Deployment in der eigenen Cloud und Admin-Kontrollen für Enterprise-Kunden
Lovable hat neue Enterprise-Funktionen veröffentlicht, die sich an Unternehmen richten, in denen Teams mit KI Apps bauen, aber innerhalb von Leitplanken, die die zentrale IT setzt. Das Oktober-Update umfasst das Deployment im eigenen AWS- oder Azure-Konto des Kunden, KI-Inferenz ausschließlich in der EU, die Verwaltung mehrerer Workspaces und Freigabeprozesse für die Veröffentlichung.
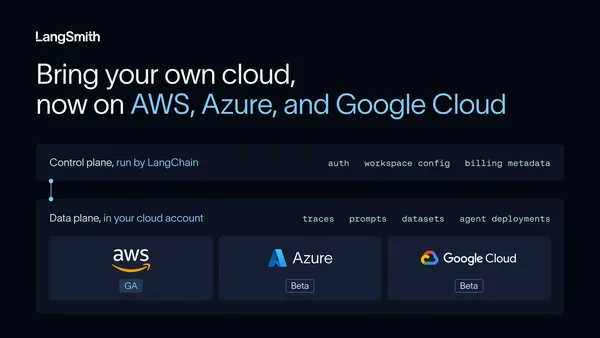
- Deploy on AWS und Deploy on Azure, derzeit in der privaten Vorschau, betreiben Lovable-Apps und ihre Daten im eigenen Cloud-Konto des Kunden.
- Die Deutsche Telekom ist laut Lovable im Oktober mit Apps in ihrem eigenen AWS-Konto live gegangen.
- Die EU-Inferenz hält KI-Anfragen auf EU-Endpunkten und lässt Anfragen scheitern, die kein EU-Endpunkt bedienen kann.
- Workspace-Richtlinien und das Action Center bringen Freigabeprozesse für die Veröffentlichung in Enterprise.
- Audit-Logs lassen sich nach Splunk, Azure Log Analytics, Amazon S3, Google Cloud Storage oder Azure Blob Storage exportieren.
Apps in der eigenen Cloud betreiben
Laut Lovable können viele Apps erst in Produktion gehen, wenn sie im eigenen Netzwerk eines Unternehmens laufen. Als Beispiel nennt das Unternehmen eine HR-App, die Daten aus einem HR-System liest. Mit Deploy on AWS und Deploy on Azure können Enterprise-Teams solche Apps samt der zugrunde liegenden Daten in ihrem eigenen Cloud-Konto betreiben. Beide Funktionen befinden sich in der privaten Vorschau.
Vorschau-Sandboxes, veröffentlichte Apps, die App-Datenbank, der Dateispeicher und die App-Logs laufen in einem dedizierten Netzwerk im Konto des Kunden. Auf interne Systeme wie ein Data Warehouse greifen die Apps per VPC- oder VNet-Peering zu, sodass diese Systeme nicht mit dem öffentlichen Internet verbunden sein müssen. Nach Angaben von Lovable installiert und aktualisiert das Unternehmen alles, was dort bereitgestellt wird, und die Sicherheitskontrollen für Enterprise gelten weiterhin. Die Deutsche Telekom ist laut Lovable im Oktober mit ihren Lovable-Apps in ihrem eigenen AWS-Konto live gegangen. Interessierte Teams können sich an ihr Account-Team wenden oder eine E-Mail an [email protected] schreiben.
Chat- und Projektverlauf bleiben bei dieser Konstellation weiterhin bei Lovable. Mit Bring your own key, ebenfalls in der privaten Vorschau, können Admins in den Workspace-Einstellungen ihren eigenen Verschlüsselungsschlüssel hinterlegen. Wird der Schlüssel widerrufen, kann Lovable den Verlauf nicht mehr lesen. Derzeit funktioniert das mit AWS KMS in Workspaces, die Deploy on AWS nutzen. Die Unterstützung für Azure Key Vault wird zusammen mit Deploy on Azure ausgerollt, und Lovable arbeitet auch an einer Lösung für Workspaces, die bei Lovable gehostet werden.
Für europäische Kunden hält die EU-Inferenz die Anfragen eines Enterprise-Workspaces an KI-Modelle auf EU-Modell-Endpunkten, sowohl beim Entwickeln als auch bei KI-Funktionen in veröffentlichten Apps. Standardmäßig gehen Anfragen an die Standard-Endpunkte der Anbieter auf Lovables Liste der Unterauftragsverarbeiter, die Anfragen auch in den USA verarbeiten können. Eine Anfrage, die kein EU-Endpunkt bedienen kann, schlägt fehl, statt anderswo ausgeführt zu werden. Ein Workspace-Inhaber oder Admin aktiviert die Funktion in den Einstellungen unter Privacy & security.
Organizations, Richtlinien und das Action Center
Große Unternehmen betreiben oft mehrere Workspaces, etwa einen pro Team oder Region. Mit Organizations verwaltet die zentrale IT die Identitäten über alle Workspaces hinweg in einer einzigen Konsole. Admins können:
- SSO und SCIM für jeden Workspace einrichten
- Gruppen des Identity Providers Workspaces zuordnen
- alle Mitglieder und ihre Workspaces einsehen
- Identitätseinstellungen sperren, sodass Workspace-Admins sie nicht ändern können
- das Anlegen nicht genehmigter Workspaces verhindern
- Audit-Logs der gesamten Organisation prüfen
Teams können interne Apps außerdem für das ganze Unternehmen veröffentlichen, indem sie im Veröffentlichungsdialog die Zielgruppe Organisation wählen. Organizations ist in Enterprise verfügbar und ist auch der Ort, an dem Admins Workspaces für Deploy on AWS und Azure einrichten.
Workspace-Richtlinien legen fest, was vor dem Gang in die Produktion geprüft werden muss. Eine Richtlinie blockiert eine Aktion entweder oder verlangt, dass ein Admin oder Inhaber sie freigibt. Die ersten Richtlinien betreffen die Veröffentlichung: Sie beschränken das Veröffentlichen, solange ein Projekt ungelöste PII-Funde enthält, verlangen eine Freigabe, wenn externe Mitarbeitende veröffentlichen, schränken die öffentliche Veröffentlichung ein, verlangen eine Freigabe für Apps mit Konnektoren und blockieren das Veröffentlichen von E-Mail-Adressen außerhalb verifizierter Domains. Greift keine Richtlinie, wird die App ohne Prüfung veröffentlicht.
Ist eine Freigabe erforderlich, schickt der Veröffentlichende eine Anfrage mit einer Notiz, und alle Admins und Inhaber werden in Lovable und per E-Mail benachrichtigt. Spätere Updates gehen ohne neue Anfrage live, sofern sich nichts ändert, was die Richtlinie prüft. Änderungen an Richtlinien und Entscheidungen erscheinen in den Audit-Logs. Weitere Richtlinien sollen laut Lovable folgen.
Die Anfragen werden im neuen Action Center bearbeitet. Dieses weist außerdem auf Projekte hin, deren Inhaber das Unternehmen verlassen hat, auf Projekte mit stark steigendem Credit-Verbrauch, auf öffentliche Apps mit kritischen Sicherheitsbefunden und auf öffentliche Apps, die seit Monaten niemand bearbeitet hat. Das Action Center ist in Business und Enterprise verfügbar, Freigabeanfragen setzen Enterprise voraus.
API und Export von Audit-Logs
Mit der Lovable API, die in Business und Enterprise verfügbar ist, können Admins Nutzungs- und Sicherheitsdaten in eigene Dashboards übernehmen. Sie können Workspace-Einstellungen lesen, Mitglieder und Gruppen auflisten, Analysedaten abrufen, Sicherheitsscans abfragen sowie Projekte veröffentlichen, depublizieren, aktualisieren oder löschen. Das Auslesen von PII-Labels und des Sicherheitsinventars der Projekte ist nur in Enterprise möglich. Als Nächstes sollen Credit-Verbrauch und Limits folgen. Inhaber und Admins erstellen API-Schlüssel in den Workspace-Einstellungen und können OAuth-Clients registrieren.
Audit-Logs lassen sich jetzt stündlich oder alle drei Stunden nach Splunk, Azure Log Analytics, Amazon S3, Google Cloud Storage oder Azure Blob Storage exportieren. Lovable speichert Audit-Logs 13 Wochen lang, mit einem Export können Kunden eine eigene Kopie länger aufbewahren. Lovable meldet sich bei AWS, Google Cloud und Azure mit kurzlebigen Zugangsdaten an, sodass kein langlebiger Schlüssel verwaltet werden muss.
Was das für Unternehmensteams bedeutet
Das Release zielt auf das föderierte Modell, das Lovable beschreibt: Ein zentrales Team legt die Regeln einmal fest, und die Fachteams bauen innerhalb dieses Rahmens. Erklärtes Ziel ist ein „governed sprawl“ statt eines Wildwuchses im Verborgenen. Als Nächstes arbeitet Lovable an Einstellungen, die für alle Workspaces einer Organisation gleichzeitig gelten, am vollen Funktionsumfang von Deploy on AWS und Azure im Vergleich zum Hosting bei Lovable und an der Vorbereitung von Deploy on Google Cloud. Workspace-Richtlinien, das Action Center, die Lovable API und der Export von Audit-Logs sind ab sofort verfügbar, Organizations und die privaten Vorschauen werden über das Account-Team eingerichtet.
Lovable: Enterprise features October roundup