Microsoft Foundry: Browser-Automatisierung für KI-Agenten ist jetzt allgemein verfügbar
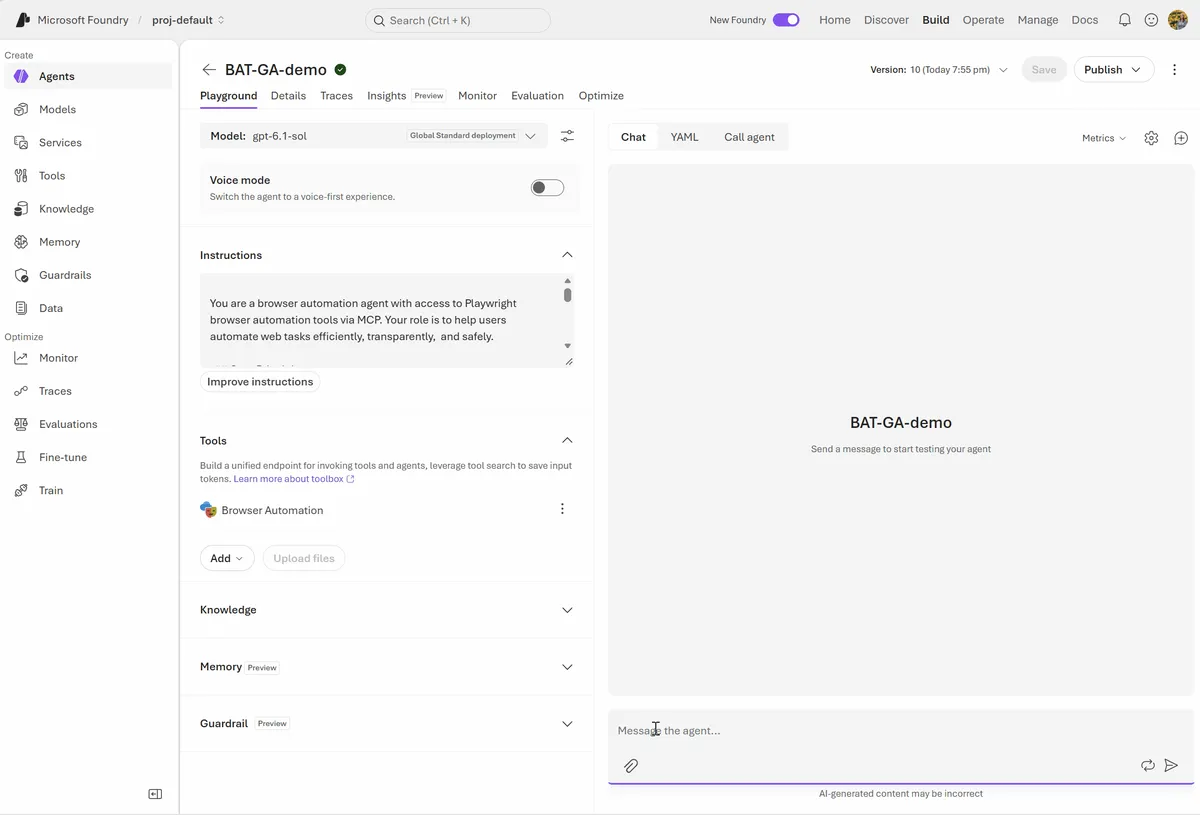
Microsoft hat das Browser-Automatisierungstool in Microsoft Foundry allgemein verfügbar gemacht. Laut Microsoft erhalten KI-Agenten damit einen verwalteten Browser, mit dem sie auf Basis von Anweisungen in natürlicher Sprache Websites ansteuern, Inhalte prüfen, Formulare ausfüllen und mehrstufige Abläufe ausführen können.
- Das Browser-Automatisierungstool von Microsoft Foundry ist allgemein verfügbar und gibt Agenten einen verwalteten Cloud-Browser.
- Es läuft auf Playwright Workspaces, das separat als Azure-Ressource bereitgestellt werden muss.
- Agenten können öffentliche Websites und private Anwendungen hinter einem virtuellen Azure-Netzwerk erreichen.
- Mit Live View und „Take control“ können Menschen Browsersitzungen von Agenten beobachten und steuern.
- Freigabepflichten, Tool-Allowlists, Entra-Identitäten und Azure RBAC begrenzen, was Agenten tun dürfen.
Ein verwalteter Browser für Agenten
Microsoft begründet die Veröffentlichung mit einer Lücke: Agenten können zwar Daten auswerten, APIs aufrufen und komplexe Workflows koordinieren, doch viele Geschäftsprozesse laufen weiterhin über Websites. Das Unternehmen nennt interne Portale, Administrationskonsolen, Systeme von Lieferanten, Dashboards und Anwendungen ohne vollständige API-Abdeckung.
Das Tool basiert auf Playwright Workspaces, das bei Bedarf isolierte Cloud-Browsersitzungen bereitstellt und verwaltet. Entwickler müssen weder Browser-Binärdateien installieren noch Browser-Infrastruktur in der Agentenumgebung betreiben. Playwright Workspaces muss separat als Azure-Ressource bereitgestellt werden.
Die Agenten arbeiten nach dem Prinzip „beobachten und handeln“. Sie prüfen die aktuelle Seite, wählen eine Browseraktion, führen sie aus und kontrollieren den daraus entstandenen Zustand, bevor sie fortfahren. Laut Microsoft hilft das den Agenten, mit dynamischen Inhalten, neu gerenderten Seiten, Dialogen und sich ändernden Anwendungsabläufen umzugehen.
Das Tool funktioniert mit mehreren Wegen, Agenten in Foundry zu bauen:
- Prompt-Agenten: der schnellste Weg, konfiguriert mit Anweisungen, einem Modell und Tools.
- Gehostete Agenten: Browser-Automatisierung kombiniert mit eigener Orchestrierung, die mit dem Microsoft Agent Framework oder einem anderen Framework entwickelt wurde.
- Unterstützung für das GitHub-Copilot-Harness: ein verwalteter Weg, um einen komplexen, lang laufenden Agenten zu bauen.
Öffentliche und private Seiten, dazu Toolbox-Integration
Microsoft weist darauf hin, dass Unternehmens-Workflows selten vollständig im öffentlichen Internet stattfinden. Das Tool kann mit öffentlichen Websites ebenso interagieren wie mit privaten Anwendungen hinter einem virtuellen Azure-Netzwerk. Mit der Anbindung an private Netzwerke in Playwright Workspaces kann ein Agent in einem einzigen Workflow zwischen öffentlichen und internen Systemen wechseln, während die Netzwerkgrenzen der Organisation bestehen bleiben. Die Verbindung zum privaten Netzwerk muss bei der Bereitstellung des Playwright Workspace hinzugefügt werden.
Microsoft nennt unter anderem diese Szenarien:
- Informationen aus internen und externen Geschäftsportalen verarbeiten
- Onboarding von Mitarbeitenden und IT-Administrationsabläufe automatisieren
- Daten von Lieferantenseiten abrufen und in private Anwendungen eintragen
- Kundenprobleme über öffentliche Angebote und interne Support-Tools hinweg untersuchen
- Altsysteme automatisieren, die keine modernen APIs bieten
Teams können Microsoft-Entra-Identitäten und die rollenbasierte Zugriffssteuerung von Azure nutzen, um Agenten nur den Zugriff zu geben, den die jeweilige Aufgabe erfordert.
Das Tool ist nativ in Toolboxes in Microsoft Foundry integriert, die Microsoft als wiederverwendbare Möglichkeit beschreibt, Tools zu kuratieren, zu steuern und agentenübergreifend zu teilen. Entwickler fügen das Browser-Tool einer Toolbox hinzu, veröffentlichen es und verbinden es über einen MCP-kompatiblen Endpunkt mit Prompt-Agenten oder gehosteten Agenten. Die Ankündigung enthält ein Python-Beispiel, das genau das tut und einen Agenten auf einer Finanzseite die Kursveränderung von MSFT seit Jahresbeginn nachschlagen lässt. Als Vorteile werden genannt: standardisierte, MCP-basierte Tool-Erkennung, wiederverwendbare Konfigurationen, zentrale Identitäts- und Verbindungsverwaltung, Tool-Allowlists, Freigabekontrollen und Tracing in Foundry.
Menschliche Aufsicht und Governance
Da Browseraktionen echte Systeme beeinflussen können, hat Microsoft Kontrollen für begrenzte und nachvollziehbare Workflows eingebaut. Entwickler können mit Navigations- und Seitenprüfungs-Tools beginnen und zustandsändernde Funktionen wie Klicken, Tippen, Formulare ausfüllen oder Datei-Uploads erst dann aktivieren, wenn ein Szenario sie erfordert.
Zwei Funktionen halten Menschen im Prozess. Mit Live View können Entwickler und Operatoren eine aktive Browsersitzung in Echtzeit verfolgen, sehen, wohin der Agent navigiert, und nachvollziehen, warum ein Workflow blockiert ist. Mit „Take control“ kann eine Person den Browser direkt bedienen, etwa um einen unerwarteten Seitenzustand zu beheben oder einen beaufsichtigten Schritt abzuschließen, bevor sie die Steuerung wieder an den Agenten übergibt.
Organisationen können vor sensiblen oder zustandsändernden Vorgängen eine Freigabe verlangen, Agenten auf die für eine Aufgabe nötigen Browser-Tools beschränken, pro Workflow isolierte Sitzungen verwenden und mit verwalteten Identitäten und Azure RBAC den Zugriff nach dem Prinzip der minimalen Rechte gestalten. Microsoft rät, Webinhalte als nicht vertrauenswürdige Eingabe zu behandeln, Systemrichtlinien von Seiteninhalten getrennt zu halten, sensible Ziele zu prüfen und bei folgenreichen Aktionen eine menschliche Freigabe zu verlangen.
Foundry-Traces können sensible Daten enthalten, darunter Prompts, Modellantworten, Systemanweisungen sowie Argumente oder Ergebnisse von Tool-Aufrufen. Microsoft verweist auf eine Anleitung, solche Inhalte in die dedizierte Tabelle AppGenAIContent zu leiten und mit einem Zugriffsmodell nach dem Prinzip „standardmäßig verweigern“ zu schützen. Dieser Schutz-Workflow ist derzeit als Preview-Funktion dokumentiert; Microsoft empfiehlt daher, die Voraussetzungen vor dem Produktiveinsatz zu prüfen.
Was das für Teams bedeutet, die Agenten bauen
Für Organisationen, die bereits Agenten in Foundry entwickeln, bedeutet die allgemeine Verfügbarkeit, dass Weboberflächen nicht mehr zwangsläufig eine Sackgasse sind. Systeme ohne vollständige API-Abdeckung, darunter Altanwendungen und private Portale, können Teil eines Agenten-Workflows werden, samt Kontrollen für Netzwerk, Identität und Freigaben.
Zum Einstieg empfiehlt Microsoft, einen Playwright Workspace anzulegen oder auszuwählen, das Browser-Automatisierungstool mit einer Toolbox in Foundry zu verbinden und die Toolbox einem Agenten hinzuzufügen. Der Beitrag verlinkt auf Dokumentation, eine Anleitung zur Bereitstellung gehosteter Agenten und Beispiele. Zu Preisen oder regionaler Verfügbarkeit macht die Quelle keine Angaben.
Microsoft Foundry: Browser automation tool in Microsoft Foundry is now GA