Microsoft steckt hinter jedem dritten Marken-Phishing-Versuch im dritten Quartal 2026, meldet Check Point
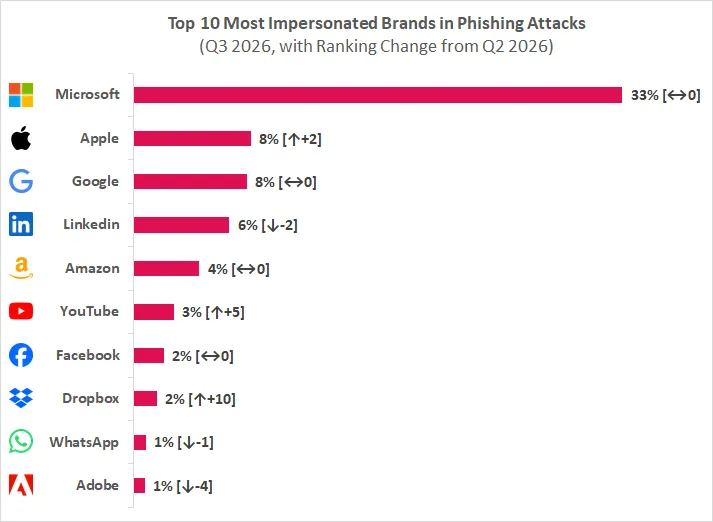
Microsoft war im dritten Quartal 2026 die am häufigsten imitierte Marke bei Phishing-Angriffen. Auf den Konzern entfielen 33 % aller von Check Point Research erfassten Versuche, sich als Marke auszugeben, nach 23 % im zweiten Quartal. Der Bericht beschreibt außerdem Köder, die KI- und Entwicklerwerkzeuge wie Claude und Google Antigravity nachahmen.
- Microsoft kam im dritten Quartal 2026 laut Check Point Research auf 33 % der Marken-Phishing-Versuche, nach 23 % im zweiten Quartal.
- Apple stieg mit 8 % auf Rang zwei, gleichauf mit Google; Dropbox und YouTube schafften es in die Top 10.
- Technologie war die am häufigsten imitierte Branche, gefolgt von sozialen Netzwerken und Banken.
- Angreifer ahmten Claude mit einer gefälschten Mail zu einer fehlgeschlagenen Zahlung nach und Google Antigravity mit einem schädlichen Installationsbefehl.
- Gefälschte Apple- und Docusign-Seiten sollten Opfer dazu bringen, Terminal-Befehle auszuführen oder Fernzugriffssoftware zu installieren.
Microsofts Vorsprung wächst
Laut Check Point Research liegt Microsofts Anteil von 33 % rund viermal so hoch wie der jeder anderen Marke. Das Unternehmen erklärt dies damit, dass gestohlene Zugangsdaten bei Microsoft Zugriff auf eine komplette Unternehmensumgebung eröffnen können, darunter E-Mails, Dateien und Collaboration-Tools. Viele der übrigen Top-Marken führten dagegen vor allem zu privaten Konten.
Apple, Google, LinkedIn und Amazon komplettierten die Top 5. Zusammen kamen diese Marken auf mehr als die Hälfte aller Versuche. Check Point wertet das als Zeichen dafür, wie stark sich Angreifer auf eine kleine Gruppe vertrauenswürdiger Namen stützen.
- Apple stieg um zwei Plätze auf Rang zwei mit 8 %, gleichauf mit Google auf Rang drei.
- LinkedIn fiel um zwei Plätze auf Rang vier mit 6 %.
- Dropbox sprang um zehn Plätze auf Rang acht.
- YouTube kletterte um fünf Plätze auf Rang sechs. Beide Marken schafften es in diesem Quartal erstmals in die Top 10.
Nach Branchen wurden Technologiemarken am häufigsten imitiert, gefolgt von sozialen Netzwerken und dem Bankensektor. Diese Reihenfolge spiegelt laut Check Point wider, wo Menschen ihre wertvollsten Konten haben: beim E-Mail-Postfach und Cloud-Speicher für die Arbeit, in sozialen Profilen und bei ihrem Geld.
Angreifer folgen den Nutzern in KI- und Entwicklerwerkzeuge
Der Bericht hebt mehrere Beispiele aus diesem Quartal hervor. Im ersten gibt sich eine im Oktober 2026 versendete Phishing-Mail als Claude aus, den KI-Assistenten von Anthropic. Sie stammt von der nicht autorisierten Adresse billing-update@account-notif[.]com und trägt den Betreff „Payment failed for your Claude account“. Die Nachricht behauptet, eine Zahlung über 500,00 € für den laufenden Abrechnungszeitraum sei abgelehnt worden, und warnt, API-Zugang und Claude-Lizenzen würden pausiert, sofern die Zahlungsmethode nicht aktualisiert werde. Eine Schaltfläche „Update payment method“ führt die Empfänger in einen betrügerischen Zahlungsvorgang und gefährdet damit Finanzdaten und Zugangsdaten.
Im zweiten Fall gibt sich die im September 2026 registrierte Website antigravity-ide-google[.]com als Google Antigravity aus, das Check Point als Googles agentische Plattform für Softwareentwicklung beschreibt. Besucher sehen einen scheinbar legitimen Linux-Installationsbefehl, der in Wahrheit einen Base64-kodierten Befehl dekodiert und ausführt. Dieser lädt ein Shell-Skript von einem externen Server herunter und führt es aus, womit der Angreifer Remote Code Execution (RCE) auf dem System des Opfers erhält.
Gefälschte Support-Seiten und ein falsches Docusign-Update
Zwei weitere Fälle zeigen, wie Angreifer die Opfer dazu bringen, die Arbeit selbst zu erledigen. Die im September 2026 registrierte Website apple-support[.]today ahmt die offizielle Apple-Seite täuschend echt nach, mit Branding, Navigationsmenüs und Inhalten zur Mac-Leistung. Besucher landen auf einem Artikel mit dem Titel „Boost your Mac using the terminal“, der bessere Leistung durch Terminal-Befehle verspricht. Laut Check Point soll das Nutzer dazu bringen, schädliche Befehle auf ihren eigenen Systemen auszuführen. Die legitime Apple-Support-Website ist support.apple.com.
Eine Gruppe von Seiten, die Docusign imitieren, tauchte ab September 2026 auf, die erste Domain lautete docusigninstalleradmin[.]help, und blieb bis Anfang Oktober aktiv. Eine zuletzt aktive Seite zeigt ein Dokument, das auf Prüfung und Unterschrift wartet, sowie einen Hinweis „Update Required“, wonach ein Update für Docusign Reader nötig sei. Ein Klick auf „Continue“ lädt fleetdeck_installer herunter, ein Tool zur Fernwartung. FleetDeck ist ein legitimes Produkt für Remote Monitoring and Management (RMM), doch die Verbreitung über eine gefälschte Docusign-Seite deutet laut Check Point darauf hin, dass die Angreifer unbefugten Fernzugriff auf das Gerät des Opfers anstreben.
Was Check Point empfiehlt
Check Point argumentiert, Marken-Imitation funktioniere, weil sie das Vertrauen in bekannte Namen ausnutze und nicht eine Softwarelücke. Das Unternehmen erwartet, dass diese Angriffe an Zahl und Raffinesse weiter zunehmen, weil generative KI Angreifern hilft, überzeugende E-Mails und gefälschte Websites in großem Maßstab zu erzeugen. Prävention sei deshalb wertvoller als die nachträgliche Schadensbeseitigung.
Zu den Empfehlungen des Unternehmens gehören:
- Phishing-Nachrichten inline zu stoppen, bevor sie ein Postfach erreichen.
- KI-gestützte Erkennung für Marken-Imitation, Business Email Compromise, Credential Harvesting, QR-Code-Phishing und KI-generierte Angriffe einzusetzen.
- Microsoft 365, Google Workspace und Collaboration-Tools von einer Plattform aus zu schützen.
- Untersuchung und Reaktion zu automatisieren.
- Auf Fernwartungswerkzeuge zu achten, die die IT nicht freigegeben hat, da Angreifer legitime RMM-Software missbrauchen können.
Check Point betont zudem, der Schutz müsse über das Postfach hinausreichen, indem Open Web, Deep Web und Darknet nach ähnlich klingenden Domains und geklonten Login-Seiten durchsucht werden, flankiert von schnellen Takedowns. Nach Angaben des Unternehmens erkennt sein Exposure Management 66 % der Phishing-Angriffe, die auf kopierten Seiten beruhen, und erledigt Takedown-Anfragen mit einer Erfolgsquote von über 99 %, die meisten innerhalb von 12 Stunden. Dies sind Check Points eigene Zahlen. Das Unternehmen bewirbt außerdem sein Produkt Email Security zur Inline-Prävention.