Anyday Security startet kostenlosen KI-Exploit-Katalog für Verteidiger
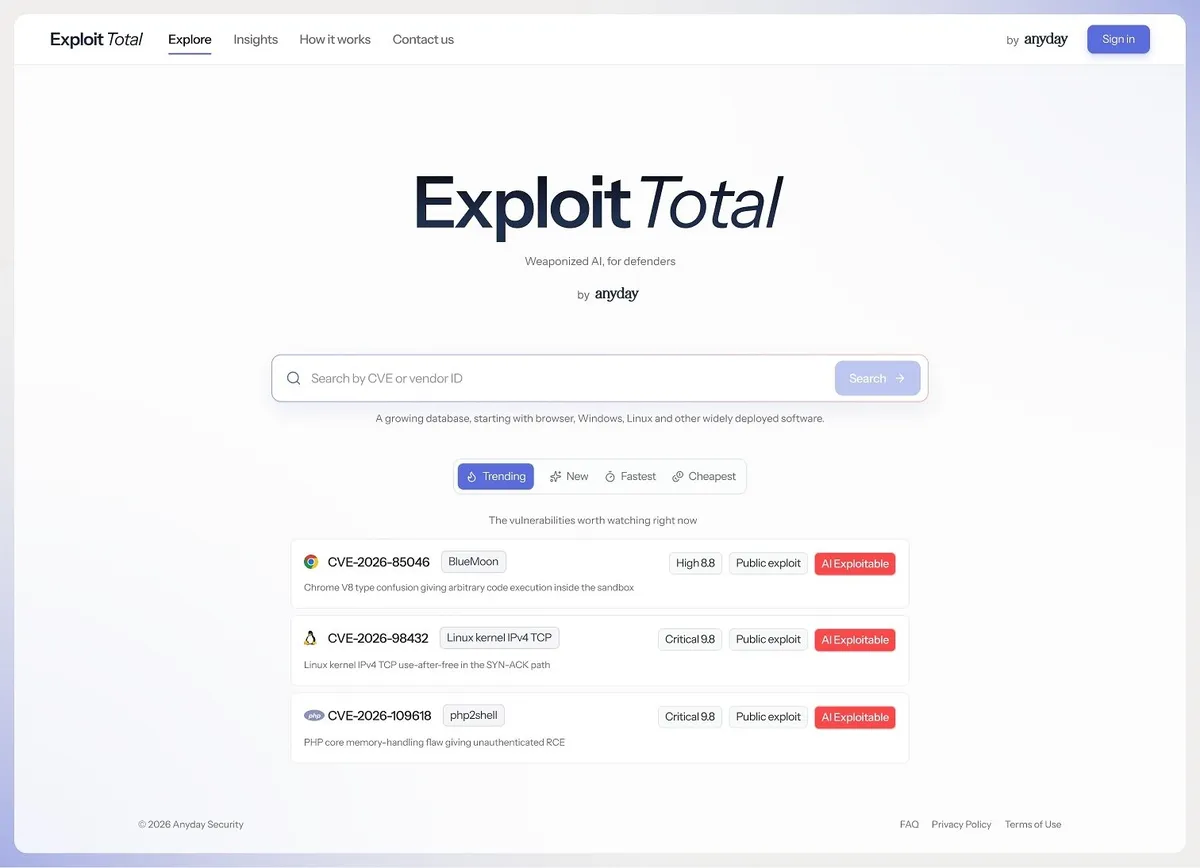
Anyday Security hat ExploitTotal.ai gestartet. Die kostenlose Plattform zeigt, welche Schwachstellen quelloffene KI-Modelle ausnutzen können, und stellt verifizierten Nutzern herunterladbaren Proof-of-Concept-Code für autorisierte Tests bereit. Der Katalog enthält bereits mehr als 200 funktionierende, von KI generierte Exploits.
- ExploitTotal.ai enthält mehr als 200 funktionierende, von KI generierte Exploits.
- Laut Anyday Security hatten 72 % zuvor keinen öffentlichen Exploit.
- Verifizierte Nutzer können nicht bewaffnete PoCs für autorisierte Tests herunterladen.
- Der Katalog deckt Windows, Linux, Chrome, Firefox und Edge ab.
- Die Plattform ist ab sofort kostenlos verfügbar.
Ein Katalog rund um die Ausnutzbarkeit durch KI
ExploitTotal.ai soll Sicherheitsteams dabei helfen zu prüfen, ob Systeme gefährdet sind, nachdem ein Anbieter einen Patch veröffentlicht hat. Laut Anyday Security stellt die Plattform validierte, regelkonforme und umsetzbare PoCs bereit, mit denen Verteidiger ihre Umgebungen testen und Erkennungsregeln erstellen können.
Jede Schwachstellenseite enthält eine Einschätzung dazu, ob KI-Modelle die Schwachstelle für einen Angriff nutzbar machen können. Außerdem werden der erforderliche Zeit- und Kostenaufwand für die Entwicklung eines Exploits sowie das Modell genannt, das das stärkste Ergebnis erzielt hat. Exploits erhalten eine Bewertung auf fünf Stufen, die vom Absturz des Zielprogramms bis zur vollständigen Übernahme reichen. Die Seiten enthalten außerdem Angaben zum Schweregrad, dazu, ob ein öffentlicher Exploit existiert, sowie zum jeweiligen Modell und Datum.
Jeder kann den Katalog kostenlos durchsuchen. Angemeldete Nutzer können die vollständige KI-Analyse zur Ausnutzbarkeit einsehen, während verifizierte Nutzer nicht bewaffnete PoCs herunterladen können. Laut Anyday Security laufen diese PoCs gegen verwundbaren Code, ohne eine schädliche Nutzlast einzusetzen. Sie sind für autorisierte Sicherheitstests, Forschung und Verteidigung vorgesehen.
Tests zeigen, was Angreifer entwickeln könnten
Anyday Security zufolge hat das Unternehmen GLM-5.3 gegen mehr als 200 bekannte Schwachstellen getestet, darunter schwierige Ziele in weit verbreiteten Browsern und Betriebssystemen. Das Modell erhielt ausschließlich die Informationen, die einem Angreifer bei der Veröffentlichung eines Fixes zur Verfügung stehen: die öffentliche Schwachstellenbeschreibung des Anbieters und den Patch selbst.
Das Unternehmen verglich erfolgreiche Exploits mit der U.S. National Vulnerability Database, dem Katalog bekannter ausgenutzter Schwachstellen von CISA und öffentlichen Exploit-Repositories. Nach Angaben des Unternehmens hatten 72 % der daraus hervorgegangenen Exploits zuvor keinen öffentlichen Exploit. In einer Demonstration erzeugte GLM-5.3 laut Anyday Security innerhalb weniger Minuten einen vollständigen Browser-Exploit über die gesamte Angriffskette für weniger als einen Dollar.
ExploitTotal.ai deckt derzeit weit verbreitete Unternehmenssoftware wie Windows, Linux, Chrome, Firefox und Edge ab. Anyday Security will den Katalog kontinuierlich aktualisieren, während das automatisierte System läuft und neue KI-Modelle veröffentlicht werden.
Warum der Zeitpunkt für Sicherheitsteams wichtig ist
Der Start von Anyday Security basiert auf der Annahme, dass Verteidiger die Lücke zwischen der Verfügbarkeit eines Patches und einer funktionierenden Ausnutzung schließen müssen. Das Unternehmen verweist auf die Einschätzung von Anthropic, wonach moderne Spitzenmodelle innerhalb einer Stunde nach Veröffentlichung eines Patches einen funktionierenden Exploit entwickeln können. Außerdem nennt es jüngste Sicherheitsvorfälle wie PHP2Shell, bei denen Angreifer versuchten, Schwachstellen bereits vor der Veröffentlichung eines Patches auszunutzen.
Das Unternehmen verweist auf die 1.411 Schwachstellen, die Microsoft am Patch Tuesday im Oktober 2026 behoben hat, sowie auf Verizons 2026 Data Breach Investigations Report. Dieser ergab, dass Unternehmen aktiv ausgenutzte Schwachstellen im Median innerhalb von 43 Tagen beseitigten und 26 % davon vollständig behoben. Laut Anyday Security meldete die Google Threat Intelligence Group im Jahr 2026 durchschnittlich 18 Exploits pro Monat.
„KI hat die Distanz zwischen einer Schwachstelle und einem Exploit beseitigt“, sagte Yonatan Gorfung, CEO und Mitgründer von Anyday Security. Das Unternehmen erklärt, ExploitTotal.ai gebe Verteidigern Zugriff auf Exploit-Bewertungen und Testmaterial. Damit könnten sie prüfen, ob ihre Werkzeuge einen echten Angriff blockieren, und anschließend eine Erkennungsregel oder einen virtuellen Patch erstellen, falls dies nicht der Fall ist.
ExploitTotal.ai ist ab sofort kostenlos unter exploittotal.ai verfügbar. Die Plattform ist ausdrücklich für die Verteidigung gedacht, ihr Katalog bietet Nutzern jedoch auch eine Möglichkeit zu verfolgen, wie schnell sich die Fähigkeiten von KI bei der Entwicklung von Exploits weiterentwickeln.