Palo Alto Networks unterstützt EU-Regeln zur Cloud-Souveränität mit vier Prinzipien
Palo Alto Networks fordert europäische Entscheidungsträger auf, bei der Debatte über den geplanten Cloud and AI Development Act der Europäischen Union digitale Souveränität und Cybersicherheit abzuwägen. Das Unternehmen erklärt, Souveränitätsregeln sollten Organisationen mehr Kontrolle geben, ohne sie von der Bedrohungsaufklärung zu isolieren, die sie zum Schutz kritischer Dienste benötigen.
- Die EU schlug CADA im Juni 2026 als Teil ihres European Tech Sovereignty Package vor.
- CADA würde vier Union Assurance Levels für Cloud-Dienste schaffen.
- Palo Alto Networks erklärt, Souveränität müsse den Zugang zu Informationen für die Cybersicherheit sichern.
- Das Unternehmen nennt Kompetenz, Zusammenarbeit, Resilienz und Vertrauen als Leitprinzipien.
- Palo Alto Networks weitet seine Souveränitätszusagen mit Sovereign Prisma SASE aus.
Vom Cloud-Rahmenwerk zum Gesetzesvorschlag
In einem am 12. Nov. 2026 veröffentlichten Blogbeitrag erklärte Helmut Reisinger, der Autor von Palo Alto Networks, dass sich die Gespräche mit europäischen Organisationen von der Definition von Souveränität hin zu der Frage verlagert hätten, wie viel Kontrolle sie benötigen, wie sie diese nachweisen und wie sie sie erreichen können, ohne die Sicherheit zu schwächen.
Die Europäische Kommission veröffentlichte ihr Cloud Sovereignty Framework im Oktober 2025 zusammen mit einer Ausschreibung über €180 Millionen. Das Rahmenwerk sollte EU-Institutionen bei der Beschaffung souveräner Cloud-Dienste unterstützen. Seine acht Ziele und sein mehrstufiges Bewertungssystem seien inzwischen über die Institutionen hinaus zu einem Referenzpunkt geworden, für die es entwickelt wurde, so Palo Alto Networks.
Im Juni 2026 schlug die Kommission den Cloud and AI Development Act, kurz CADA, als Teil des European Tech Sovereignty Package vor. Der Vorschlag führt vier Union Assurance Levels ein, wobei jede Stufe auf der vorherigen aufbaut. Nach CADA müssten Cloud-Dienste des öffentlichen Sektors mindestens die erste Stufe erfüllen, mit wenigen Ausnahmen. Öffentliche Stellen würden anschließend bestimmen, ob höhere Stufen erforderlich sind, während mit der öffentlichen Ordnung verbundene Dienste, darunter Justiz und kritische Infrastruktur, eine der höheren Stufen benötigen würden.
Warum Palo Alto Networks Sicherheit einbeziehen will
Palo Alto Networks begrüßt den risikobasierten Ansatz von CADA. Ein gemeinsamer Stufenkatalog könne öffentlichen Stellen dabei helfen, konsistentere Entscheidungen zur Souveränität zu treffen. Das Unternehmen vergleicht dieses Modell mit dem EU AI Act, der Pflichten entsprechend den Risiken festlegt, die mit der Nutzung künstlicher Intelligenz verbunden sind.
Gleichzeitig warnt das Unternehmen, dass eine übermäßige Fragmentierung die Cyberabwehr erschweren könnte. Angriffe werden erkannt, indem Signale aus Organisationen und Regionen miteinander verknüpft werden, während globale Bedrohungen den Zugriff auf grenzüberschreitend gesammelte Informationen erfordern. Palo Alto Networks erklärt, Souveränität sollte es Organisationen ermöglichen, die Kontrolle über ihre Daten zu behalten und zugleich mit den Informationen verbunden zu bleiben, die sie schützen.
Reisinger argumentiert zudem, dass europäische Organisationen eine echte Auswahl zwischen Anbietern und Diensten behalten sollten. Nach Ansicht des Unternehmens gehört Wahlfreiheit zur Souveränität, weil Organisationen die Freiheit benötigen, den für ihre Anforderungen passenden Ansatz auszuwählen.
Vier Prinzipien und die Produkte von Palo Alto Networks
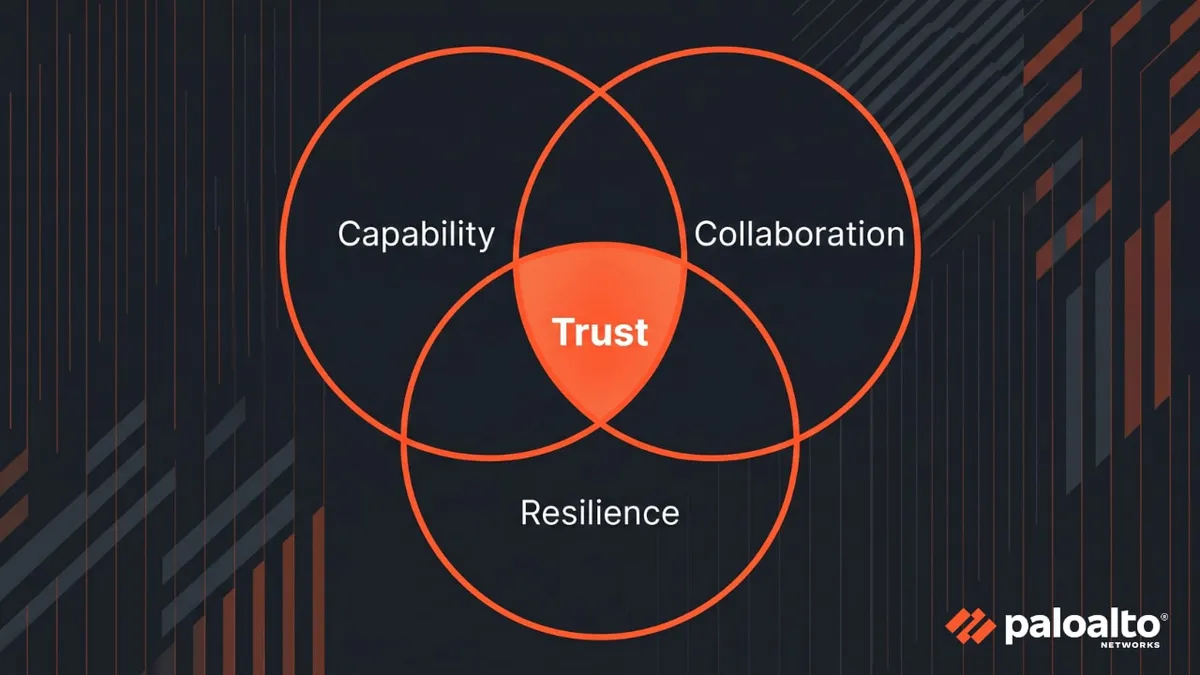
Palo Alto Networks erklärt, künftige Souveränitätsregeln sollten sich an vier Prinzipien orientieren: Kompetenz, Zusammenarbeit, Resilienz und Vertrauen. Kompetenz bedeutet, sicherzustellen, dass Europa Zugang zu fortschrittlicher Technologie, Infrastruktur, Innovation und Fachkräften hat. Zusammenarbeit erfordert, dass Regulierungsbehörden, Normungsorganisationen, Technologieanbieter und Kunden an der Gestaltung von CADA mitwirken, einschließlich der Bewertung von Risiken. Resilienz bedeutet, sicherzustellen, dass kritische Dienste Cybervorfällen, Infrastrukturausfällen und geopolitischer Instabilität standhalten und sich davon erholen können. Vertrauen erfordert überprüfbare Aussagen, unabhängige Zertifizierung sowie Klarheit über den Datenzugriff und die Kontrolle über Verschlüsselungsschlüssel.
Das Unternehmen erklärt, es wolle zum Gesetzgebungsprozess von CADA beitragen und diese Prinzipien auf seine eigenen Dienste anwenden. Im Juni 2026 kündigten Palo Alto Networks und Deutsche Telekom Sovereign Cortex an, das als erste souveräne Lösung des Unternehmens für Sicherheitsbetriebszentren beschrieben wird. Palo Alto Networks weitet diese Zusagen nun mit Sovereign Prisma SASE auf den sicheren Zugriff und die Netzwerksicherheit für hybride Belegschaften aus. Das Unternehmen erklärt, diese Dienste hielten Kundendaten in Europa, legten die Verschlüsselungsschlüssel in die Hände der Kunden und nutzten Bedrohungsaufklärung, ohne Kunden- und Systemdaten nach außen zu übertragen.
Für europäische Organisationen könnte die Debatte prägen, wie öffentliche Dienste Cloud-Anbieter bewerten und entscheiden, welches Maß an Kontrolle angemessen ist. Palo Alto Networks vertritt die Position, dass sich Souveränität im Betrieb der Dienste zeigen sollte, zugleich aber eng mit Sicherheit, Resilienz und unabhängig überprüfbaren Zusicherungen verbunden bleiben muss.
Palo Alto Networks: Europe Is Setting the Global Standard for Sovereignty. Here Is Where We Stand.