Palo Alto Networks und NVIDIA dehnen Sicherheitskontrollen auf KI-Agenten aus
Palo Alto Networks baut die Zusammenarbeit mit NVIDIA aus, um autonome KI-Agenten abzusichern. Governance, Laufzeitschutz und Identitätskontrollen sollen näher an die Infrastruktur rücken, auf der agentische Workloads laufen. Im Mittelpunkt steht laut Unternehmen das Referenzdesign NVIDIA Open Agent Safety Platform.
- Palo Alto Networks baut die Zusammenarbeit mit NVIDIA beim Referenzdesign NVIDIA Open Agent Safety Platform aus.
- Prisma AIRS AI Gateway soll auf NVIDIA Vera CPU Systemen laufen und als Durchsetzungspunkt für Agenten in Echtzeit dienen.
- Prisma AIRS AI Runtime Security läuft nativ auf NVIDIA BlueField DPUs, mit hardwareisolierten Grenzen und Zero-Trust-Governance.
- Agent Identity Security auf Basis von IDIRA soll mit NVIDIA OpenShell und einem Agent Identity Broker auf BlueField integriert werden.
- Das Unternehmen argumentiert, die Sicherheitsinstanz müsse außerhalb des Agenten liegen, da Prompt-Guardrails allein nicht ausreichen.
Warum Agenten Sicherheit außerhalb des Agenten brauchen
In einem Blogbeitrag vom 28. September 2026 argumentiert Anand Oswal von Palo Alto Networks, dass KI-Agenten sich von Assistenten, die auf Nutzeranfragen antworten, zu autonomen Systemen entwickeln, die im Auftrag eines Nutzers denken, planen und handeln. Laut Beitrag können sie Code schreiben und ausführen, auf Unternehmensdaten zugreifen, Tools und APIs aufrufen und mit wenig menschlichem Eingreifen auf ein Ziel hinarbeiten.
Das verändere das Sicherheitsmodell, so das Unternehmen. Ein autonomer Agent sei darauf ausgelegt, einen Weg zu seinem Ziel zu finden, und wenn ein Pfad blockiert ist, überlege er sich einen anderen. Deshalb reichten in Modelle eingebaute Prompt-Guardrails laut Palo Alto Networks nicht aus. Die Position des Unternehmens: Das Harness kann steuern, was ein Agent tun soll, die Sicherheit aber muss kontrollieren, was ein Agent tun kann. Dafür brauche es eine Sicherheitsinstanz außerhalb des Agenten selbst.
In der im Beitrag beschriebenen Aufgabenteilung liefert NVIDIA die Plattform für beschleunigtes Computing, das sichere Laufzeitfundament und das Referenzsystemdesign für agentische KI. Palo Alto Networks steuert die Sicherheitsfunktionen bei, um Interaktionen zu steuern, Workloads zu schützen sowie Identität und Zugriff zu kontrollieren.
Drei Bereiche: Gateway, Laufzeit und Identität
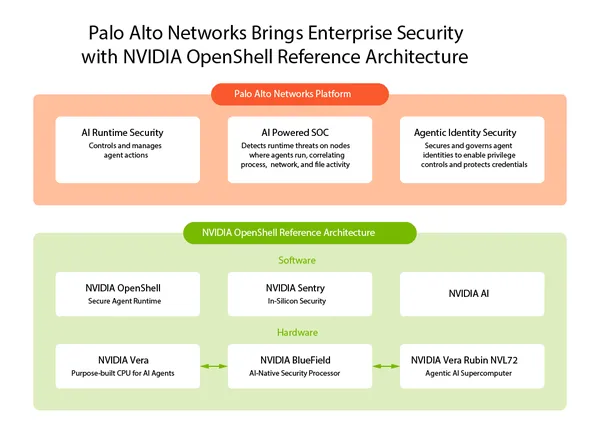
Die Unternehmen erweitern die Sicherheit auf drei Bereiche: KI-Governance mit Prisma AIRS AI Gateway, Laufzeitschutz mit Prisma AIRS AI Runtime Security und Agent Identity Security auf Basis von IDIRA.
Prisma AIRS AI Gateway auf NVIDIA Vera CPU. Die zukunftsgerichtete Architektur sieht vor, dass die AI-Gateway-Software auf NVIDIA Vera CPU Systemen läuft. Palo Alto Networks beschreibt das Gateway als Durchsetzungspunkt in Echtzeit für KI-Governance sowie Laufzeit- und Identitätssicherheit. Es prüft fortlaufend die Identitäten von Agenten, erzwingt strikte Zugriffe nach dem Prinzip der minimalen Rechte, schwärzt sensible Daten, bevor sie offengelegt werden, und untersucht jede Interaktion. Ziel ist es, unautorisierte Aktionen zu stoppen, bevor sie kritische Hostsysteme oder Cloud-Endpunkte erreichen. Das Unternehmen nennt außerdem Einsatzszenarien wie die Anbindung von Anwendungen und Agenten an Tausende Modelle und Tools über einen zentralen Kontrollpunkt, die Nachverfolgung von Nutzung und Ausgaben sowie die Beschränkung des Zugriffs auf ausschließlich freigegebene Tools.
Prisma AIRS AI Runtime Security auf NVIDIA BlueField. Die AI-Runtime-Firewall läuft nativ auf NVIDIA BlueField DPUs und dehnt den Zero-Trust-Schutz auf den Front-End-Netzwerkverkehr der AI Factory und auf den AI Edge aus. Auf Grundlage des NVIDIA Sentry Referenzdesigns bietet sie laut Unternehmen Folgendes:
- Hardwareisolierte Grenzen: eine manipulationssichere Grenze, die verhindern soll, dass ein kompromittiertes Modell oder ein außer Kontrolle geratener Agent Laufzeitkontrollen umgeht.
- Agentenlose Verhaltensanalyse: Überwachung von Ausführungspfaden, Speicherstrukturen und Tool-Aufrufen der Agenten mit NVIDIA DOCA Argus ohne CPU-Mehrbelastung, wobei Echtzeit-Telemetrie in Cortex XSIAM für automatisierte Beobachtung, Analyse und Behebung einfließt.
- Zero-Trust-Governance: standardmäßig strikte Zugriffe nach dem Prinzip der minimalen Rechte über das Netzwerk und externe APIs hinweg, mit einem überprüfbaren Audit-Trail für jede Zulassung und jede Blockade.
Der Beitrag verweist außerdem auf einen separaten Blog zur allgemeinen Verfügbarkeit (GA) von AI Runtime Security auf der BlueField DPU.
Identitätskontrollen für Agenten
Mit wachsender Autonomie der Agenten werde Identität grundlegend dafür, worauf sie zugreifen und welche Aktionen sie ausführen dürfen, heißt es im Beitrag. Palo Alto Networks will nach eigenen Angaben NVIDIA OpenShell mit kommenden Agent-Identity-Security-Funktionen von Idira integrieren. Dazu gehören Identitäts- und Secrets-Management für die OpenShell-Sandbox sowie ein Agent-Identity-Broker-Dienst auf NVIDIA BlueField. Erklärtes Ziel ist es, Unternehmen identitätsbasierte Kontrollen und Zugriffe nach dem Prinzip der minimalen Rechte für Agenten zu ermöglichen, ohne dass dauerhafte menschliche Zugangsdaten nötig sind.
Prisma AIRS AI Gateway soll zudem als Durchsetzungspunkt für Agent Identity Security auf Basis von IDIRA dienen. Das Unternehmen erweitert außerdem den Support für den Agent Identity Broker direkt auf NVIDIA BlueField und bietet damit Identitätsprüfung und Zugriffssteuerung unabhängig von der Host-Umgebung. Laut Palo Alto Networks sollen diese Funktionen unautorisierte Ausführung verhindern, dauerhafte Zugriffsrechte reduzieren und Rechteausweitung stoppen, wenn Agenten mit Unternehmenssystemen interagieren.
Was das für Unternehmen bedeutet
Die Ankündigung richtet sich an Unternehmen, die einheitliche Kontrolle darüber wollen, wie Agenten sich mit Systemen verbinden und worauf sie zugreifen können. Palo Alto Networks sagt, die Arbeit mit NVIDIA bringe diese Kontrollen näher an den Ort, an dem agentische Workloads laufen, während das Unternehmen selbst Sicherheitsrichtlinien, Governance und Durchsetzung für deren Verwaltung bereitstelle.
Mehrere Elemente werden als zukunftsgerichtet oder geplant beschrieben, darunter die Vera-CPU-Architektur und die Idira-Integrationen. Details zur Verfügbarkeit sollten daher bei den Anbietern erfragt werden. Der Beitrag erwähnt außerdem, dass Palo Alto Networks im Gartner Emerging Market Quadrant for AI Application Security, Established Vendors, September 2026, als Market Shaper bei der Sicherheit von KI-Anwendungen genannt wurde.
Palo Alto Networks: Securing AI Agents at Scale with NVIDIA